

Web制作、クラウド運用、会計、広告運用などを外部へ委託すると、委託先にも自社の情報やシステムへの経路ができます。自社だけに多要素認証を導入しても、委託先の共有アカウントや古い接続が残れば穴になります。
結論:契約前に扱う情報と接続権限を決め、契約中は権限・ログ・再委託を点検し、終了時はアクセス失効とデータの返却・消去を確認してください。取引先へ一律の認証取得を求めるより、業務上の接続と事故時の対応を具体的に合意することが先です。
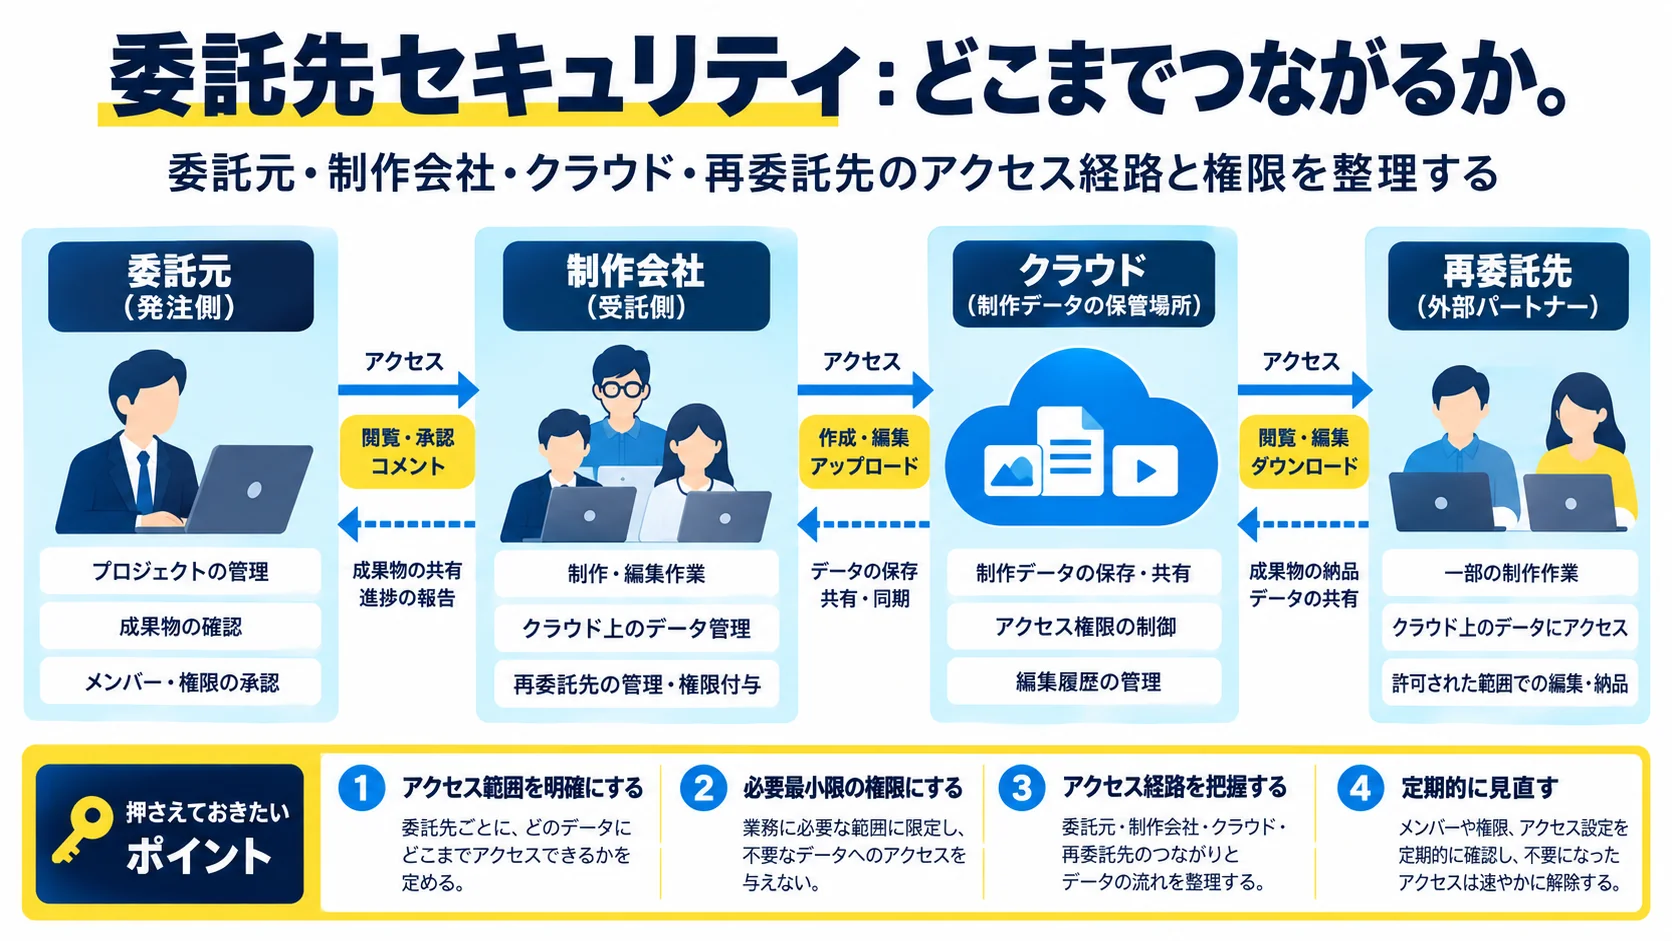
契約書に「セキュリティを守る」と書くだけでは、実際のリスクは見えません。委託元、一次委託先、再委託先、クラウドサービスの間で、誰が何にアクセスできるかを図と台帳にします。WordPressなら管理画面、ホスティング、ドメイン、バックアップ、フォームの送信先が別々の管理下にあるかもしれません。
| 確認項目 | 記録する情報 | 判断者 |
|---|---|---|
| 接続先 | URL、システム、管理画面、接続方法 | 自社IT責任者 |
| 扱う情報 | 顧客情報、取引データ、認証情報の有無 | 業務責任者 |
| 権限 | 閲覧・編集・管理の範囲、利用者、MFA | 自社IT責任者 |
| 再委託 | 会社名、作業範囲、事前承認の有無 | 契約責任者 |
管理者権限を常時渡す必要がなければ、期間と作業を限定した権限を使います。共有アカウントは操作した人を追いにくいため、個人別に付与します。接続経路が不明な場合は、委託先へ台帳の作成を依頼し、分かるまで重要な追加権限を与えない判断も必要です。
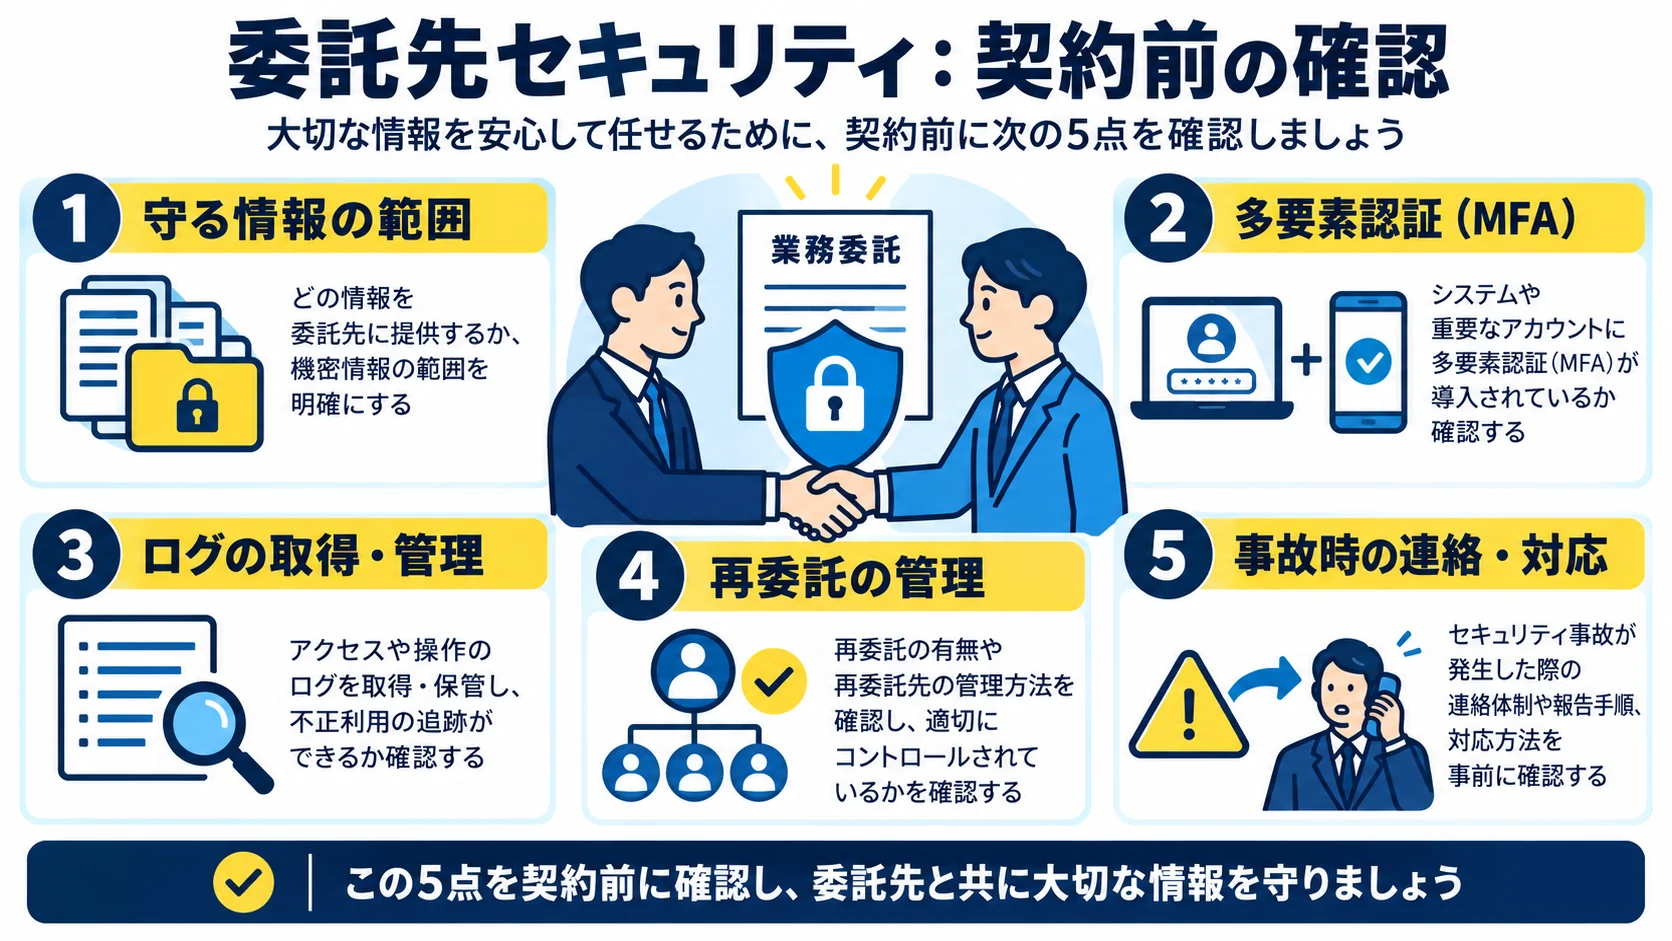
1つ目は「誰がログインし、どの操作に多要素認証を使うか」。2つ目は「更新と脆弱性対応を誰が、いつ行うか」。3つ目は「操作ログをどこに、どれだけ残し、事故時に提供できるか」。4つ目は「再委託と外部クラウド利用をどう申告するか」。5つ目は「事故を疑ったとき、誰が何時間以内にどの窓口へ知らせるか」です。
質問への回答は「対応しています」で終わらせず、作業範囲、証拠、例外、連絡先を確認します。たとえばMFAは委託先の一般社員には有効でも、本番環境の共有管理者アカウントだけ例外かもしれません。ログは取得していても、契約終了までに消える可能性があります。事故時に必要な情報を残せるかが重要です。
契約には、アクセス範囲、再委託の承認、脆弱性の連絡、事故の一次報告、証拠保全、復旧協力、データ返却・消去、終了時の権限失効を具体的に記載します。通知期限や賠償などの法的条件は、情報の種類と契約関係に応じて法務担当へ確認してください。定型の条項をそのまま貼るだけでは運用できません。
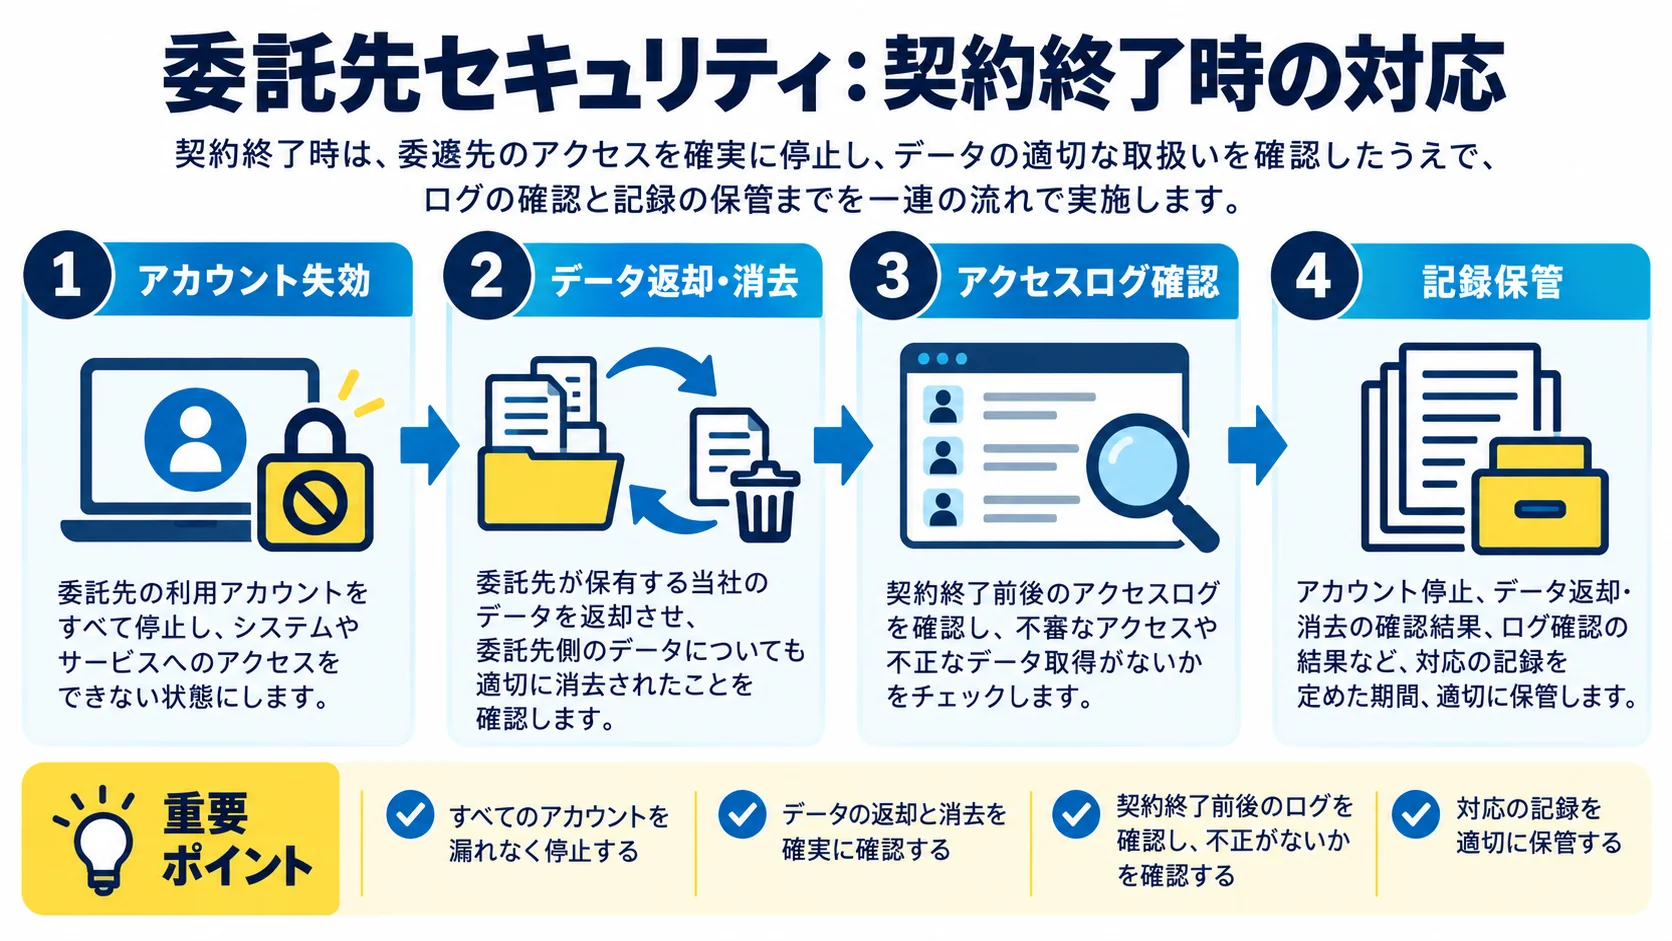
制作完了、担当交代、契約終了時には、委託先のアカウント、APIキー、VPN、SSH、共有ドライブ、管理者メール、バックアップへのアクセスを列挙します。業務データの引き継ぎを確認してから権限を失効し、共有の秘密情報は必要に応じて再発行します。過去の担当者が継続してアクセスできないか、ログイン試験や権限一覧で確認します。
データの返却・消去は口頭で済ませず、対象、方法、完了日、保管義務がある例外を記録します。再委託先も対象に含めます。消去証明があっても、契約上残すべき記録やバックアップの扱いが曖昧なら確認を続けます。委託先を変える場合は、新旧の権限が重なる期間を短くし、切り替え後の動作を確認してください。
IPAの「情報セキュリティ10大脅威2026」ではサプライチェーンや委託先を狙った攻撃が組織向け2位です。ただしこの順位だけで個々の委託先を危険と決めつけないでください。接続権限、扱う情報、停止した場合の事業影響を見て優先します。企業の実例は企業のサイバー攻撃被害3事例も参照できます。
一律の長い質問票は、実態のない「はい」を増やすおそれがあります。まずアクセスできる情報と権限、事故時の影響で委託先を分けます。公開情報だけを扱う相手と、顧客情報を持ち本番サーバーの管理者になれる相手では、必要な確認が異なります。後者にはMFA、個人別アカウント、ログ、再委託、復旧協力を具体的に確認します。証明書の有無だけで安全を断定しません。
自社環境へつながるアカウントと接続経路、委託先が扱ったデータ、最後の正常な操作、ログの保管先を確認します。委託先の調査を待つ間も、自社の権限を一時停止する必要があるかを自社IT責任者が判断します。顧客や規制当局への連絡要否は、契約と実際に影響を受けた情報に基づいて法務担当が検討します。「委託先の事故だから自社は無関係」とは扱えません。
月次では利用者と管理者権限、四半期では再委託先・接続先・ログ提供能力、年次では契約条項と復旧訓練を確認します。変更があったときは定期点検を待たずに見直します。確認の成果物は、日付入りの権限一覧、例外の理由、期限、承認者です。問題が見つかった場合は、対応期限と暫定のアクセス制限を決め、改善後に再確認します。
複数の委託先を同時に管理する場合は、扱うデータの重要度と本番環境への権限で優先順位を付けます。契約金額が小さくても、特権アカウントを持つ相手は重点対象です。逆に、公開済み情報だけを扱いシステムへ接続しない相手へ過剰な監査を求めると、重要な点検に使える時間が減ります。残るリスクを自社で受け入れる場合も、承認者と見直し日を記録します。
自社の対策全体は企業のセキュリティ対策30日計画、事故発生後の動きはランサムウェア初動対応で確認できます。
出典・確認日:2026年10月30日
IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版
IPA:情報セキュリティ10大脅威2026
国家サイバー統括室:サプライチェーン・リスクの解説
AIサービスを使う場合も、入力情報、接続権限、外部送信、人の承認を決める必要があります。実務での使い方を学びたい方はWithAIの無料コンテンツを確認してください。個別の契約やシステムの安全性は、自社の担当者と専門家で確認しましょう。
公式サイト より
今すぐ
無料カウンセリング
を予約!