

企業のセキュリティ対策は、製品を一つ買えば終わる作業ではありません。守る情報とシステムを把握し、侵入を防ぎ、事故が起きても事業を戻せる状態をつくる必要があります。担当者が少ない中小企業でも、順番を決めれば着手できます。
結論:最初の30日は「資産の棚卸し→管理者アカウントの多要素認証→更新とバックアップ→復旧訓練」の順に進めてください。IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」は、バックアップを加えた情報セキュリティ6か条を示しています。自社の事業影響に合わせて優先順位を調整します。
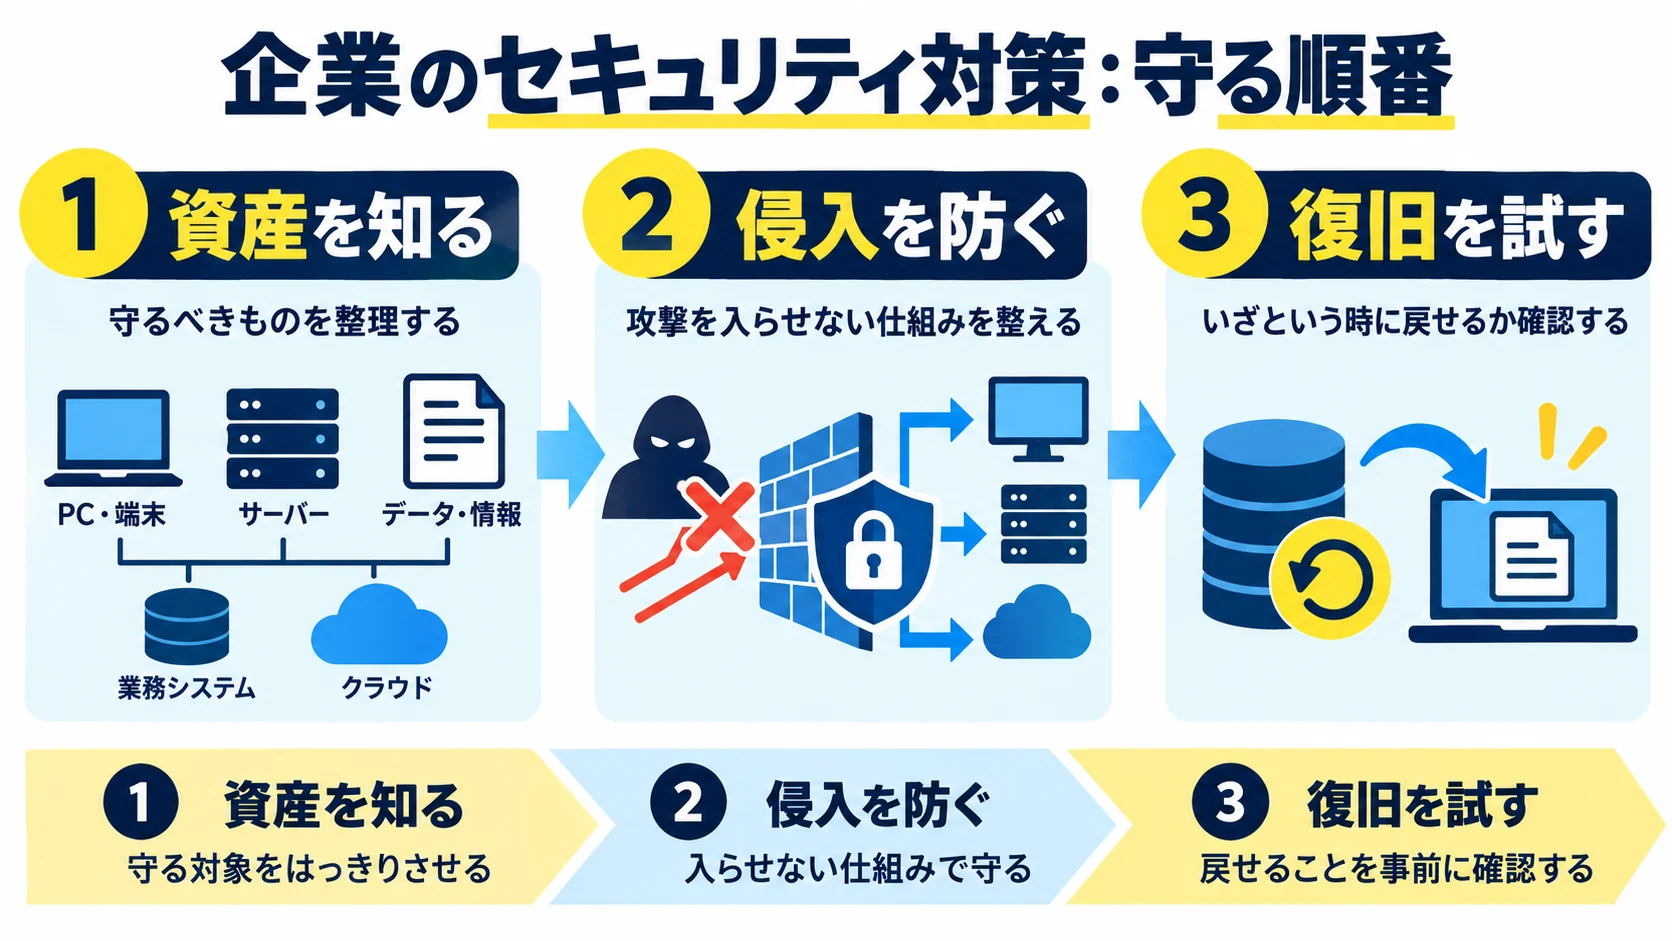
「すべてを同じ強さで守る」では、予算と人手が分散します。顧客情報、契約書、請求・決済情報、業務を止めると売上に直結するシステムを先に書き出します。システムの名前だけでなく、管理者、保存場所、委託先、停止した場合の影響、復旧に必要な時間を一行ずつ記載してください。
たとえばEC事業者なら受注データと決済連携、制作会社なら顧客サイトの管理権限と制作データが重要です。どちらも「持っているはずのバックアップ」では足りません。保管先へアクセスできる人、復旧できる環境、最後に試した日付まで確認します。
| 対象 | 最低限記録すること | 完了条件 |
|---|---|---|
| 重要情報 | 種類、保存先、利用者、保管期間 | 責任者が一覧を承認 |
| 管理者アカウント | 所有者、権限、多要素認証、退職者 | 例外と対応期限を記録 |
| 公開システム | 製品、版、更新担当、外部公開範囲 | 未更新と放置資産を特定 |
| バックアップ | 対象、頻度、保管先、復旧試験日 | 実データで復旧を確認 |
担当者は情報システム部門に限りません。経営者が重要業務を指定し、各部門が使うサービスを申告し、IT担当が台帳を整理します。外部の保守会社が運用していても、自社の責任者と承認者は残してください。
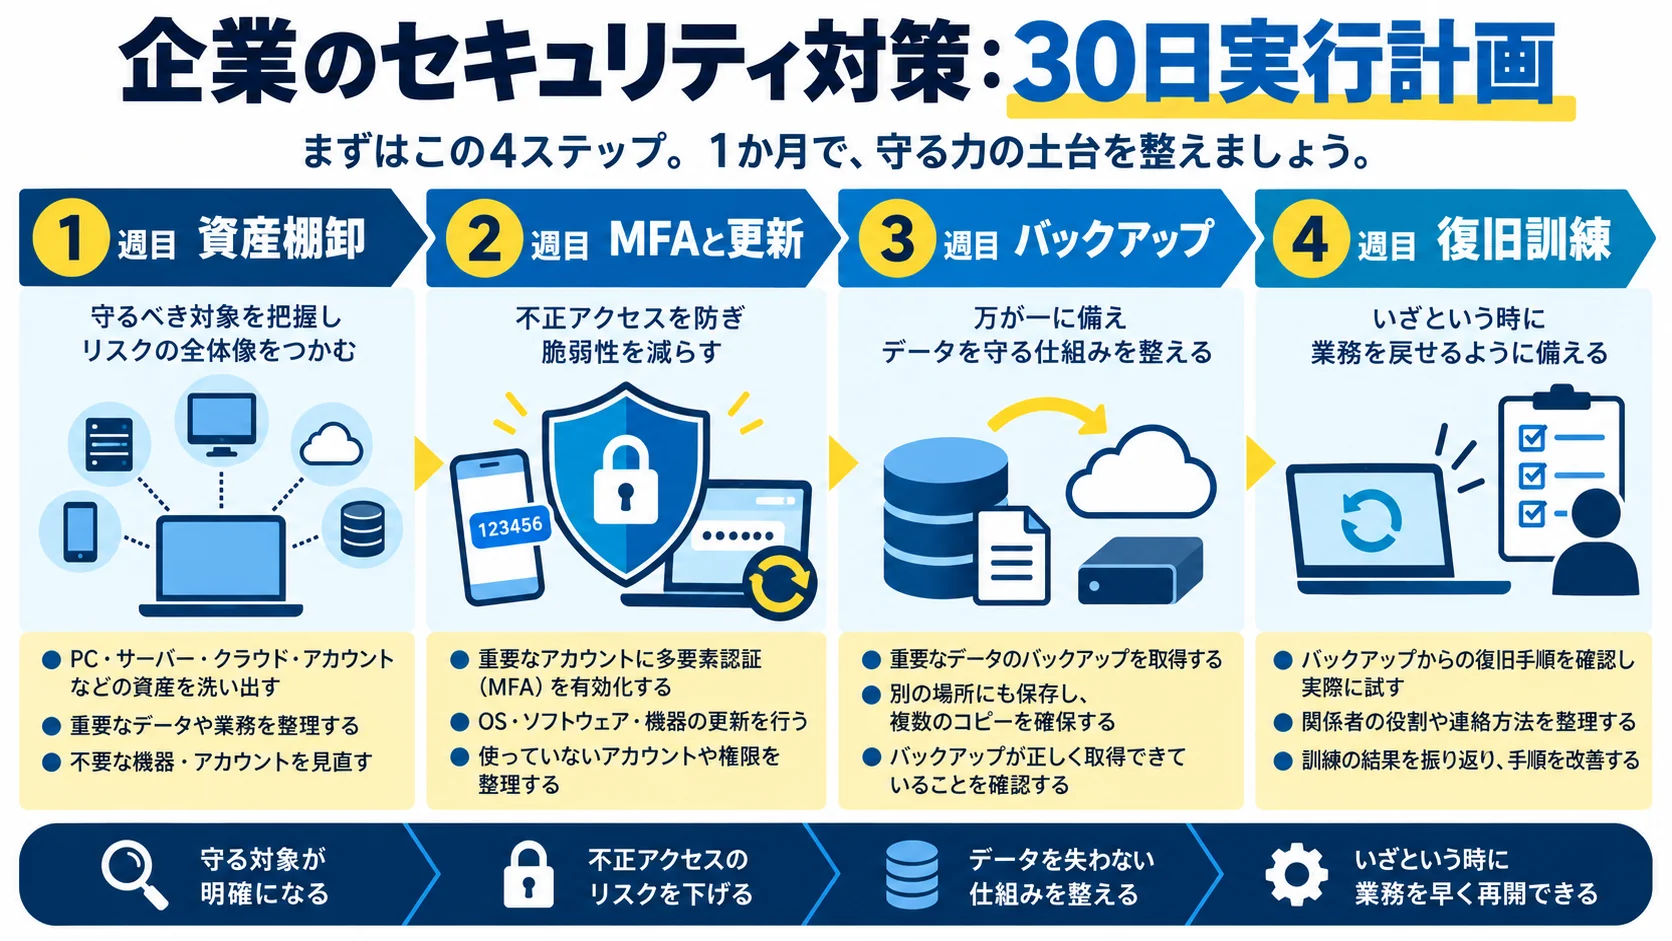
クラウド、メール、VPN、WordPress、会計・人事システムを集め、誰が管理者かを確認します。共有アカウントと退職者アカウントを見つけたら、業務への影響を確認してから個人別アカウントへ移行・失効します。作業の証拠として、棚卸し表と例外一覧を保存します。
管理者、リモート接続、メール、重要なクラウドサービスから多要素認証を有効にします。OS、ブラウザー、公開サーバー、プラグインの更新状況を確認し、緊急度が高いものを先に適用します。変更前には復旧手順を確認し、変更後はログインや主要業務の動作を試してください。更新を延期する場合は理由、暫定措置、期限を残します。
重要情報と設定を、通常の利用者や攻撃者が同時に変更できない場所にも保管します。バックアップの成功表示だけでは、復旧できる保証になりません。担当者が別環境で一部を戻し、所要時間、データの欠け、業務再開までの手順を記録してください。復旧試験に失敗したら、保管方式と権限を修正して再試験します。
「不審なログインを発見した」「PCが暗号化された」という想定で、発見者から経営者、IT担当、保守会社への連絡を試します。誰が隔離を決め、誰が顧客・取引先への連絡要否を判断するかを確認します。連絡先が営業時間外に通じない、必要なログが取れないといった欠陥を修正し、再度試してください。
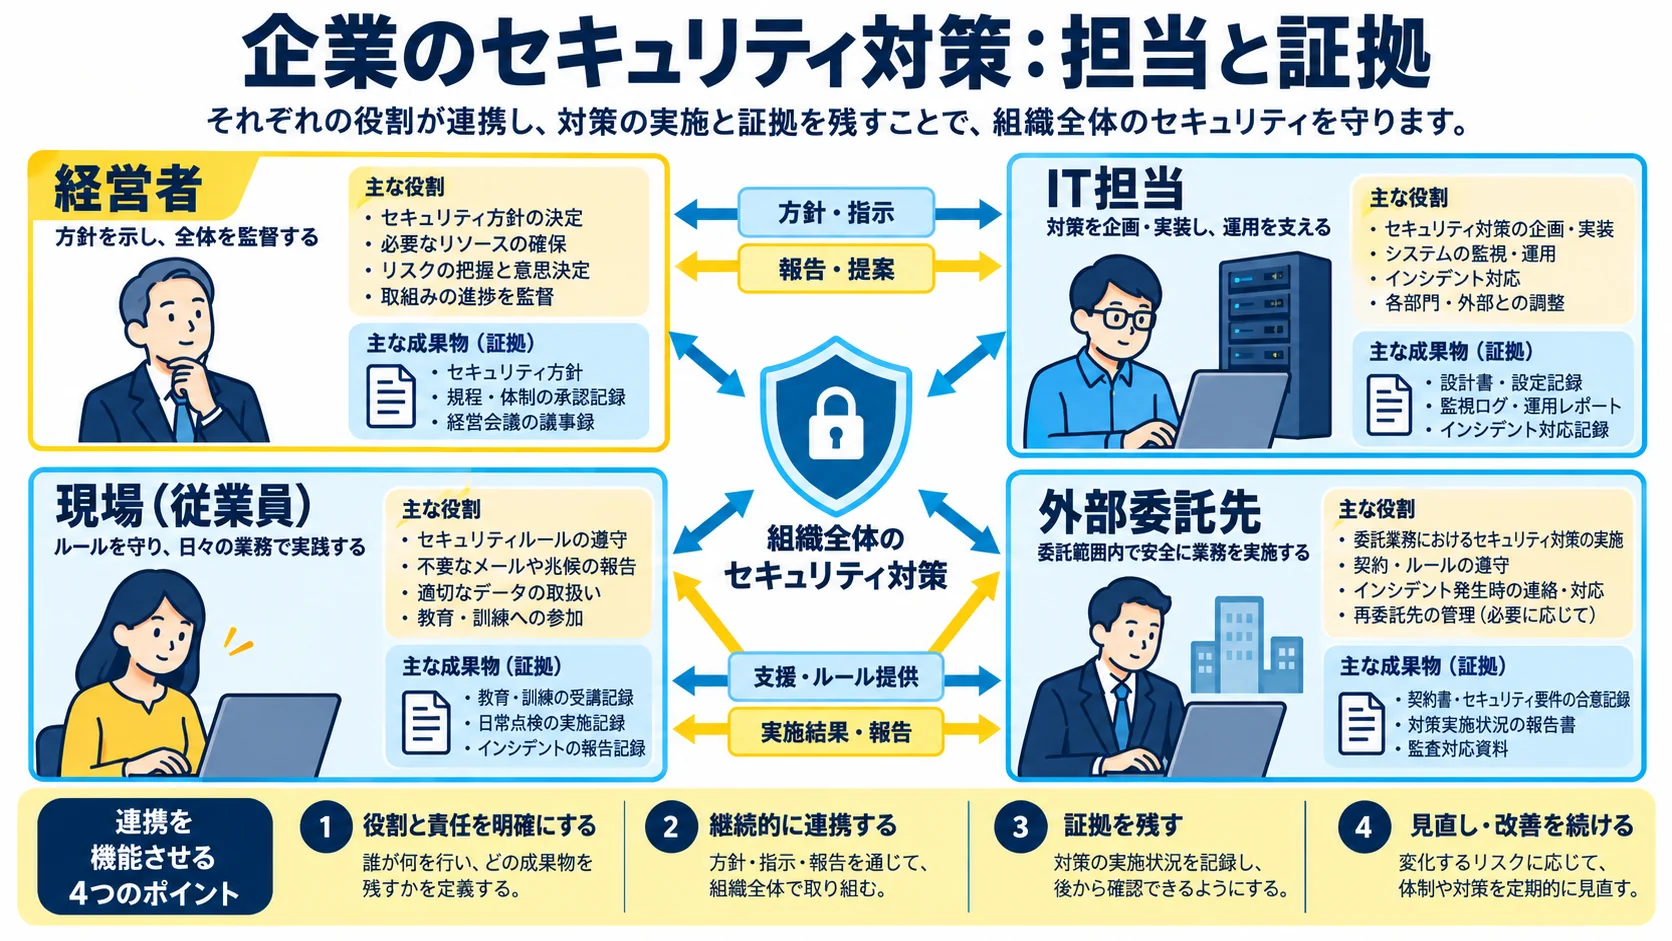
初月だけ対策しても、新しいサービスや人の入れ替わりで管理が崩れます。月次でアカウントと更新、四半期ごとに復旧試験と委託先の接続、年次で重要業務と事故対応手順を見直すと、作業の抜けを発見しやすくなります。頻度は自社の変更量とリスクに応じて調整してください。
| 作業 | 担当 | 残す証拠 | 失敗時の戻し方 |
|---|---|---|---|
| 管理者権限の確認 | IT担当・部門責任者 | 承認済みアカウント一覧 | 業務影響を確認し権限を修正 |
| 更新 | 運用担当・保守会社 | 変更日時と動作試験 | 承認済みの復旧手順を実行 |
| バックアップ復旧 | IT担当・業務担当 | 試験結果と所要時間 | 保管方式を直し再試験 |
| 事故対応訓練 | 経営者・IT・広報 | 時系列と改善項目 | 連絡先・判断者を更新 |
IPAの2026年「情報セキュリティ10大脅威」では、組織向けの上位にランサム攻撃、サプライチェーン・委託先への攻撃、AI利用をめぐるリスクが挙がっています。ただし順位が各社の優先順位を決めるわけではありません。自社の重要業務と接続経路から判断します。被害が疑われる場合はIPAのインシデント対応手引きも確認してください。
新しい監視製品の比較より、重要な管理者アカウントのMFA、更新されない公開システムの把握、復旧できるバックアップの確認を優先します。これらは製品の有無だけでなく設定と運用の問題です。ただし自社の業務に特有の危険があれば、資産台帳に基づいて順序を変えます。無料のチェックリストを使う場合も、「実施済み」に印を付けるだけでなく証拠と担当者を残してください。
経営者が意思決定者、現場の代表が業務影響の確認者、保守会社が技術作業の実施者という形に分けられます。外部へ任せきりにせず、会社が持つ管理者アカウント、契約先、障害時の連絡先を自社でも把握します。委託先の変更や契約終了時に誰が権限を消すかを明記しておくと、退職者や旧委託先のアクセスを残しにくくなります。
「事故がない」だけでは防御の状態を判断できません。重要な管理者アカウントのMFA適用率、期限を超えた緊急更新件数、復旧試験の成功率、退職・契約終了後に残るアカウント数を月次で見ると、改善の遅れが分かります。数字が悪い場合は担当者を責めるのではなく、作業時間、権限、契約範囲が足りない理由を調べ、経営者が優先順位を決め直してください。
事故発生時の手順はランサムウェア初動対応、外部の保守会社を使う場合は委託先セキュリティの点検で詳しく整理しています。
出典・確認日:2026年10月30日
IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版
IPA:情報セキュリティ10大脅威2026
AIの導入にも、入力してよい情報と人が承認する範囲の設計が必要です。基礎から学びたい方はWithAIの無料コンテンツを確認してください。学習だけで自社システムの安全が証明されるわけではないため、運用上の点検は続けましょう。
公式サイト より
今すぐ
無料カウンセリング
を予約!