

画面に身代金要求が出た、共有フォルダが急に読めない、端末のファイル名が一斉に変わった。ランサムウェアを疑う場面では、焦って再起動や初期化をすると、調査に必要な痕跡が失われることがあります。一方で、放置すれば被害が広がる可能性もあります。
結論:発見したら、被害の疑いがある機器を安全に隔離し、時刻と画面を記録し、社内責任者と保守・専門窓口へ連絡します。全システムを一律に停止するかどうかは業務影響と拡大リスクを見て責任者が決めます。本記事はIPAとJPCERT/CCの手引きを参考にした一般的な初動です。実際の事故では専門家の指示を優先してください。
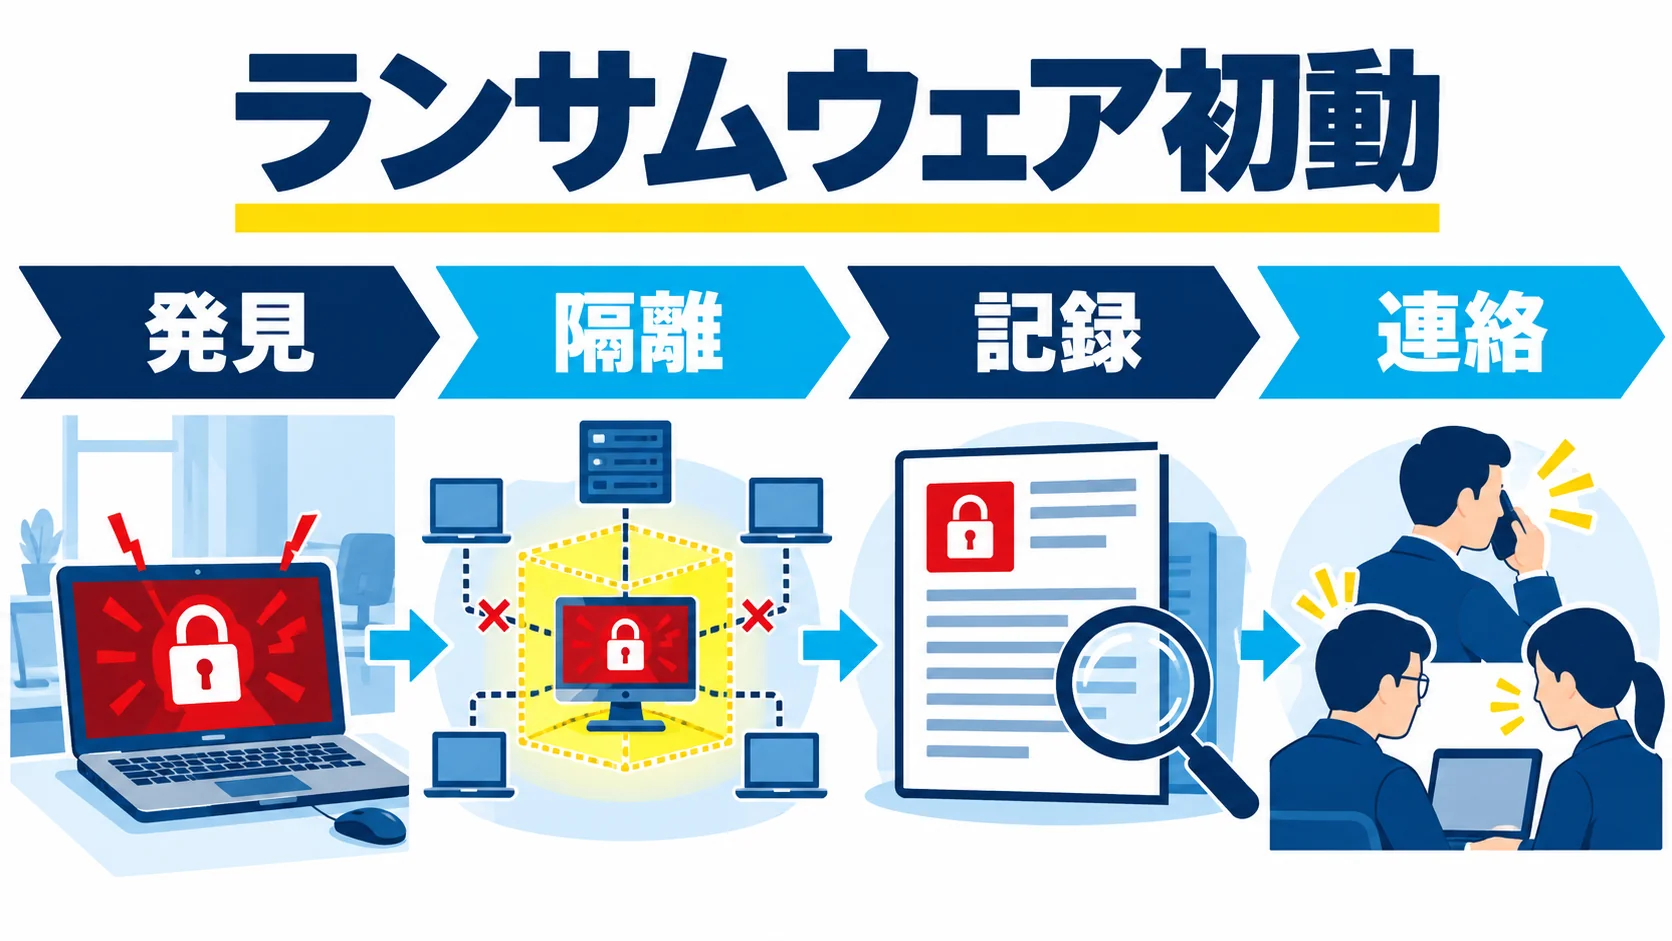
従業員が異常に気づいたら、端末名、発見時刻、表示内容、直前の操作を記録します。被害が疑われる端末は、社内手順と担当者の指示に従ってネットワークから切り離します。共有ドライブや認証基盤に異常がある場合は、一台だけでなく接続経路と権限の広がりも確認します。
「電源を必ず切る」「絶対に切らない」と一律には決められません。暗号化が進行中か、メモリ上の証拠が必要か、ネットワーク経由で拡大するおそれがあるかで判断が変わります。初期化、ログ削除、バックアップの上書き、身代金要求への独断の返信は避け、専門家へ状況を渡してください。
| 最初の行動 | 誰が行うか | 残すもの |
|---|---|---|
| 異常を社内窓口へ報告 | 発見者 | 時刻、画面、端末名 |
| 隔離範囲を判断 | IT責任者・保守会社 | 対象機器と判断理由 |
| 事業影響と対外連絡を判断 | 経営者・法務・広報 | 停止業務、顧客影響、承認記録 |
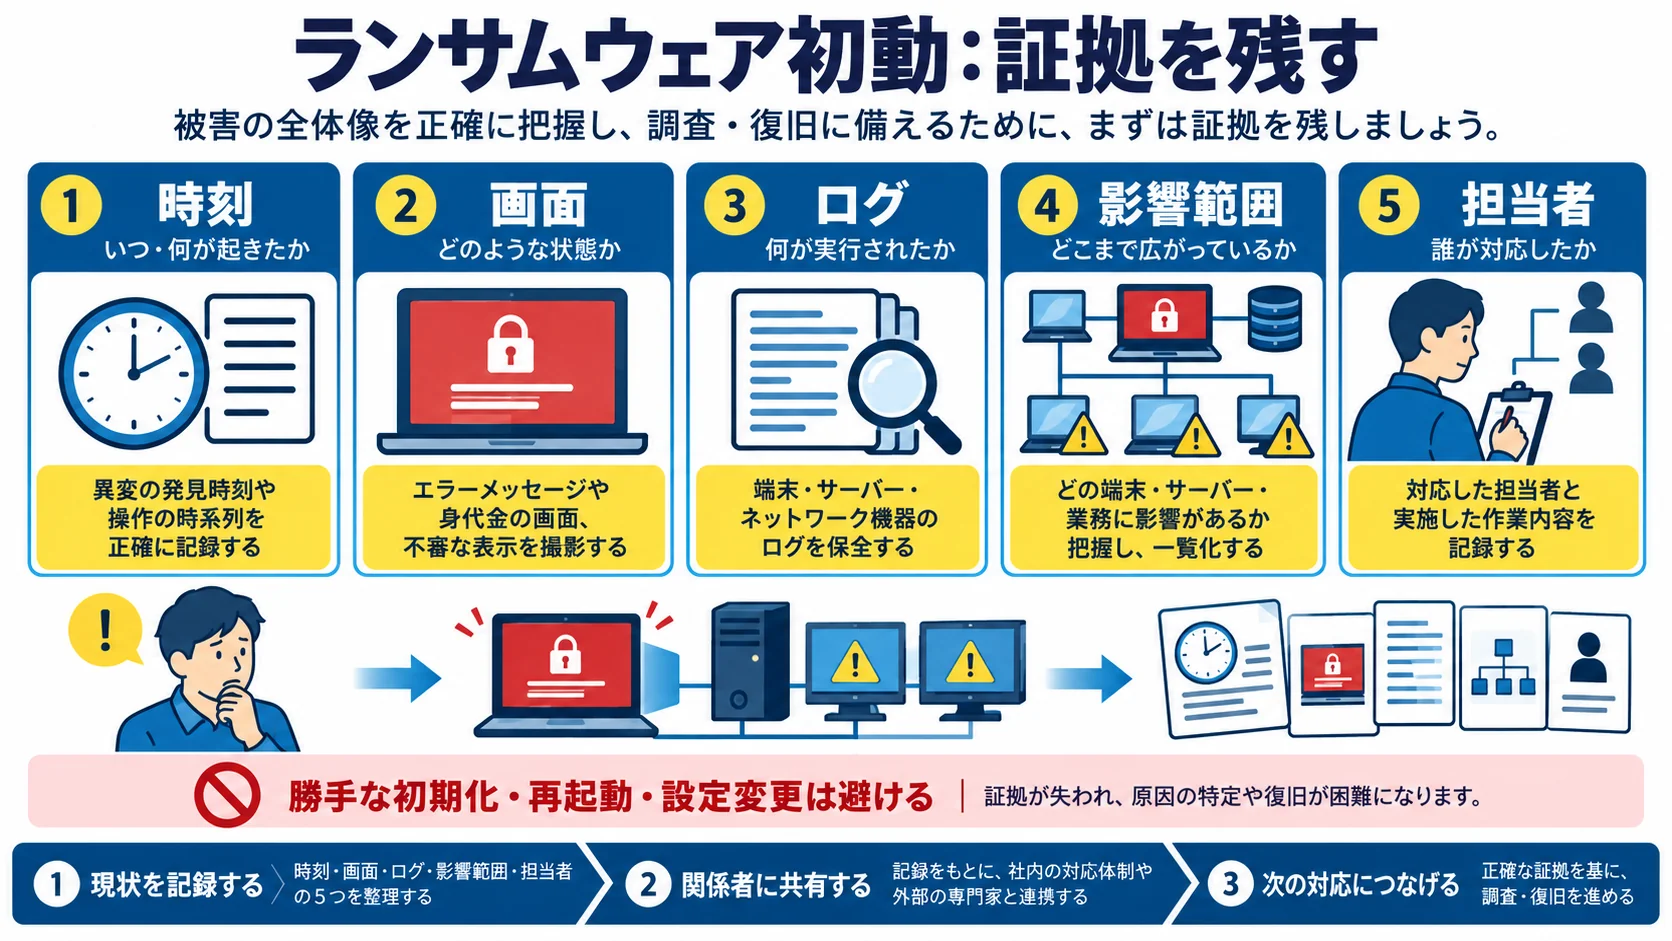
インシデントの全容は発見時に分かりません。「確認済み」「疑い」「不明」を分けて時系列表に残します。感染を疑う機器、同じアカウントでログインした機器、外部公開システム、委託先からの接続、バックアップへのアクセスを整理します。記録は編集履歴が残る場所に保管し、調査対象のログを上書きしないようにします。
社内向けには、担当者が何を止め、何が使えるかを短く伝えます。顧客、取引先、監督官庁などへの連絡要否や期限は、被害情報の種類、契約、適用法令によって異なります。法務担当と専門家に確認し、未確認の流出件数や侵入経路を断定しないでください。警察やJPCERT/CC、IPAの相談窓口への連絡も検討します。
連絡文の下書きには「発見日時」「現在確認できた事実」「影響の可能性」「実施済みの措置」「次回更新予定」を含めます。原因未確定の段階では、その旨を明記します。相談時には個人情報やシステムの機密を必要以上に送らず、相手の指定する安全な方法を使います。
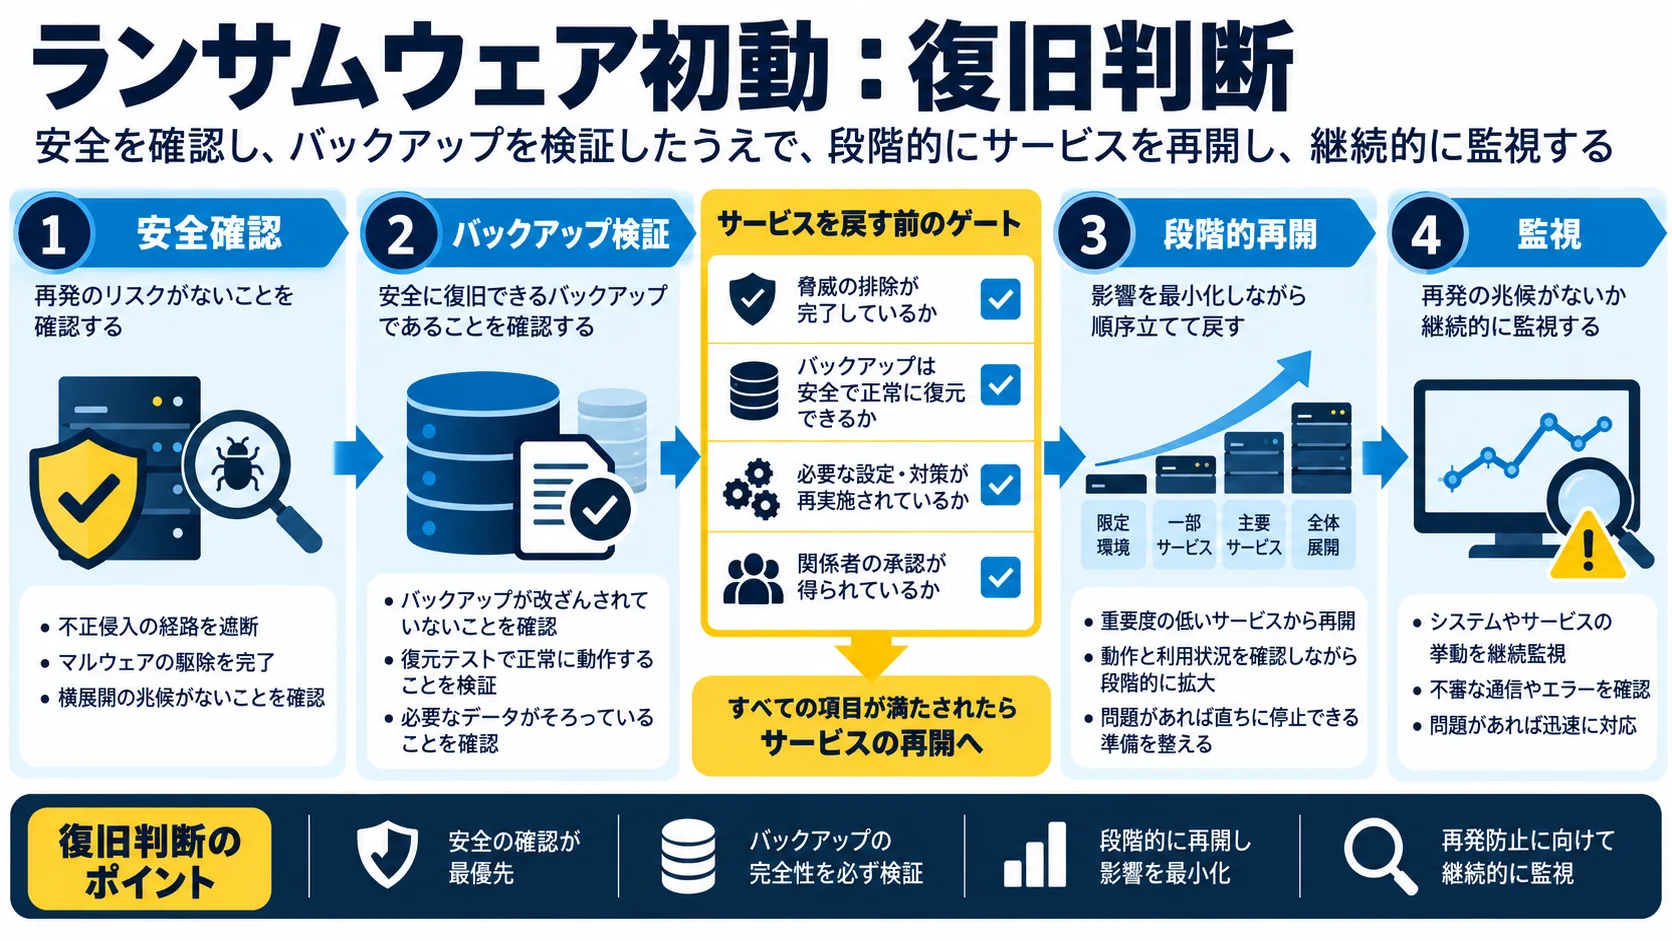
バックアップが存在しても、侵入経路や不正なアカウントが残ったまま戻すと再被害につながります。まず調査担当が侵入経路の封じ込め、アカウントの失効・再設定、対象システムの修正を確認します。次に、汚染されていないと確認したバックアップを隔離した環境で試し、ファイルの完全性と主要業務の動作を検証します。
再開は重要度の低い機能から段階的に行い、監視を強めます。受注や決済のような重要機能は、業務責任者がデータの整合性、未処理の取引、顧客対応を確認したうえで承認します。再開後も不審なログインや通信を見張り、再発の兆候があれば停止できるよう戻し手順を準備します。
事故が収束したら、発見から連絡までの時間、止められた範囲、復旧にかかった時間、失われたログを振り返ります。個人を責めるためではなく、手順と設備の弱点を修正するための記録です。IPAのガイドラインが提供するインシデント対応手引きと、JPCERT/CCのランサムウェアFAQを参考に自社版の手順を更新してください。
現場担当者だけで支払いを決めず、経営者、法務、専門家へ直ちに共有します。支払っても復号や情報の非公開が保証されるわけではありません。攻撃者とのやり取り、支払いの要否、警察への相談は法的・事業的な論点を含むため、被害の状況を記録したうえで適切な専門家と判断してください。取引先への連絡が必要な場合も、未確認の原因や影響を断定しないことが大切です。
別の保管先や過去の世代を調べますが、元の証拠を壊さないよう、復旧用の複製を作って検証します。利用できるバックアップが見つからない場合は、再構築できる設定、取引記録、取引先が保有するデータを洗い出し、何を再作成できるかを業務担当と確認します。無理に全サービスを同時に戻そうとせず、顧客への影響が大きい機能から代替手段を検討します。
休日でもつながる連絡先、端末とサーバーの資産台帳、ログの保存先、ネットワークの接続図、バックアップの試験記録を一か所にまとめます。ただし攻撃を受けたネットワークからしか読めない場所だけに保管すると、事故時に使えません。安全な別経路で見られる手順書を用意し、年に一度は机上訓練で連絡と判断を試してください。
訓練では「最初の電話がつながらない」「バックアップの管理画面に入れない」「顧客への説明を誰も承認できない」といった現実的な障害を入れます。発見者が画面を撮影して報告するまでの時間、責任者が隔離を決めるまでの時間、代替業務へ切り替えるまでの時間を測ります。予定どおり動けなかった箇所は手順書だけでなく、権限や契約も修正します。
平時に準備する対策は企業のセキュリティ対策30日計画、委託先の接続がある場合は委託先セキュリティの点検を参照してください。
出典・確認日:2026年10月30日
IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版・付録8
JPCERT/CC:侵入型ランサムウェア攻撃を受けたら読むFAQ
JPCERT/CC:インシデント相談窓口
事故対応と同時に、認証、更新、バックアップ、訓練の運用を見直しましょう。AIやデジタル業務の基礎を学びたい方にはWithAIの無料コンテンツがあります。ただし学習サービスは緊急時の専門調査を代替しません。
公式サイト より
今すぐ
無料カウンセリング
を予約!