

「アクセスログに不審な通信がある。AIを使った攻撃かもしれない」。そう感じたとき、最初に決めるべきことは攻撃者の道具の名前ではありません。管理画面への侵入、顧客データの閲覧・出力、設定変更など、実際に何が起きた可能性があるかを確認し、被害を広げないことです。AIを使ったかどうかは通常のWebログだけでは確定しにくく、断定に時間を使うと初動が遅れます。
この記事は、中小企業のWebサイト担当者、WordPress運用者、Webアプリの開発・運用チームを対象に、疑わしい通信を見つけた直後から復旧までを整理します。ログで分かることと分からないこと、止める順番、証拠を残す方法、事業者への連絡、顧客への説明を分けて示します。無断の追跡や攻撃の再現を促す内容ではありません。重大な侵害が疑われる場合は、契約先のホスティング事業者、専門家、法務担当へ早期に相談してください。
参考にしたヒューマンハッカー株式会社の検証は、同社が管理する試験用アプリでの報告です。短時間でデータに到達した例として参考になりますが、一般のサイトの成功率や、実在する第三者の攻撃をAIと識別する方法を示したものではありません。以下の判断は、NISTのインシデント対応指針、OWASPのログ指針などの一次資料に沿って組み立てています。確認日:2026年10月23日。
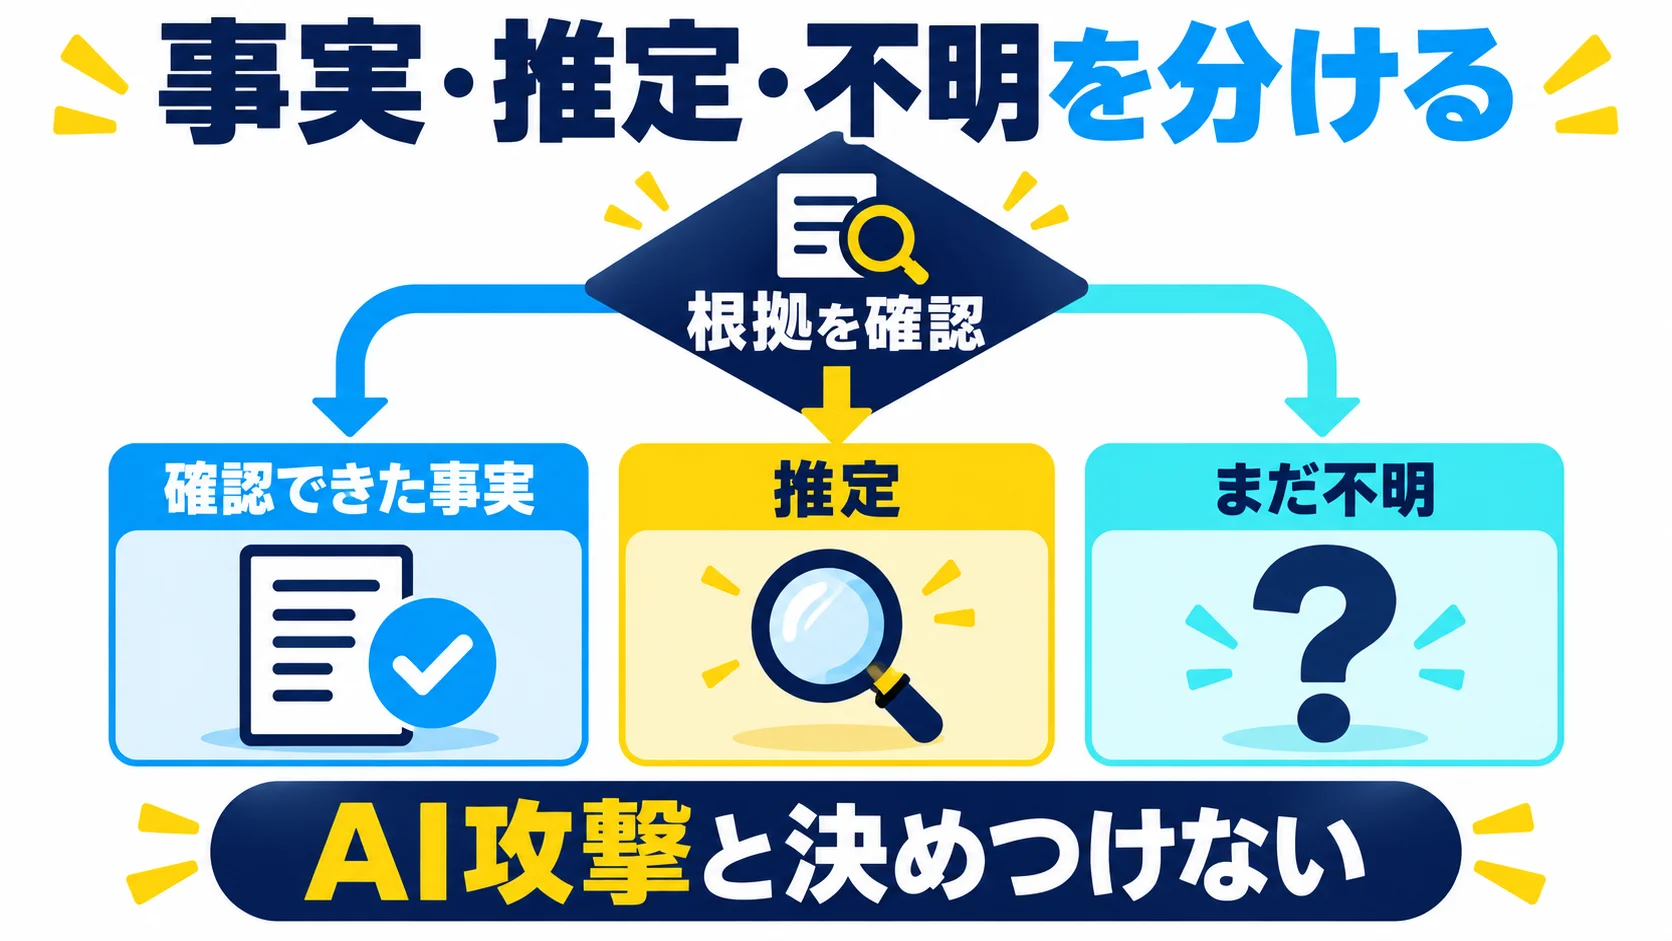
不審なアクセスは、既存のボット、手動操作、正規の監視、誤設定のクライアント、認可された診断、AIを利用したツールなど、さまざまな原因で起こります。Webサーバーが通常記録するのは通信の時刻、送信元、アクセス先、応答などです。誰が背後で意思決定したかは記録されません。したがって、短時間に多数のページへアクセスした、ヘッダーが特殊だった、文章らしいパラメーターがあった、というだけで「AIが攻撃した」と結論づけるのは避けます。
一方、攻撃の道具が不明でも、管理者ログインの成功、顧客データの出力、設定変更、予定外のファイル変更が確認できれば、対応を始める理由になります。調査票にはまず「観測した事実」「そこからの推定」「未確認の点」を別々に書いてください。たとえば「管理者アカウントAで深夜にログイン成功」は事実になり得ます。「AIが管理者権限を奪った」は、それだけでは推定にも根拠が足りません。
第一に、成功した不正な操作が見えるか。失敗したログインだけでなく、直後の成功、データ取得、権限変更、外部転送を確認します。第二に、影響する資産は何か。公開サイトだけか、会員情報、受注、決済連携、社内アカウントへ広がるかを整理します。第三に、今も進行中か。短時間で似た通信が続き、別アカウントや別ホストにも動きがあるなら、詳細な原因分析より封じ込めを優先します。
その時点で分からない項目は「不明」と書きます。ログが残っていないことは、攻撃がなかった証拠ではありません。逆に、WAFのブロックが大量にあっても侵入成功を意味するわけではありません。判断は一つの数字でなく、複数の記録とシステム状態を照合して行います。
| 観測したこと | 確実に言えること | 追加で調べること |
|---|---|---|
| 特定URLへの大量アクセス | そのURLへ多数のリクエストが来た | 正規監視か、応答内容、成功した操作、他ホストでの動き |
| ログイン失敗の急増 | 認証が多数失敗した | 同じ時間帯の成功、対象アカウント、通知の有無 |
| 管理者ログイン成功 | その認証情報でログインが成立した | 本人の利用、二要素認証、直後の操作、資格情報の流出 |
| 大量のデータ応答 | 大きな応答が返った可能性 | 対象データ、取得件数、転送先、ログの限界 |
一次対応者が一人で調査と広報を抱え込まないよう、技術判断、事業継続、法務・個人情報、外部連絡の役割を分けます。小規模な組織でも、誰が停止を決め、誰が顧客と話し、誰が記録を残すかを一枚で明確にできます。侵害された可能性があるメールやチャットだけで連絡を続けると、情報が相手に見えるおそれがあります。必要に応じて別の連絡経路を使います。
最初の共有では「分かったこと」「まだ分からないこと」「当面止める機能」「次に報告する時刻」を伝えます。断定的な原因説明は避け、事実が更新されたら記録を訂正します。公表義務や通知先は、扱う情報、契約、地域、法令によって異なるため、法務担当や専門家と確認してください。
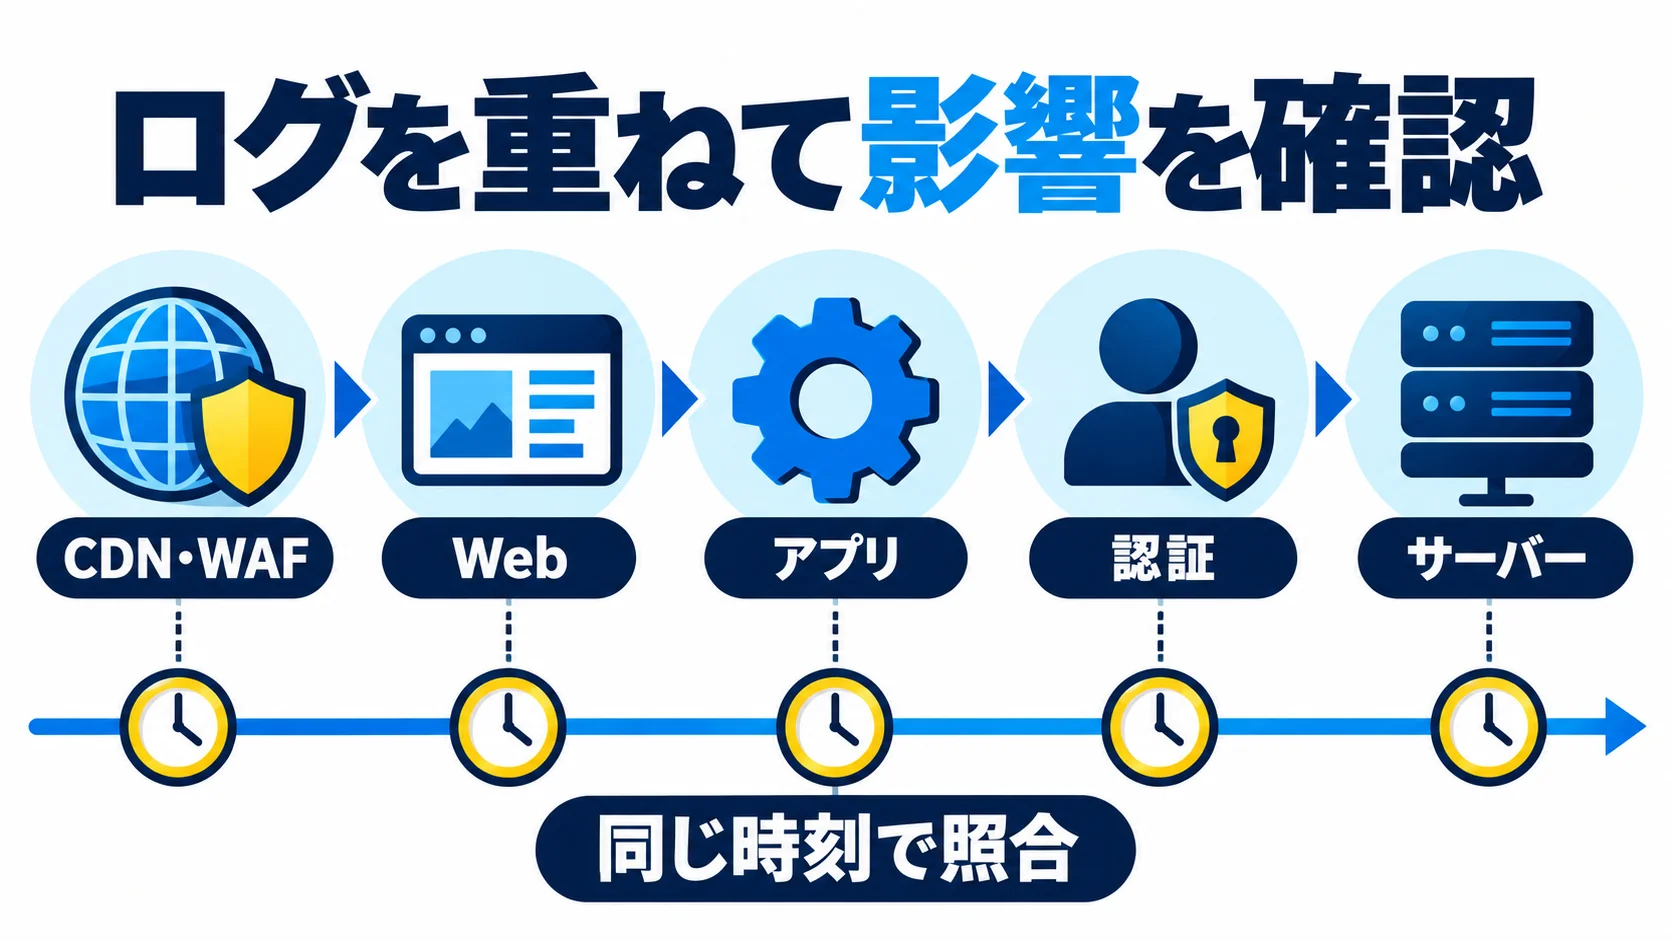
アクセスログは、対象URL、時刻、応答コード、転送量などを追う出発点です。しかし、リバースプロキシ、CDN、WAF、ロードバランサー、アプリの認証機構、データベース、外部SaaSを通る構成では、見る場所が一つでは足りません。アプリ固有の「誰がどのデータを出力したか」は、Webサーバーの標準ログに存在しない場合があります。OWASP Logging Cheat Sheetも、WebアプリのセキュリティログはWebサーバーログを有効にするだけでは足りないとしています。
収集する順番は、保存期間が短いものや上書きされやすいものを先に考えます。CDN・WAFのイベント、サーバーのアクセス/エラー、WordPressやアプリの監査ログ、認証基盤、管理画面の操作履歴、ホスティング事業者の記録、バックアップの時刻を確認します。ログを一カ所へ転記するときは、元のファイルを変更せず、取得者、取得時刻、取得元、対象期間を記録してください。
複数の記録を突き合わせる際は、まずタイムゾーンを統一します。日本時間とUTCを混ぜたまま並べると、順序を誤ります。サーバー時計のずれ、CDNの保存時刻、アプリが記録する開始・終了時刻も確認します。次に、リクエストID、アカウントID、セッションに紐づく安全な識別子、対象データID、イベント種別を合わせます。生のセッショントークンやパスワードを分析表へ貼り付けないでください。
IPアドレスは手掛かりですが、個人やツールの確定的な身元ではありません。共有回線、VPN、代理サーバー、CDN、モバイル回線などで見え方が変わります。User-Agentは申告値であり、信頼できる本人証明ではありません。むしろ、同じアカウントでの操作の連続、権限変更とデータ取得の前後関係、複数のログで一致する時刻の方が、調査に役立ちます。
| 記録の場所 | 答えやすい問い | 単独では分からないこと |
|---|---|---|
| CDN・WAF | どの通信を許可・遮断したか | アプリ内で何を読んだか |
| Webサーバー | どのURLにいつ接続し、どの応答を返したか | 本人が操作したか、返したデータの意味 |
| アプリ監査ログ | どのアカウントが、どの機能・データを操作したか | 認証情報を持つ人の正体 |
| 認証基盤 | ログイン、失敗、二要素認証、失効 | ログイン後の全操作 |
| ホスティング事業者 | サーバー操作や保存された基盤ログ | 独自アプリの業務上の意味 |
この表は構成によって変わります。たとえばWordPressの標準構成で監査ログを取っていない場合、管理画面での詳細な操作は追えないことがあります。反対にアプリ独自のイベントを適切に設計していれば、特定の請求書がいつ出力されたかまで分かる場合があります。調査を始める前に「保存されているはず」と決めつけず、実際のログの有無、保存期間、取得権限を確認してください。
ログの件数が多いときは、全件を画面で眺めるのではなく、関連するアカウント、対象の機能、変化が起きた時間帯から範囲を絞ります。ただし時間帯を狭くしすぎると準備段階や後続の操作を見落とします。最初は前後に余裕を取った期間を保全し、分析用コピーを段階的に絞る方が安全です。
人が手でブラウザを操作しても、自動化されたブラウザやAIエージェントが操作しても、サーバーから見ればHTTP通信です。AIを使う攻撃者が普通のブラウザを介することも、従来型ボットが複雑な操作をすることもあります。一定のパターンから自動化の可能性を評価できても、「AIが判断した」と証明することは別問題です。記事や社内報告では「AI攻撃とみられる」より、「自動化された可能性のあるアクセス」「権限外のデータ取得を確認」といった、根拠に見合う表現を選びます。
不審な本文を含むリクエストを見つけても、調査のために社外の生成AIサービスへそのまま貼り付けないでください。ログには個人情報、認証情報、内部URL、顧客の入力が含まれ得ます。分析にAIを使う場合も、利用規約、保存先、契約、機密区分に合わせて匿名化や抜粋を行い、社内で許された環境を使います。AIの出力は仮説であり、元ログやシステムの状態で確かめます。
保存期間が過ぎた、ロギングが無効だった、監査イベントを実装していないなどの理由で、影響範囲を確定できないことがあります。その場合は「被害なし」とせず、最後に確認できる正常時刻、取得可能なバックアップ、外部サービスの記録、管理者操作の履歴を集めます。必要に応じて、調査不能という事実自体をリスクとして責任者へ報告します。今後のためにログ保存の設計を改めますが、新しく記録を有効にしても過去の空白は埋まりません。
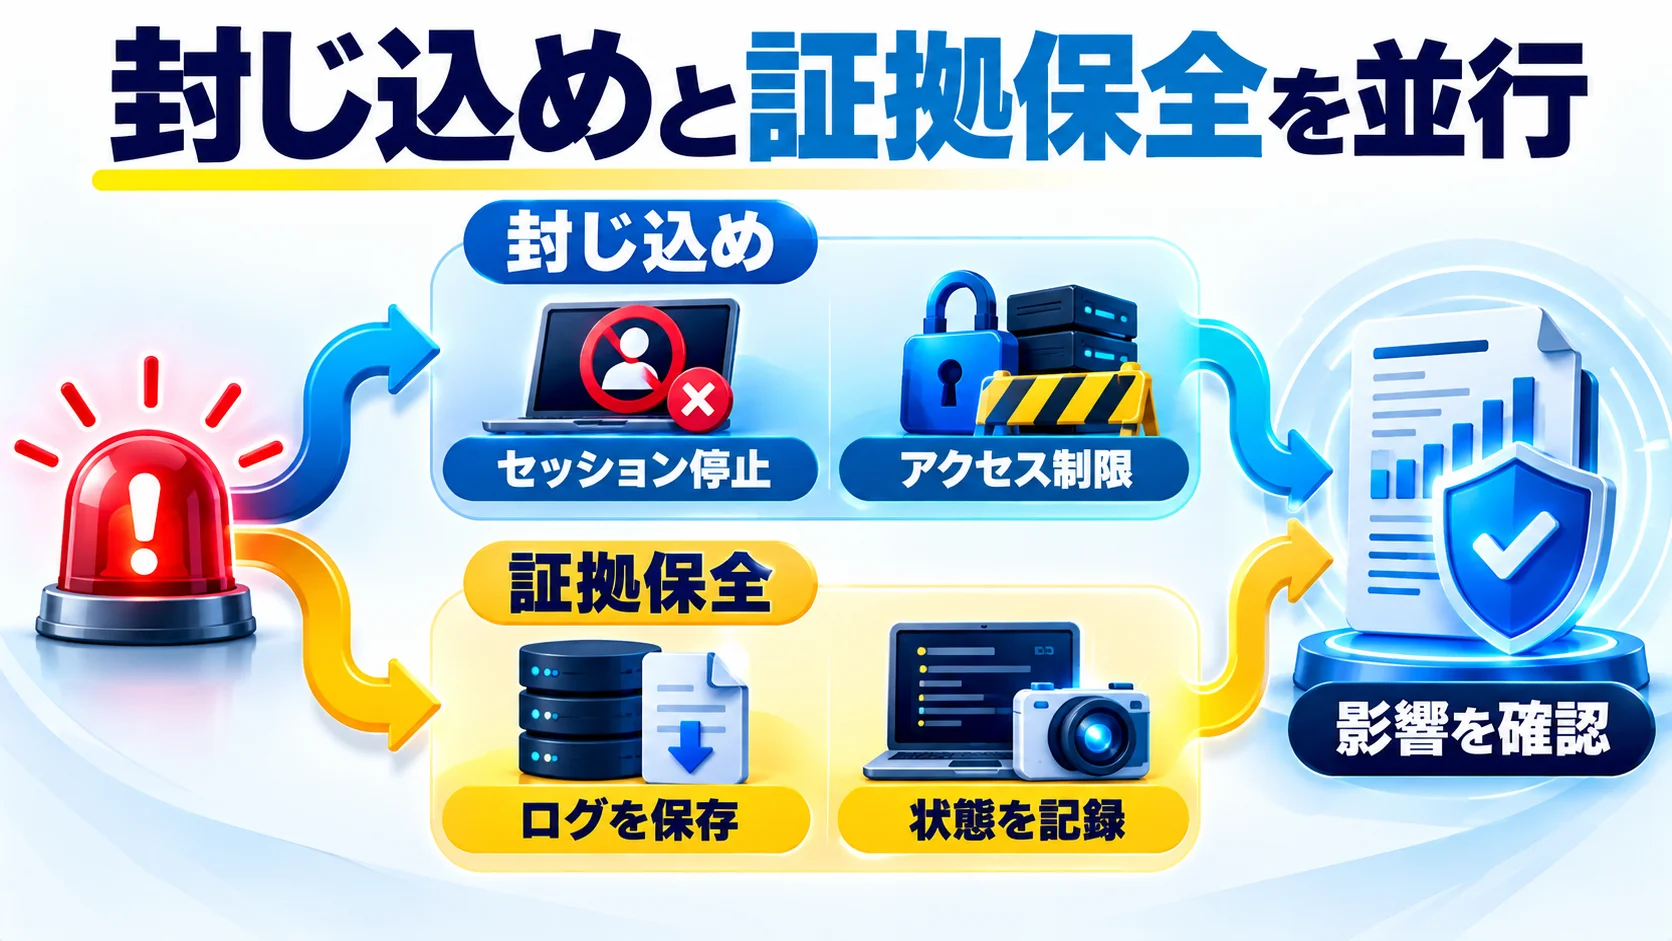
侵害が進行中なら、まず関係するアカウントの利用停止、セッションの失効、問題の機能やAPIの一時停止、管理面への到達制限などを検討します。全サイトを即座に停止するかは、顧客への影響と拡大リスクを比べて責任者が決めます。情報が流出し得る機能を動かしたまま、原因が確定するのを待つべきではありません。一方で、止める前に取得できる重要な記録がある場合は、専門担当と協力して短時間で保存します。
何を止めたか、誰が承認したか、何時に実行したか、復旧条件を記録します。WAFの一時ルールを追加する場合は、対象範囲と解除条件、正規利用への影響を残します。広すぎるIP遮断は利用者を巻き込むことがあります。通信の特徴を見て限定的に始め、止まったかを別のログで確認します。
復旧を急ぐあまり、ログを上書きしたり、疑わしいファイルを調査前に消したり、サーバーを無計画に再起動したりすると、原因と範囲が分からなくなるおそれがあります。CISAの対応ガイドは、揮発性の高い情報や保存期間が短い証拠を守る重要性に触れています。実際に何を採取できるかは環境により違います。クラウドや共用サーバーなら、事業者が持つログやスナップショットの保存可否を直ちに問い合わせてください。
証拠を扱う人は、原本を読み取り専用で保管し、調査用コピーを作ることを基本にします。取得元、取得者、取得時刻、保管先、後から誰がアクセスしたかを記録します。必要に応じてファイルのハッシュ値で同一性を確認します。法的な利用が見込まれる場合は、独自の手順を始める前に専門家へ相談してください。個人情報を含むログは、調査担当者だけが閲覧できる場所へ保存します。
管理者の認証情報が使われた可能性がある場合は、該当アカウントの停止やセッション失効を優先します。その上で、影響するパスワード、APIキー、データベース接続情報、外部サービスのトークンを洗い出し、必要なものを再発行します。共有アカウントなら利用者全員への影響も確認します。変更後に古い資格情報が本当に無効になったか、アプリが新しい設定で動くかまで試します。
漏えいの原因が残るまま鍵だけ入れ替えると、再び盗まれるかもしれません。疑わしいファイル、管理者権限の追加、未知の連携、外部送信設定を確認し、必要なら清潔な環境から設定を変更します。ただし調査中に全ての痕跡を消さないよう、取得済みの証拠と変更の時刻を合わせて残します。
WordPressでは、管理者一覧、最近のログイン、プラグインとテーマの変更、投稿や固定ページの改変、未知のユーザー、外部へのリダイレクト、フォーム設定の変更を確認します。PHP実行環境の脆弱性が疑われる場合は、WordPress本体の更新とPHPの修正適用を混同しないでください。稼働しているPHPの版とホスティング事業者の修正状況を問い合わせます。実際に不審な変更がある場合は、表示を元に戻す前に証拠を保存します。
バックアップを戻す判断にも注意が必要です。復元後の見た目が正常でも、侵入経路が残っていれば再発します。復元時点に既に改変が含まれていた可能性もあります。候補のバックアップの時刻、改変開始の推定時刻、復元後の更新と資格情報の再発行を一緒に計画します。
架空のケースAは、ログイン失敗だけが急増し、成功や設定変更は見当たらない状態です。まず管理者と認証基盤のログを保存し、攻撃対象のアカウント、多要素認証の有無、正規利用への影響を確認します。段階的な制限や追加認証を検討しますが、IPを一括で遮断する前に共有回線の利用者を巻き込まないか確認します。完了条件は、失敗が落ち着くことだけでなく、成功した不審なログインがないかを調べたことです。
ケースBは、本人が使っていない時間帯に管理者ログインが成功し、その後に設定が変更された状態です。該当アカウントとセッションを止め、変更内容とログを保存し、認証情報の再発行を進めます。他の管理者や外部連携にも同じ資格情報が使われていないかを確認します。サイト全体の停止が必要かは、改変された設定や閲覧可能なデータ、進行中の操作を見て決めます。単にパスワードを変更しただけでは、既存セッションや追加された管理者権限が残る可能性があります。
ケースCは、顧客データの一括取得が見え、情報が外へ出た可能性がある状態です。取得機能を止め、関連アカウントとトークンを失効し、ログと保存データを優先して保全します。顧客数や取得項目を推定し、契約・法令上の連絡要否を法務と確認します。原因調査を待つ間も、同じ経路からの追加取得を許さないことが優先です。以上は作業順の例であり、実際の停止範囲はサービスの影響と証拠の性質で変わります。
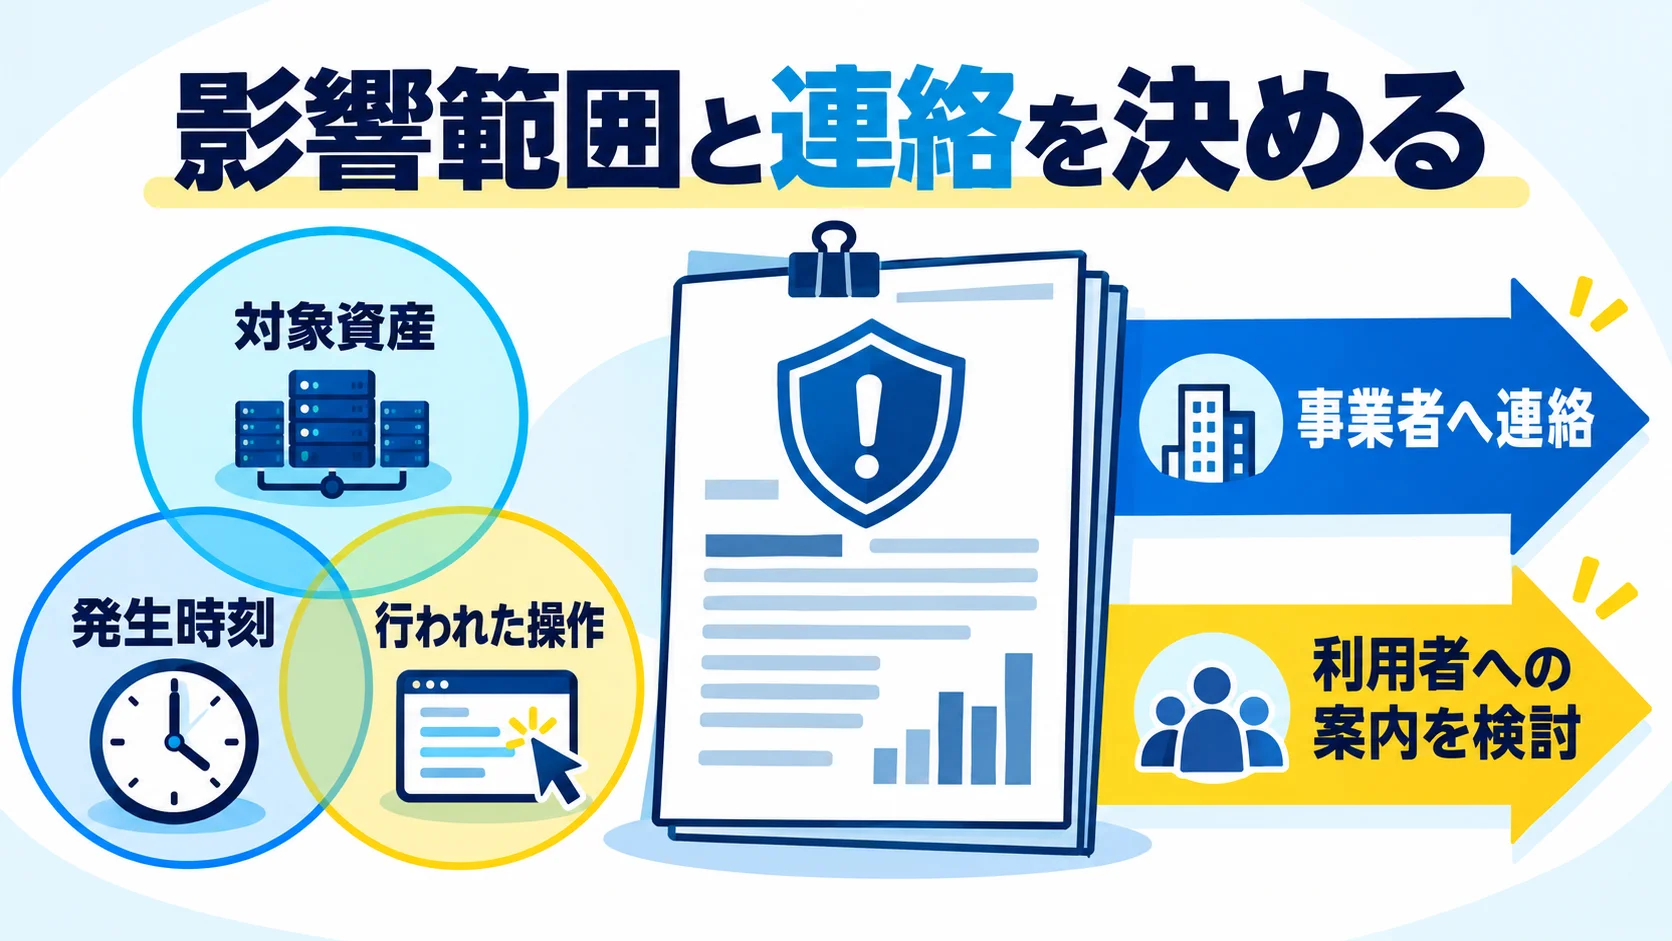
調査表には、対象のサイトとサーバー、関係するアカウント、影響するデータ、最初と最後に確認できた時刻、成功した操作、証拠の出所を記載します。複数ドメインやサブサイト、同じ管理者アカウントを使う別サービスも対象に入れます。データ取得が確実に記録されていない場合は、権限とアクセス可能性から「アクセスされた可能性がある範囲」を別に書きます。確定と可能性を混ぜないことが重要です。
顧客向けのAPIでデータを返す機能に問題があった場合は、機能が公開されていた期間、ログの保存期間、返却された件数、対象の顧客・組織、出力に含まれる項目を確認します。ログが不完全なら、その制約を記録します。影響範囲を小さく見せるために「確認できない=影響なし」としないでください。
事業者へは、対象契約、ドメイン、疑わしい時刻、対象サーバーを伝え、アクセス・エラー・WAF・管理画面・バックアップのログ保存可否、スナップショットの有無、修正の適用状況、緊急遮断の方法を確認します。外部サービスに連携している場合は、トークン利用履歴、送信先変更、権限変更、無効化手順を聞きます。調査中の個人情報や秘密情報を、問い合わせフォームへ必要以上に貼らないようにします。
返信は口頭だけで済ませず、回答日時、担当窓口、提供された事実、未回答の項目を残します。事業者の責任範囲と自社の責任範囲は契約で異なります。サーバー側が更新されていても、独自プラグインや過大権限まで事業者が直すわけではありません。
事業者や調査会社へは、最初からログ全件や顧客データを送る必要はありません。問い合わせの段階では、契約を識別できる情報、時間帯、対象機能、観測した事象、緊急度、求める回答を簡潔に伝えます。詳細資料が必要になったら、共有先、暗号化、保存期間、再委託の有無を確認します。スクリーンショットに管理者のメールアドレス、アクセストークン、顧客名が映り込んでいないかも確かめます。
外部への依頼文は、「侵入された」と断定できない段階なら「管理画面への不審なログイン成功を確認したため、該当時刻のログの保全と提供可否を確認したい」と書きます。事業者が調査を始められる具体性と、未確認の原因を決めつけない慎重さを両立できます。対応窓口の受付番号や返信予定も記録し、複数の担当が同じ問い合わせを繰り返さないようにします。
個人情報、決済情報、契約に基づく機密情報が関わる場合、通知や報告の要否・期限は状況で異なります。技術担当者だけで法的判断をせず、法務担当と事実を共有します。顧客には「発生を確認した事象」「現時点で確認できた影響」「実施した封じ込め」「利用者にお願いすること」「次回の更新予定」を、確実な範囲で説明します。原因や攻撃者の正体が未確定ならそのまま明示してください。
「AI攻撃を受けた」と言い切ると、後から根拠がないことが分かる場合があります。むしろ顧客に重要なのは、自分の情報に影響したか、認証情報を変更すべきか、サービスはいつ安全に使えるかです。仮説のままの攻撃手法を見出しにするより、事実と対応を優先します。
| 項目 | 記入例 |
|---|---|
| 確認済み | 10月23日午前、管理画面への不審なログイン成功を確認 |
| 未確認 | 顧客データの閲覧・出力の有無は調査中 |
| 実施済み | 関係アカウントを停止し、既存セッションを失効 |
| 次の確認 | 事業者へログ保存とバックアップ時刻を照会 |
| 次回更新 | 担当責任者が日時を明示して連絡 |
これは架空の例であり、実際の事件を示すものではありません。日時や影響を想像で埋めず、根拠となる記録に紐づけてください。担当者間で同じ事実メモを共有すると、広報、顧客対応、技術調査で違う説明をしてしまうリスクを減らせます。
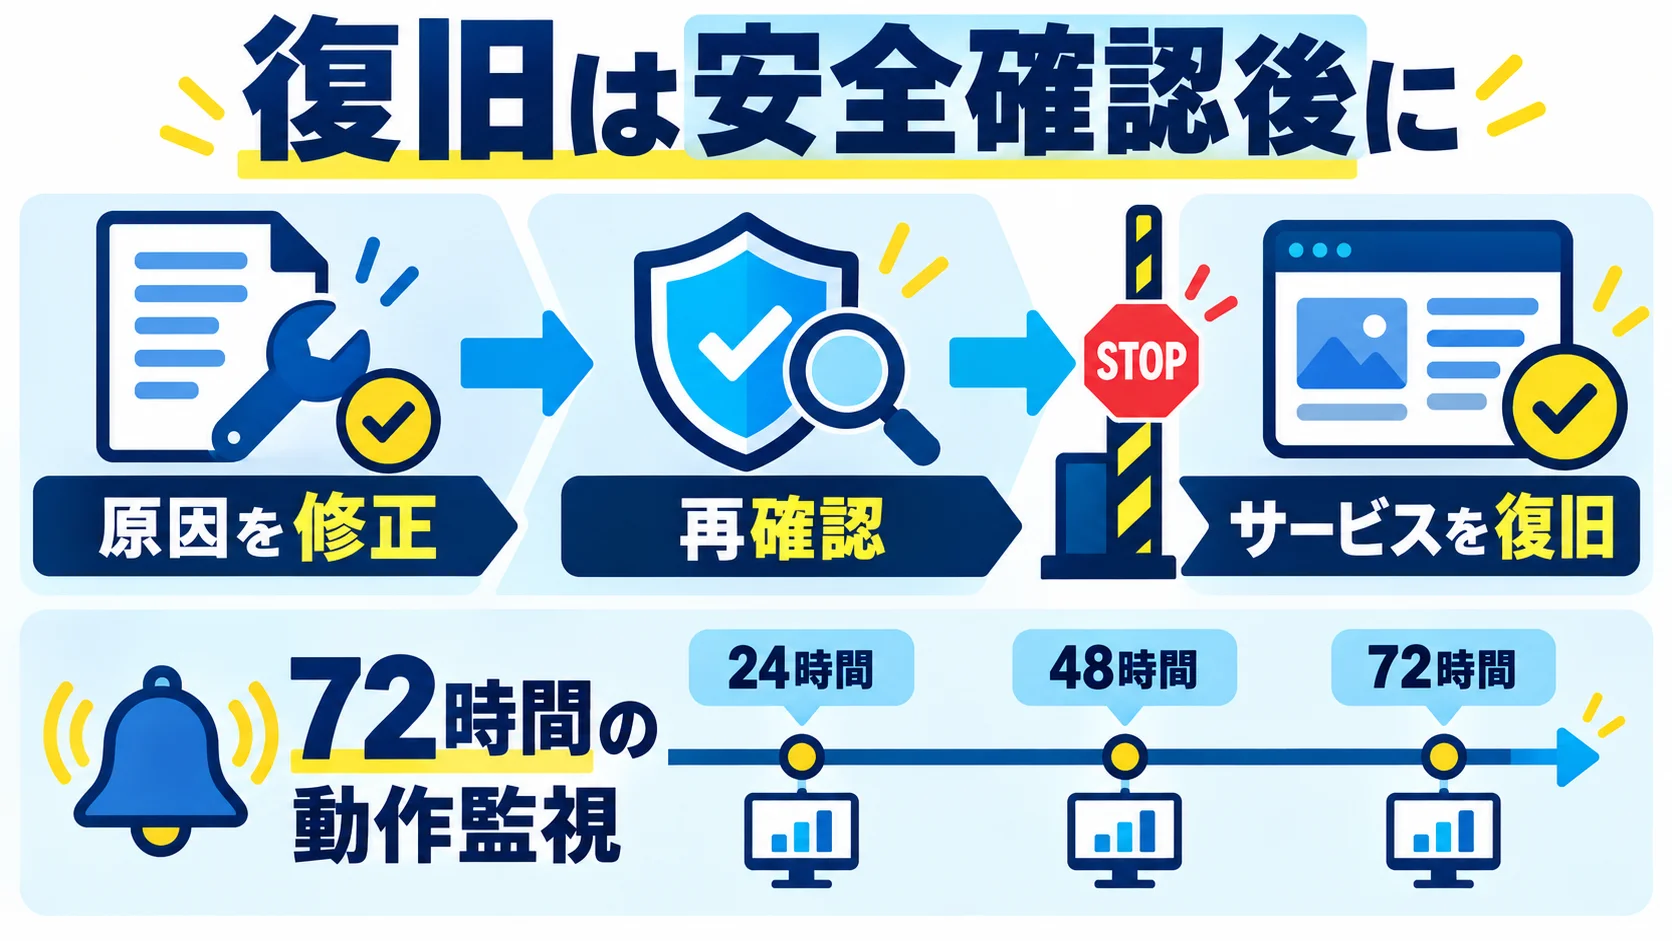
再開判断には、原因として考えられる欠陥の修正、不要なアカウントと連携の停止、資格情報の再発行、必要なソフトウェアの更新、監視の有効化が含まれます。原因が確定できない場合でも、アクセスできた経路を狭め、残る不確実性を責任者に示します。復旧のためにバックアップから戻すだけでは、新しい設定や更新が失われることがあるため、適用後の状態を再確認します。
会員サイトならログイン、退会、パスワード再設定、他人の情報へのアクセス拒否を試験します。ECなら注文、決済、通知、在庫連携を試験します。問い合わせサイトならフォーム送信と通知先、個人情報の保存先を確認します。正規利用者の機能が正常であることと、侵害された経路が閉じていることの両方が必要です。
最低限、影響するアカウントとトークンが処理済み、疑わしい変更の確認済み、更新と設定修正の適用済み、バックアップの復元可否確認済み、ログとアラートの試験済み、主要導線の試験済みを確認します。未完了の項目があるなら、影響を下げる暫定措置と期限を付けて責任者が判断します。復旧の判断者と時刻を記録しておくと、後から「いつ安全と見なしたか」を説明できます。
外部の専門家を依頼する場合は、調査範囲と成果物を先に決めます。調査報告に、観測した証拠、推定、未確認事項、封じ込め、修正、再発防止、残余リスクが分かれているかを確認してください。「AI攻撃だった」というラベルだけでは、次の対策を決められません。
今回の調査で足りなかったログ、分からなかったサーバー契約、失効できなかったセッション、連絡先の不備を改善項目にします。NISTのSP 800-61 Rev.3は、検知・対応・復旧を組織のリスク管理へ組み込む考え方を示しています。一度の事件を個人の努力で終わらせず、次に同じ疑いが出たとき、担当者が交代しても動ける手順に変えることが目的です。
実施する訓練は、実際の攻撃を社内システムへ再現しなくても構いません。「深夜に管理者ログイン成功の通知が来た」という想定で、誰が通知を受け、どのログを開き、何を止め、いつ事業責任者へ伝えるかを机上で試します。見つかった空白を一つずつ埋めれば、AIの有無に関係なく初動が改善します。
再開した直後は、原因が完全に取り除けていない可能性や、修正による新しい障害に注意します。通常より細かく管理者ログイン、設定変更、データ出力、エラー、外部への通信、顧客からの問い合わせを確認します。24時間監視ができない組織なら、営業時間外に重大な通知が出た場合の連絡先と、確認できる時刻を明示します。「見守る」とだけ書かず、何のイベントが発生したら再び機能を止めるかを決めてください。
復旧後の記録には、修正を本番へ反映した時刻、試験した利用者と機能、見つかった新しい異常、顧客からの報告、対処した担当者を残します。異常がなかった場合も「どのログを、いつ、誰が確認したか」を記録します。72時間は説明のための例で、契約やシステムの重要度に応じて延長します。継続監視に移るときは、重大な未解消項目を運用チームへ引き継ぎます。
原因が認証情報の流出なら、多要素認証、共有アカウントの廃止、資格情報の保管を見直します。認可不備なら、他人のデータへ届かないサーバー側の確認と、拒否を試す自動テストを追加します。古いソフトウェアなら、資産台帳、更新期限、互換性試験、復旧手順を整えます。ログ不足なら、記録するイベント、保存期間、閲覧権限、アラートの到達確認を設計します。一つの製品を入れるだけで、全ての原因を解消したことにしないでください。
再発防止の担当者と期限を決めたら、実施の証拠を残します。例えば「多要素認証を有効にした」は、対象管理者の全員に適用され、回復手段が管理されているかまで確認します。「ログを増やした」は、架空のテストイベントが記録され、調査担当が検索できるかまで確かめます。改善の目的は、今回の事件だけの報告書を作ることではなく、次に起きたときの被害と調査の空白を減らすことです。
事後レビューでは、初めて異常が起きた時刻、最初に検知した時刻、一次判断、封じ込め、顧客連絡、復旧を時系列に並べます。検知が遅れたなら通知条件の問題か、通知先が不在だったのか、ログがなかったのかを分けます。封じ込めが遅れたなら、責任者の不在か、止める機能を絞れなかったのか、承認ルールが曖昧だったのかを確かめます。原因を個人の注意不足だけにすると、同じ状況が次の担当者へ繰り返されます。
レビュー結果は、再発防止策ごとに担当、期限、検証方法を付けます。通知条件を変えたなら、意図したテスト事象が届き、正規の大量アクセスで不要な通知が増えないかを試します。バックアップを整えたなら、復元試験で所要時間を測ります。外部連絡が遅れたなら、契約先の緊急窓口と営業時間外の受付方法を実際に確認します。改善を確認する日を決めないと、報告書だけが残ります。
一部の機能だけを停止していた場合は、最も影響が小さい機能から再開してもよいでしょう。ただし、同じ脆弱な処理を共有していれば部分再開では安全になりません。機能間の共通部品、共有アカウント、共通API、同じデータベースを確認してから段階を決めます。利用者が戻った直後に負荷が集中するサービスなら、性能監視も合わせて行います。
再開の広報では、「調査がすべて終わった」と「サービスが利用可能になった」を区別します。安全性を高める対策が完了していても、過去の影響範囲の調査が続くことはあります。その場合は利用再開の理由、残る調査、次回報告日を伝えます。完全性を保証する言葉を避け、確認できた範囲を説明する方が、後から情報が更新されたときに誠実です。
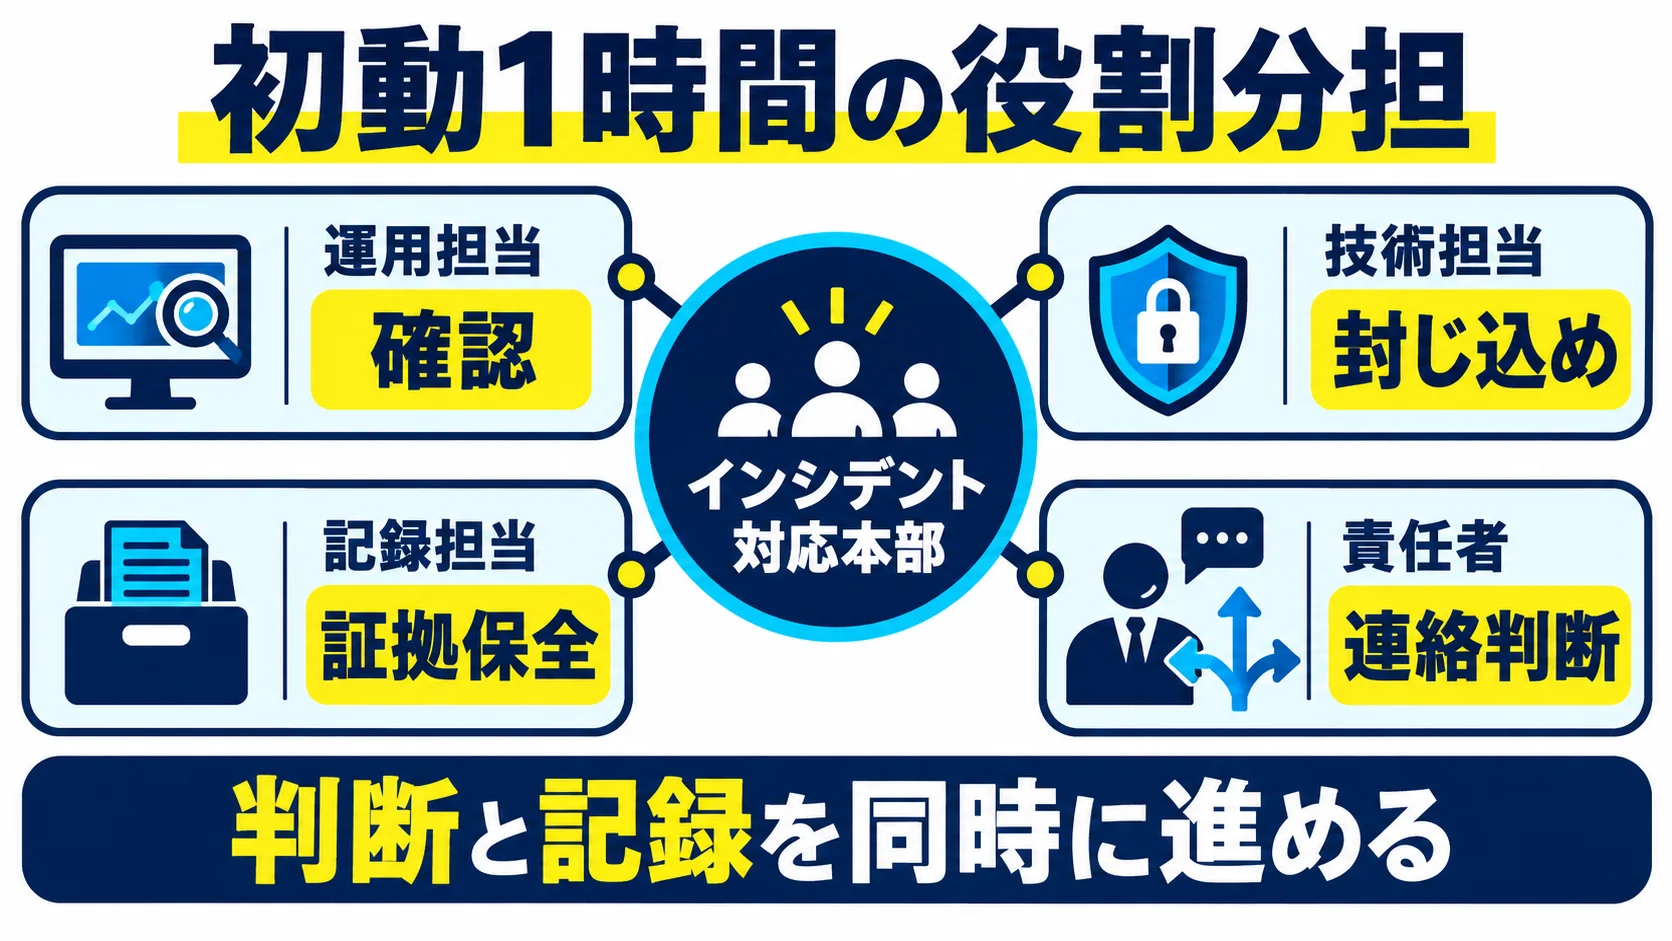
| 確認項目 | 担当の例 | 完了の目安 |
|---|---|---|
| 事実と仮説の分離 | 一次対応者 | 確認済みの操作と未確認の影響を別に記録 |
| 拡大中かの判断 | 運用担当 | 継続する通信、成功した操作、別システムへの広がりを確認 |
| 封じ込め | 技術責任者 | 対象アカウント・機能・通信への対処と承認を記録 |
| 証拠の保存 | 調査担当 | 上書きされやすいログと環境情報を原本として保全 |
| 連絡 | 事業責任者 | 事業者・法務・経営への連絡先と次回報告時刻を設定 |
この順番は一般的な例です。進行中の情報流出が疑われるなら、証拠採取よりアクセス遮断を先にする必要があります。反対に、切断で失われる記録がある場合は、専門家と並行して保存します。緊急時の優先順位は、データへの影響と継続中かどうかで決めてください。
緊急時には全ての根拠がそろいません。それでも、決定の理由を短く残すことはできます。「顧客情報を返すAPIで通常と異なる出力を確認し、追加取得を防ぐため一時停止」「Webログだけでは情報流出を確定できないため、アプリ監査ログを事業者へ依頼」といった形です。判断を後から見直すための記録であり、担当者を責めるためのものではありません。
判断を更新したら、古い説明を黙って消すのではなく、何が新しく分かったかを追記します。たとえば最初は「ログイン成功の有無は未確認」、後から「認証基盤の記録で成功を確認」と変わったなら、確認時刻と根拠を残します。広報文書も同じ変更履歴に沿わせます。これにより、顧客、経営者、技術担当者が異なる版の事実を受け取る問題を減らせます。
小規模チームなら、専用のツールを新たに契約しなくても、閲覧者を限定した時系列メモで始められます。ただし原本ログをそのメモに貼り付けず、保管先への参照と取得時刻を記載します。
いいえ。ブロック数は、ルールに一致した通信の件数です。防御が働いた可能性はありますが、別の通信が通ったか、管理者ログインが成功したか、データが出力されたかまでは分かりません。WAFのイベントとアプリ側のログを照合してください。ルール変更でブロック数が増えた場合は、正規の利用者への誤検知も調べます。
できません。IPの位置情報は通信の出口の目安であり、操作した人の所在地や道具は示しません。VPN、クラウド、代理サーバー、共有回線もあります。普段と異なる地域のログイン成功は調査の手掛かりですが、多要素認証の状況、本人確認、直後の操作を合わせて判断してください。
許可された環境で、機密区分と利用規約を確認した上で、必要最小限のデータを使うなら補助にできます。ただし生ログには個人情報、トークン、秘密のURL、フォーム入力が含まれ得ます。外部サービスへ丸ごとアップロードしないでください。要約に誤りがないか、必ず元の証拠と突き合わせます。AIが「攻撃者はAI」と判定しても、それを証拠として扱わないでください。
調査可能な範囲、ログの保存期間、確認した操作、なお分からない点をまとめてから判断します。ログ不足で侵害の有無が不明なら、そのまま「確認できなかった」と報告します。今後の監視を強め、問題の入口を直します。特に個人情報へ到達できる欠陥が見つかった場合は、被害の証拠がなくても欠陥を放置しません。
まとめると、AIを使った攻撃を疑う場面でも、初動は「通信をAIと名付ける」ことではありません。成功した操作、影響するデータ、進行中かを確認し、封じ込めと証拠保全を進め、事実に基づいて連絡と復旧を行います。ログで分からないことを明示する姿勢が、誤った安心や過大な断定を避ける助けになります。
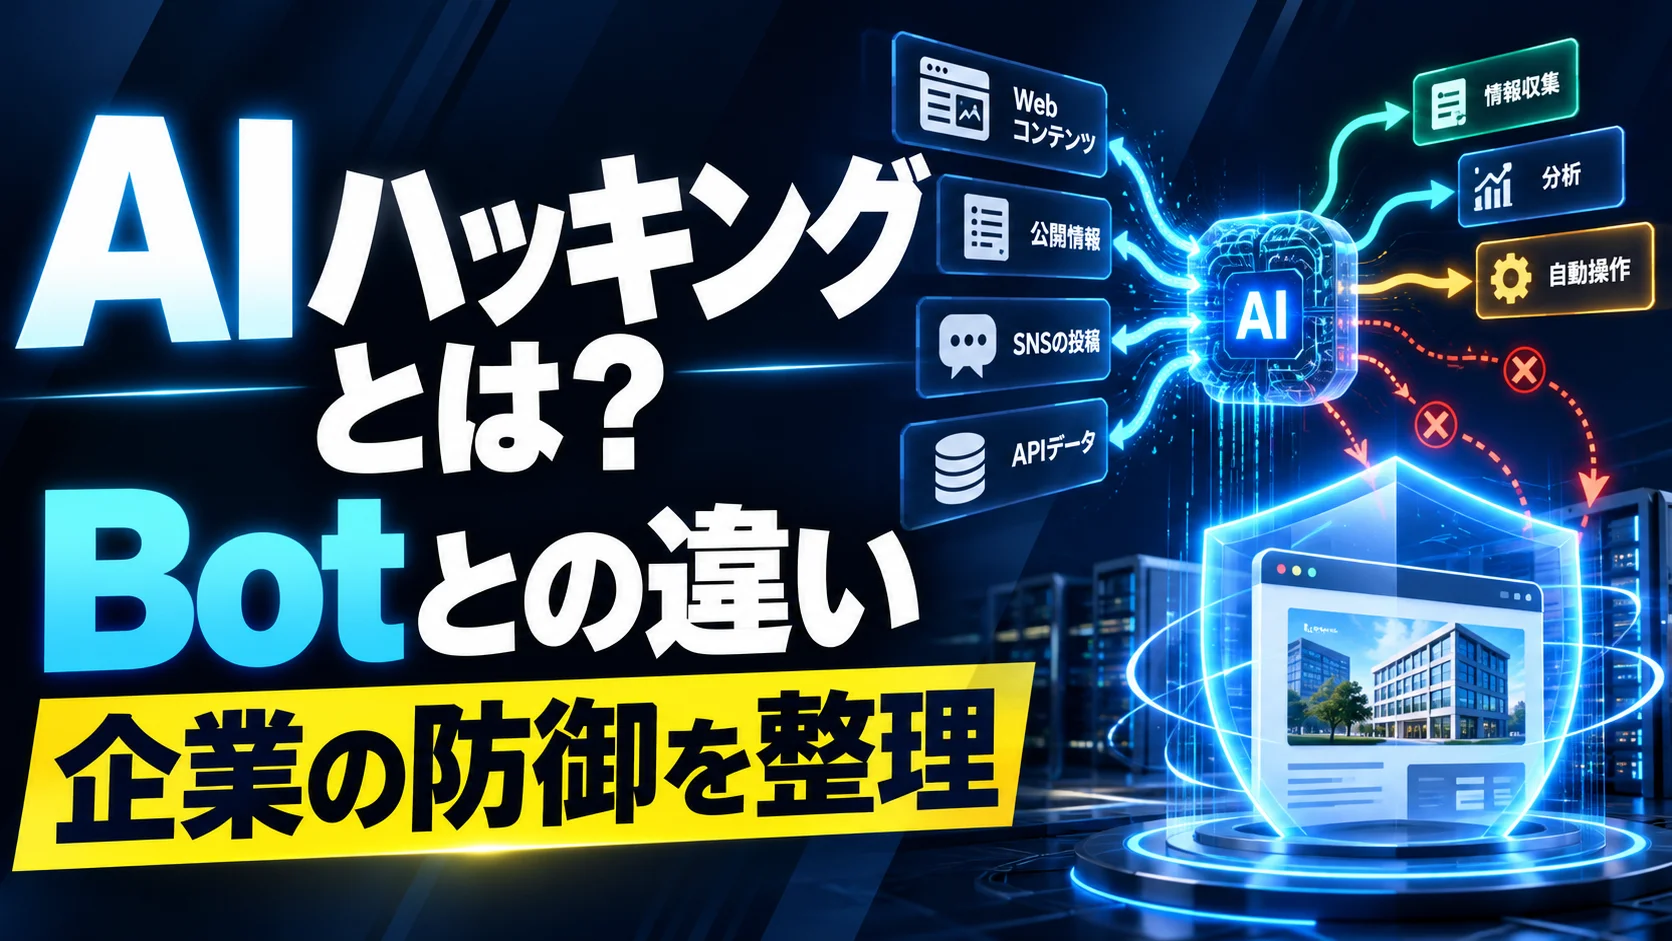
関連する実務解説:AIハッキングとは?従来Botとの違いと企業が取るべき防御策、AIを悪用したWebアプリ攻撃に備える|認証・認可・更新の優先順位も確認してください。
AIを業務で使うときは、出力を鵜呑みにせず、根拠とデータの扱いを確認することが大切です。AIの基礎を学びたい方は、WithAIの無料学習案内を確認してください。この案内はインシデント対応サービスではありません。被害が疑われる場合は、契約先の事業者や専門家へ相談してください。
出典・確認日(2026年10月23日):ヒューマンハッカー株式会社の試験報告、NIST SP 800-61 Rev.3、OWASP Logging Cheat Sheet、CISA対応ガイド。
公式サイト より
今すぐ
無料カウンセリング
を予約!