

「AIハッキング」は、生成AIを使って標的の情報を整理し、次の調査や操作を選び、結果を見て方針を変える攻撃・検証の総称として使われています。ただし、AIがあらゆるサイトを自動で破れるという意味ではありません。経営者やサイト担当者に必要なのは、派手な実験の数字を自社に当てはめることではなく、AIに判断を任せる仕組み、既存の弱点、守る側の優先順位を切り分けることです。本記事は攻撃の再現手順ではなく、企業が自社システムを安全に点検するための判断材料を整理します。
2026年10月8日に行われたヒューマンハッカー社の検証では、意図的な弱点を持つローカルの学習用アプリと自作ポータルを対象に、AIエージェントが情報取得まで進む様子が報告されました。これは同社が条件を限定して実施した自己報告のデモです。一般の企業サイトに同じ成功率や所要時間を外挿できません。また実際の攻撃者がその構成を広く使っていると断定する資料でもありません。一方、既知の弱点を自動的に探し、観測した結果に応じて次の行動を変えられるという論点は、守る側が考える価値があります。
AIハッキングには統一された法律上の定義はありません。この記事では、生成AIが複数の手段を選択し、対象から得た情報を次の判断に使いながら進む行為を指します。攻撃目的であれば不正アクセスにつながり得ますが、所有者の明確な許可と範囲の下で行うセキュリティ検証にも同じ技術が使われます。技術の名称だけで善悪を決めず、誰が、どの対象に、どんな許可を得て行うかを確認してください。
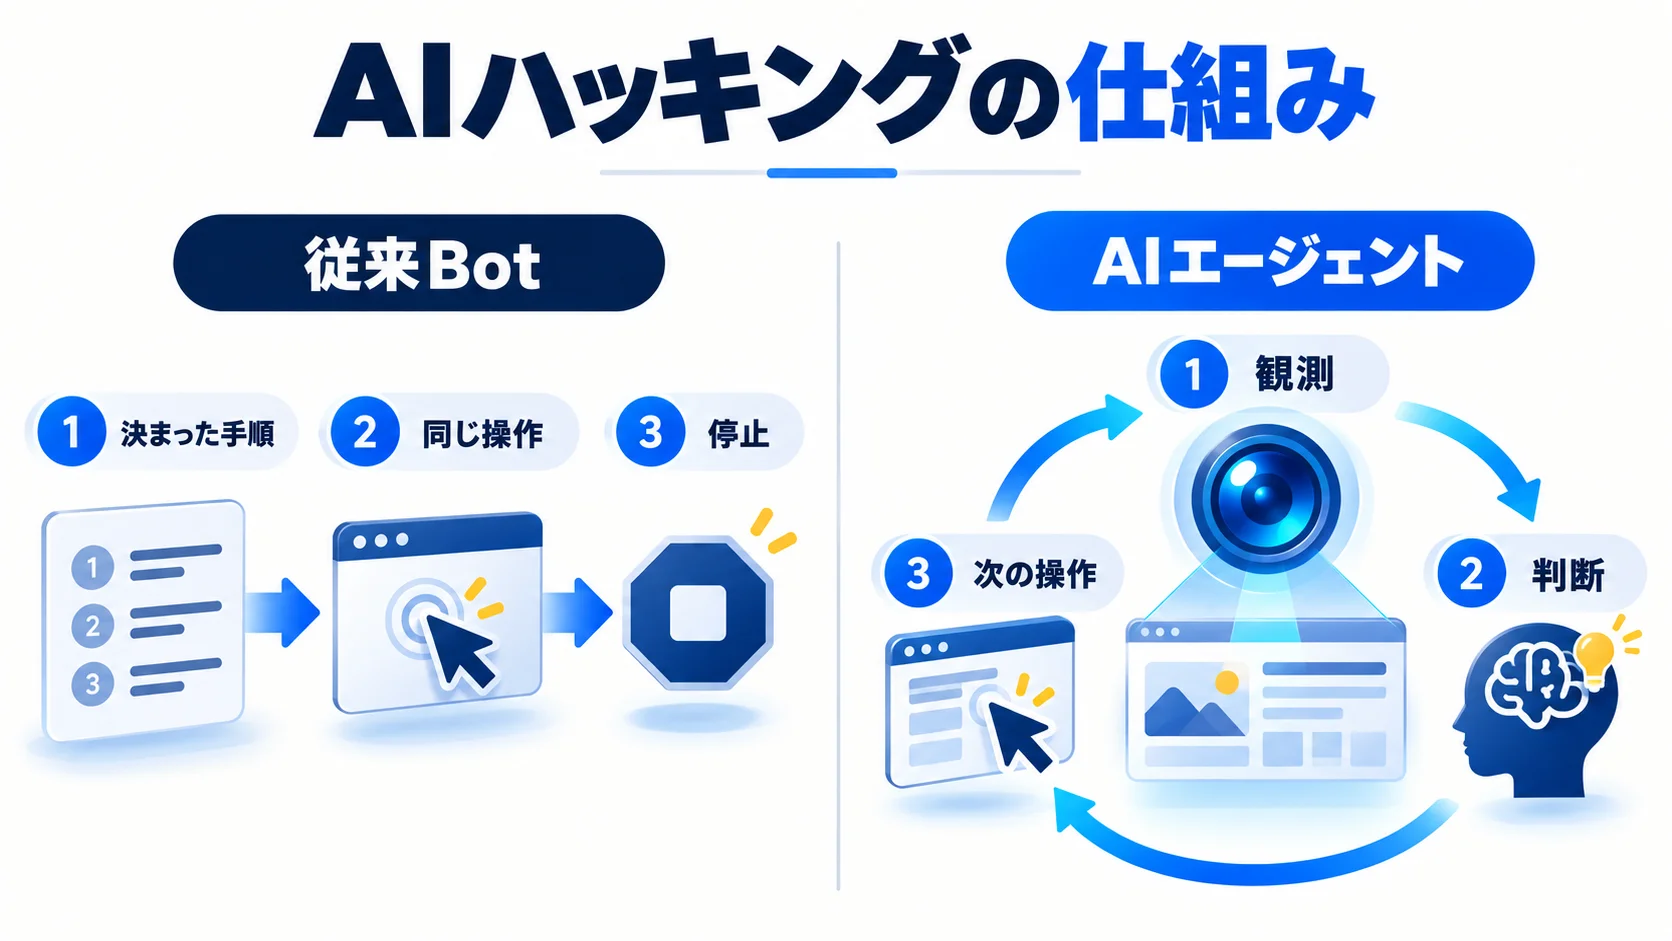
従来型のBotは、用意されたURL群を巡回したり、決められた条件に一致する応答を集めたりすることに適しています。自動診断ツールも、既知の検査項目を大量のページへ適用する作業が得意です。対してAIエージェント型の仕組みでは、モデルが「見つかった画面や応答をどう解釈するか」「次にどの道具を使うか」を決め、その選択を繰り返せます。だからと言って、常に正しく推論するわけではありません。誤認したまま同じ操作を繰り返す、正常な仕様を欠陥と誤判定する、対象範囲を越えるといった失敗も設計上のリスクです。
区別すべき点は「AIを使ったか」より、判断と権限の分担です。人が事前に調査順、対象、条件を全て決めてからAIで要約だけ行う場合と、AIが追加の調査対象や操作を自ら提案しツールへ渡す場合では、運用リスクが違います。さらに提案ごとに人の承認が必要か、低リスクの読み取りだけ自動で行うか、書き込みや外部送信まで許すかでも危険度は変わります。企業の担当者はツールの宣伝文より、この権限境界を契約書や設計図で確認してください。
参考にした検証では、対象アプリにあらかじめ既知種類の欠陥が設定され、実際の攻撃文字列を掲載せずに結果が紹介されています。検証した環境での所要時間は事実として参照できますが、堅牢な本番システムや未知の構成に対する普遍的な速度ではありません。欠陥の種類は入力処理、権限確認、設定情報の露出など、AI以前からある基本的な課題です。AIは探索や判断のコストを変え得ても、存在しない脆弱性を必ず生み出すわけではありません。
経営層への報告で「AIなら数分で全社の情報が抜かれる」と言い切るのは避けましょう。正しくは「条件を限定した実験で自動化できた部分がある。自社でも同種の欠陥があるかは、許可を得た検査で確認する」です。緊急性を伝えるには誇張ではなく、公開サイトとAPIの資産数、認証の方式、管理者権限の扱い、更新できていないソフトウェアの数を示した方が予算と作業につながります。
社内でAIエージェントを導入する場合は逆方向のリスクもあります。メール、Webページ、文書など外から来た内容をAIが読み、その文章を「作業指示」と誤認すると、想定外のツール操作につながり得ます。OWASPのLLMアプリのリスク整理やエージェント型アプリのリスク整理は、入力の信頼境界、ツール権限、監視の重要性を考える入口になります。自社が攻撃されるリスクと、自社のAIが過剰な操作をするリスクは、同じ担当会議で別項目として扱うべきです。
たとえば顧客サポート用AIが問い合わせ本文を読んで回答案を作るだけなら、外部文書へのアクセス権は小さくできます。顧客情報を更新したり、メールを送信したりできる場合には、承認、操作ログ、権限の最小化が必要です。AIを使うこと自体が危険という単純な話ではなく、どの操作を誰が止められるかが重要です。
最初に、対象が本番サービスか、訓練用の脆弱アプリか、独自に弱点を設けたアプリかを確かめます。第二に、どの情報や権限を開始時点で与えられていたか。第三に、成功条件を実行前に決めていたか。第四に、失敗した試行、時間切れ、手動介入を含めて記録したか。第五に、取り出したデータが実データか合成値かです。これらを見ないと、同じ「成功」でも意味が変わります。
たとえば最初から脆弱なログイン箇所と目的を教えた試験は、未知の標的を一から探す試験とは違います。AIが次の手を自分で選んだ記録があっても、どの程度の前提知識を与えたかで自律性の評価が変わります。対象の欠陥が設計上の既知の問題なら、AIが新規脆弱性を発見したという意味ではありません。実験の価値を下げるためではなく、自社の対策へ使える部分を正確に見極めるために、条件を分解します。
また「侵入した」「抽出した」「全件を取得した」は別の主張です。ログイン状態が変わったことだけでは顧客情報が漏えいしたとは言えません。一部の試験データを取得した事実と、その時点のデータベース全件を取得した事実も異なります。派手な数値ほど、保存されたログ、データ件数の照合方法、除外された試験の有無を確認します。自社の会議資料に取り込む際には「同社の限定検証で確認」「一般環境では未確認」と注記し、数字だけ切り出さないことが重要です。
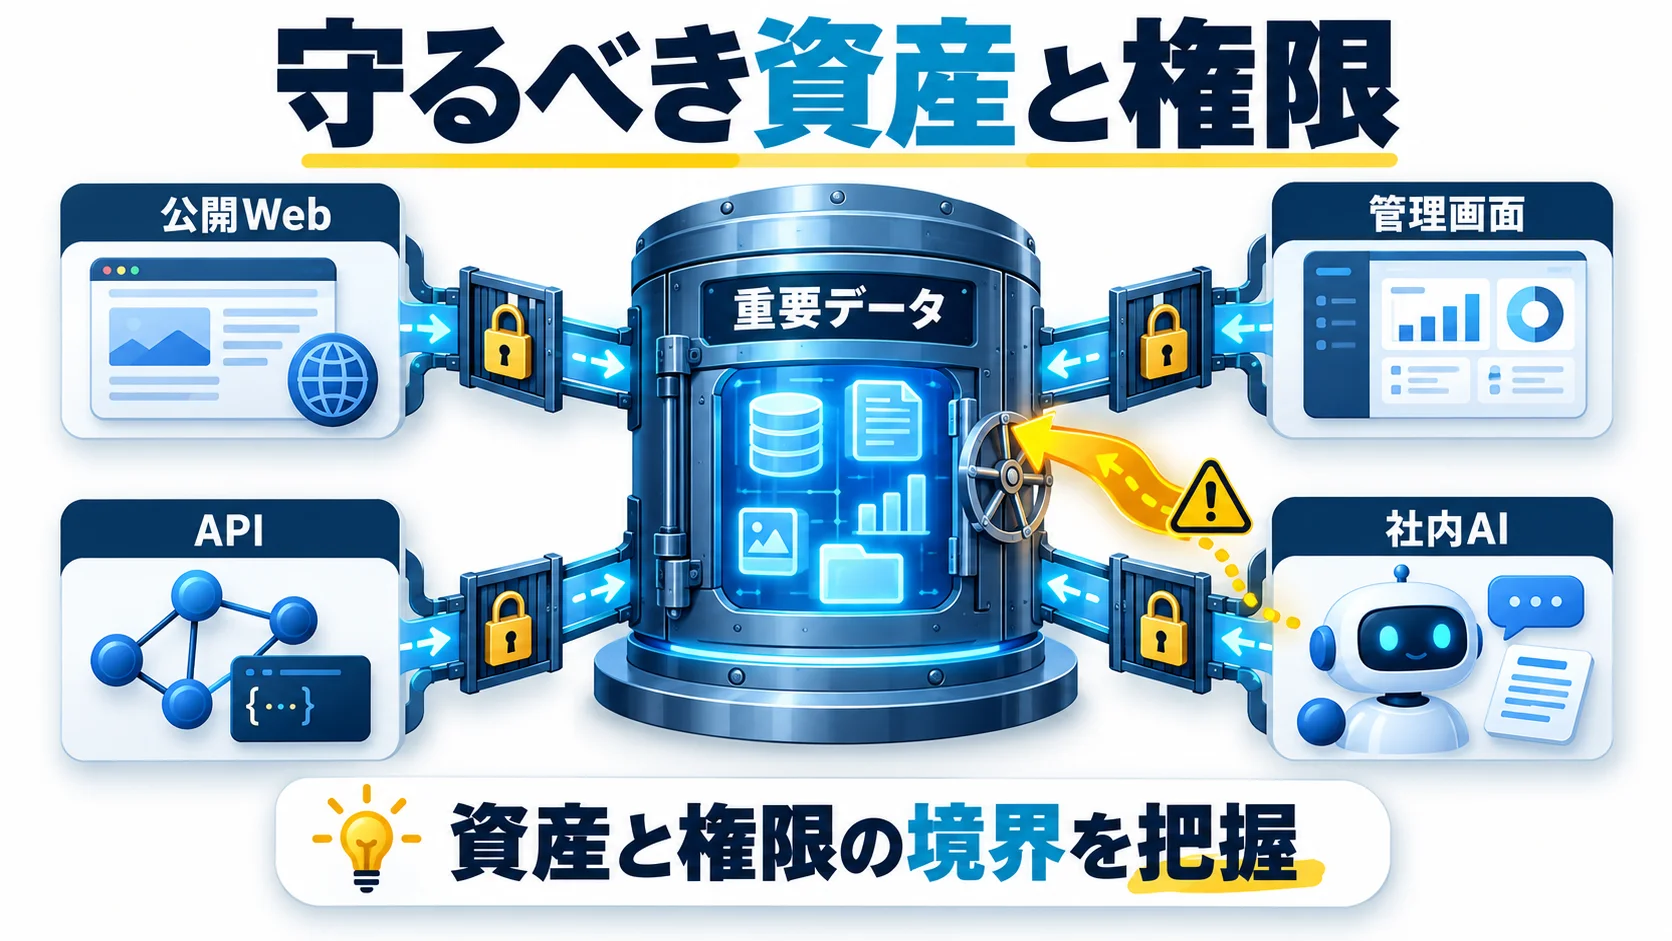
自社のWebサイトがAIの標的になるかを予言することはできません。まず外から見える入口と、侵入した場合に届く情報の範囲を分けて棚卸しします。公開ページ、問い合わせフォーム、会員ログイン、管理画面、外部向けAPI、ファイル共有、委託先に渡したアカウントは同じ優先度ではありません。顧客情報や送金機能に近い入口から確認し、影響が大きい所へ人手を集中します。
ホームページ上に見えないAPIや旧サブドメインも、運用中なら攻撃面に含まれます。実務ではサイト名だけの一覧を作らず、ドメイン、担当部門、システム管理者、保存データ、外部委託先、最後の更新日、ログの保存場所を一行にまとめます。管理者のいない「誰が使っているか分からない」古いAPIは、まず廃止可否を判断します。廃止できなければ所有者を決め、認証方式と公開範囲を調べる順番にします。
資産台帳に新しい項目を足す前に、請求書、クラウド管理画面、DNS、リポジトリ、デプロイ記録を照合してください。担当者の記憶だけでは、キャンペーン用の短期サイトや試験環境が漏れます。ただしインターネット上の未知のホストを無差別に探すのではなく、まず自社管理権限で確認できる記録を起点にします。契約終了したサービスも、DNSだけ残っていないかを見る必要があります。
一つの入力欄に欠陥があっても、権限確認やデータ分離が適切なら、到達できる情報を狭められる場合があります。逆に、一般利用者の認証情報で管理用データへ到達できる、管理画面の権限をブラウザ側の表示だけで制限する、同じサービスアカウントを複数システムで共有するといった設計は、被害範囲を広げます。従来からのアクセス制御がAI時代にも中心である理由です。
評価するときは「入口があるか」だけでなく「その入口の権限で何ができるか」を表にします。匿名、一般会員、サポート担当、管理者、外部委託先のそれぞれについて、閲覧、更新、削除、エクスポートを並べます。たとえばサポート担当が一件ずつ顧客情報を見る必要があっても、全件ダウンロードの権限は不要かもしれません。業務上必要な操作だけを残し、例外は期限付きで申請する設計にすれば、想定外の経路が見えやすくなります。
外部から受け取った添付ファイルやリンクをAIエージェントが読み、社内のデータベースや業務ツールにも接続している場合、その接続自体が新しい境界になります。文書に含まれる文章は業務データであり、開発者や管理者の指示ではありません。社内のAI利用台帳では、モデル名より先に、読み取る入力、接続するツール、データの種類、操作の承認者、記録の保管期間を記載します。外部の文章を処理するエージェントには、機密情報の一括取得や外部送信を標準権限として与えないことが基本です。
| 見る対象 | 担当者が確認すること | 記録する成果物 |
|---|---|---|
| 公開Web・API | 所有者、公開範囲、認証方式、保存データ | 資産台帳とデータフロー図 |
| 管理者・委託先アカウント | 権限、二要素認証、失効日、共有の有無 | 権限一覧と例外申請 |
| 社内AIエージェント | 入力源、接続ツール、承認点、操作ログ | ツール権限表と停止手順 |
| 顧客情報 | 閲覧・更新・一括取得の役割別可否 | アクセス制御表と確認結果 |
この表は診断結果ではなく、点検のための雛形です。自社のサービス名と担当者を埋め、根拠になる設定画面や仕様書を保存して初めて有効になります。台帳が完成しないうちに高額なツールを購入しても、何を検査すべきか曖昧なままになります。
以下は説明用の架空例です。まず、会員情報を持たない企業紹介サイトでは、CMSとサーバーの更新、管理者の多要素認証、問い合わせフォーム、バックアップを優先します。会員情報を保存するECでは、会員ごとの閲覧境界、一括出力、決済サービスとの責任分界、注文情報の保存範囲を追加します。社内のAIエージェントが受信メールを読み、顧客管理システムへ記録する会社では、メール本文を信頼しない設計、書き込みの承認、AI用アカウントの操作範囲、停止スイッチが重要です。三社へ同じ「AI攻撃防御パッケージ」を当てはめても、最初に確認すべき弱点は違います。
企業紹介サイトで最初の一週間を使うなら、Web担当者が管理画面の利用者を確認し、開発会社が更新とバックアップを点検、経営者が委託契約と連絡先を確認します。ECではこれに顧客情報の担当者と決済担当が加わります。社内AIではAI導入担当だけでなく、接続先システムの管理者が権限表を承認します。誰が作業するかを決めないまま「セキュリティ部門で対応」と書くと、会社に専任部門がない場合は空欄になります。
優先順位は、狙われやすさの想像だけで決めません。データ量、影響を受ける人数、管理権限の強さ、外部公開の有無、修正の難しさ、検知できるかを組み合わせます。たとえばアクセス数の少ない管理APIでも、大量の顧客情報へ届くなら重要度は高くなります。逆に目立つ公開ページでも、静的コンテンツだけで管理画面が分離されていれば、同じ検査方法が必要とは限りません。資産台帳に「なぜ先に見るか」の理由を一行残すと、予算の説明に使えます。
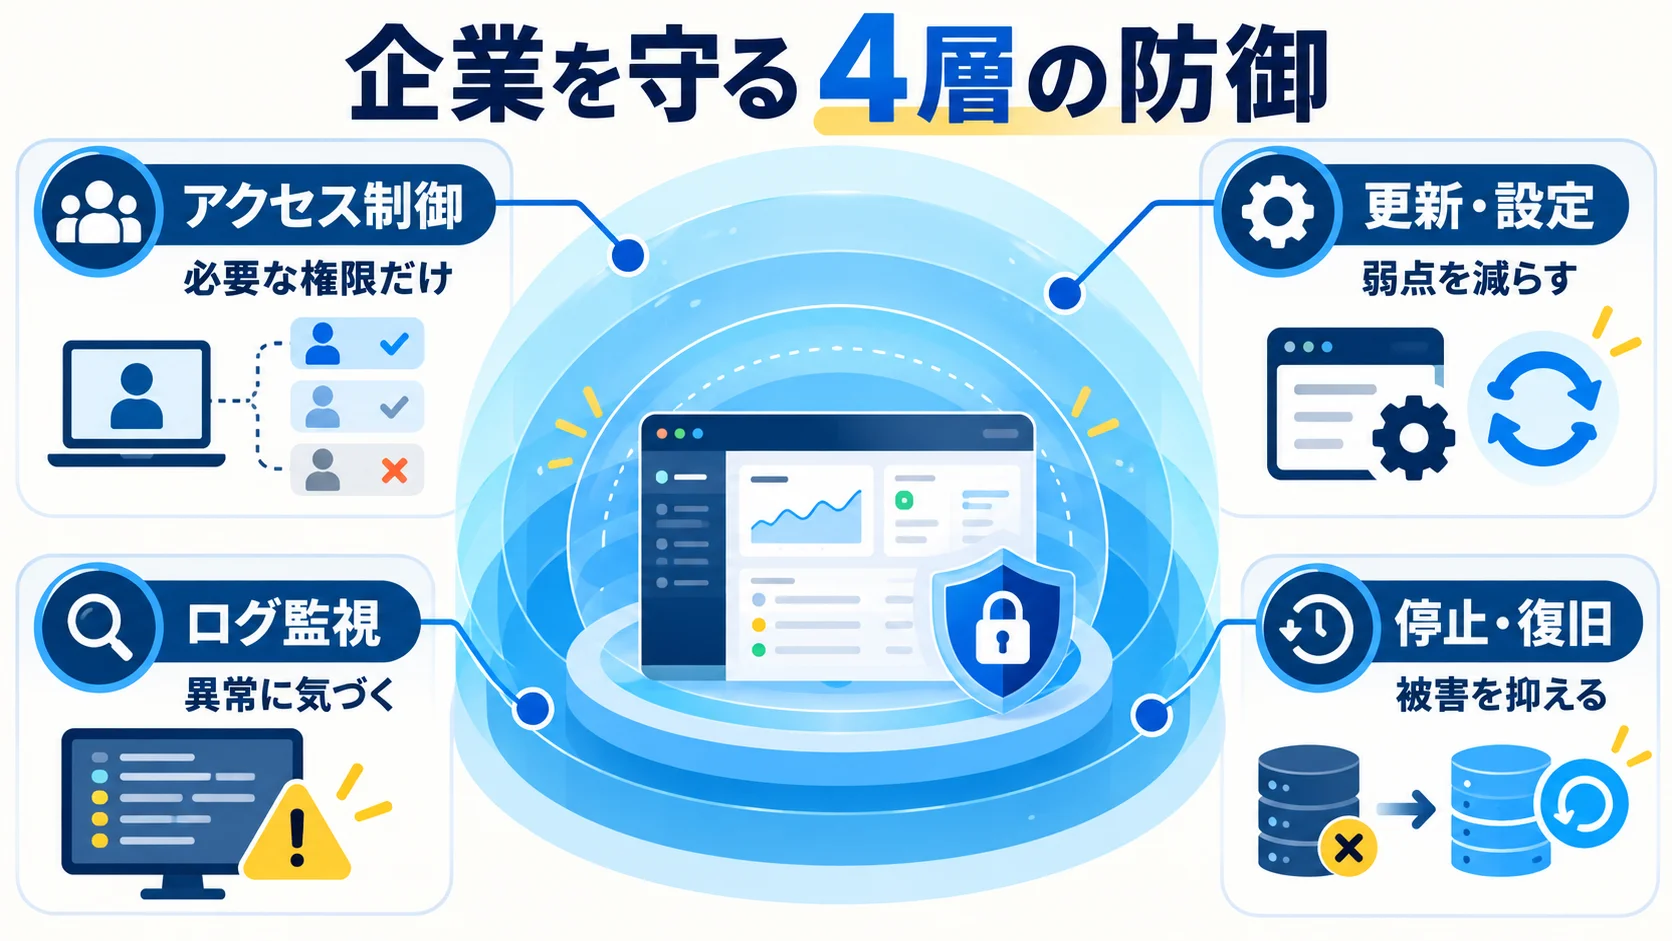
単独の製品で「AI攻撃を防ぐ」と考えないでください。優先順位は、既知の弱点を減らすこと、侵害された権限の影響を狭めること、異常に気付けること、復旧できることです。CISA等のSecure AI System Developmentガイドラインも、設計、開発、導入、運用というライフサイクルで安全性を扱っています。これはAIを導入する側のシステムにも応用できる考え方です。
管理者には多要素認証を設定し、退職者と委託終了者のアカウントを止めます。一般利用者のIDだけを変えて別人の情報を見られないか、サーバー側で毎回権限判定を行っているかを開発担当が確認します。クライアントが送る権限ラベルをそのまま信用しないこと、一括出力に別の承認を設けることも重要です。「ログインがあるから安全」ではなく、ログイン後の操作ごとの許可を確かめます。
確認手順は、まず仕様書の役割一覧を作り、テスト用の匿名・一般・管理者アカウントで許される操作を列挙し、担当者が期待値と実装の差を記録する形にします。権限判定に問題があれば、単にアクセスログで監視するだけでなくコードと設定を直す必要があります。修正完了条件は「一例が通らなくなった」ではなく、同じ種類の操作についてサーバー側の判定があることと、回帰テストが残ることです。
CMS本体、プラグイン、PHPなどの実行環境、ライブラリ、公開サーバーの設定を棚卸しします。修正済みのバージョンが提供されたら、検証環境で互換性を確認し、バックアップと復旧手順を用意したうえで更新します。更新できない事情がある場合は、例外の担当者と期限を決めます。公開不要の管理画面、デバッグ情報、設定ファイル、古いバックアップがインターネットから見えないかも運用チェックに含めます。
ここで「AI攻撃だけに効く設定」は必要ありません。既知の欠陥を残さないことは、人手でも自動化でも共通の基礎です。WAFのような追加防御を入れても、アプリケーションの権限不備や機密情報の公開設定を放置したままなら根本対策になりません。更新の成否はバージョン表示だけでなく、主要ページ、ログイン、フォーム、決済や予約などの業務動作を確認して判断します。
短時間に多数の異なる操作が行われた、一般利用者から通常使わない機能へのアクセスが増えた、管理権限や一括出力が予定外に使われた――こうした事象を調べるために、時刻、主体、対象、結果を記録します。大量アクセスだけでAIの関与を断定することはできません。監視の目的は「AIか人間かの判定」ではなく、許されていない操作と情報流出の疑いを早く見つけることです。
ログに機密本文を丸ごと残すと、それ自体が漏えいの対象になります。必要な識別子、操作種別、結果、相関IDに絞り、閲覧権限と保存期間を設定します。異常のしきい値は業務に合わせます。たとえば月末処理では正当な一括出力が増える企業もあります。しきい値だけで自動停止すると業務を止める可能性があるため、重要な操作は承認と記録を組み合わせ、誰に通知するかを決めておきます。
不審な操作を見つけたら、該当アカウントの停止、トークンの失効、外部接続の遮断、証拠保全、顧客への影響調査をどの順番で行うかを決めておきます。AIエージェントを社内で利用しているなら、ツール接続を切り離し、作業中のジョブを止める手順も必要です。止める権限者が不在の夜間でも動けるよう、代行者と連絡網を定めます。
バックアップは取得した事実だけでなく、復元に必要な時間、保存場所、最後に試した日を記録してください。試験環境で復元したことのないバックアップを「復旧可能」と数えるべきではありません。顧客向けサービスでは、停止の判断と対外説明の責任者も事前に決めます。技術チームだけで説明文を確定せず、経営、法務、個人情報保護の担当を含めて意思決定します。
対策を導入しただけで満足しないため、各層に検証方法を付けます。アクセス制御なら、異なる役割の試験アカウントで期待する操作だけが成功することを確認します。更新なら、適用したバージョン、変更日、主要な業務の動作確認を記録します。監視なら、試験用の安全なイベントが通知先へ届くかを確認します。バックアップなら、隔離した環境で復元して必要なデータが戻るかを確かめます。
「攻撃を防げた件数」は、起きなかった事象を数えるため評価が難しい指標です。代わりに、重要資産の所有者が確定している割合、高権限アカウントの棚卸し完了率、重要更新の適用までの日数、重大アラートの一次確認時間、復元訓練の成功率を追います。これらは安全を保証する数字ではありませんが、担当者が改善できる行動と結び付けやすい指標です。値が良くなっても実際の権限設計に抜けがないか、定期的な独立検査で見直してください。
新しいAIエージェントを社内で導入する場合は、さらに「外部文書を読んだ時に実行できるツール」「承認が必要な操作」「想定外の指示が混ざった試験で止まるか」を検証します。テストには架空の文書とデータを用い、実顧客の情報をAIへ流さないでください。AIの応答が正しい文章になっていても、裏で予定外のAPIを呼んでいれば合格ではありません。最終的な評価は画面の文章だけでなく、操作ログとデータの変化で行います。
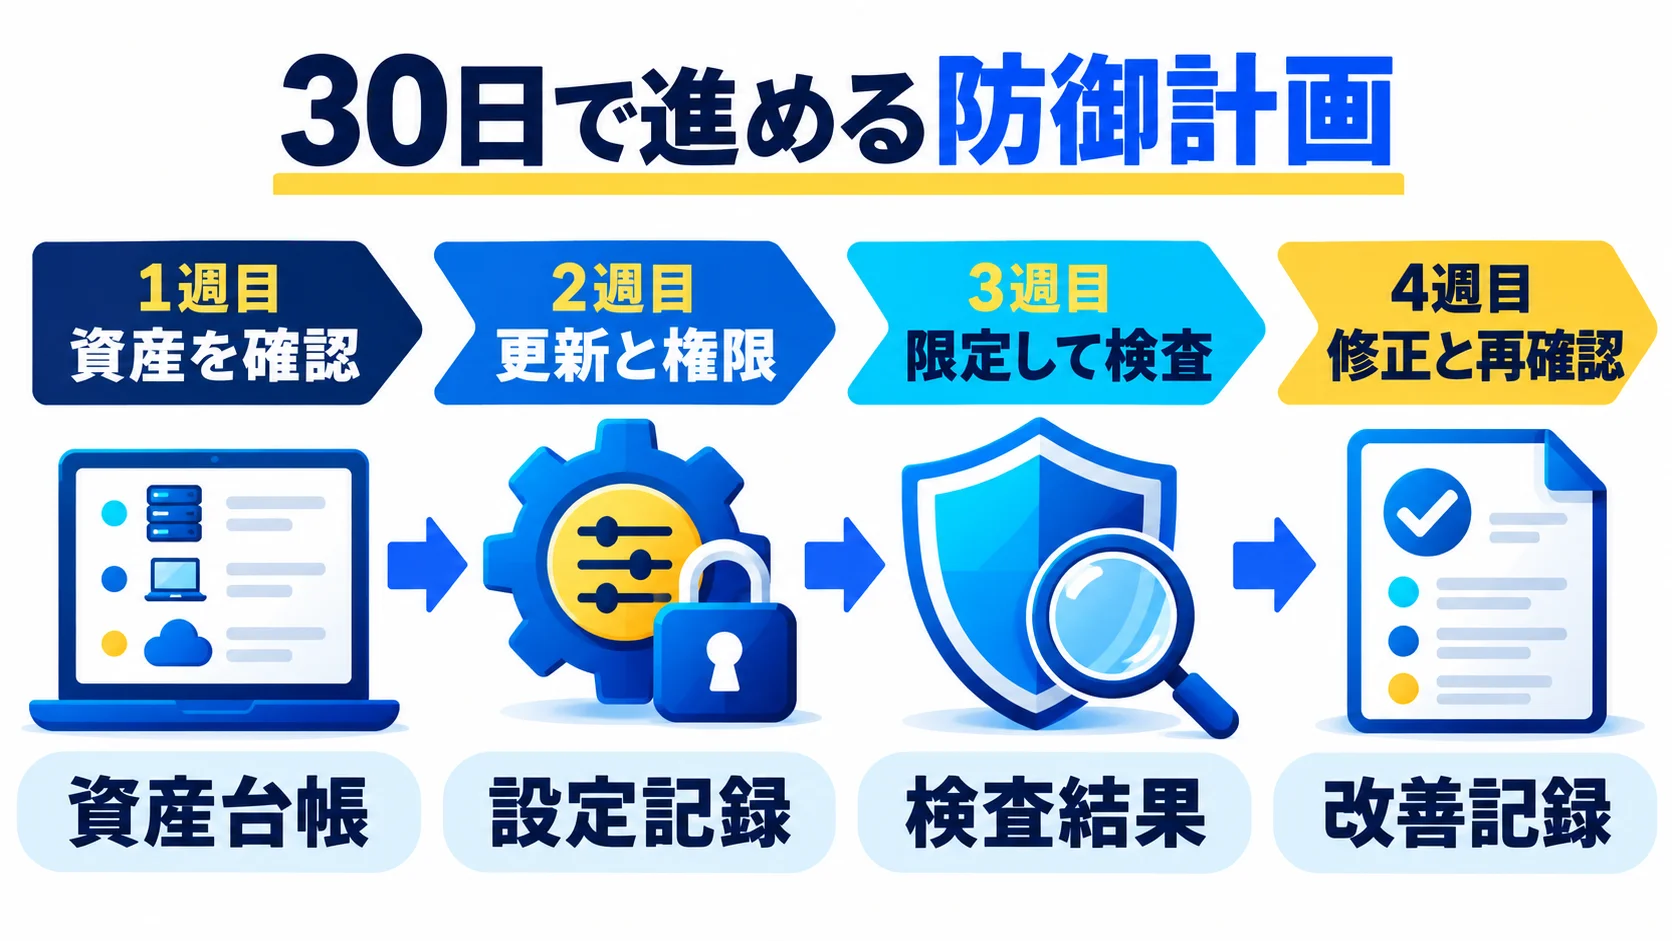
脆弱性診断をいきなり全社へ依頼するより、まず自社の資産、重要データ、許可範囲を整理すると成果物が使いやすくなります。以下は中小規模のWebサービスを想定した編集上の例であり、実在企業の実績ではありません。事業形態や規制によって日数を調整してください。
システム責任者がドメイン、サブドメイン、API、クラウド、運用会社を一覧にします。情報システム担当が管理者権限、更新状況、ログ保存先を記録します。事業責任者は停止できない時間帯、顧客情報の種類、対外的な報告要件を示します。成果物は資産台帳と優先順位表です。「公開中の全サイト」など曖昧な範囲ではなく、所有者が確認できた名称・URL・環境で対象を確定します。
この段階では、外部の診断会社にも本番操作を始めさせません。複数企業で共用する基盤、決済事業者の画面、他社が管理するAPIを含める場合は、その管理者の承諾が必要です。自社のブランド名が画面に出ていることと、自社が検査権限を持つことは同じではありません。検査の許可範囲に迷う場合は、対象を狭めて契約担当へ確認します。
開発担当が保留中の重要更新、不要アカウント、公開設定を確認します。更新できるものは検証環境で確認してから反映し、互換性の問題があるものは理由、暫定措置、再判断日を記録します。サポート担当と開発担当が主要な業務フローを一緒に確認すれば、更新後にフォームや会員画面が壊れていないかも確かめられます。成果物は変更記録、更新後の動作確認、未解決項目の担当表です。
予算が限られるなら、既知の重大な欠陥と高権限アカウントの整理を先にします。新しいAI製品の導入を先行させ、旧ソフトウェアや共有アカウントを残す順番は合理的ではありません。低い費用で確実に下げられるリスクから手を付ける方が、検査後の改善も進めやすくなります。
外部専門家を使う場合は、対象URL、利用者権限、許可した操作、禁止する操作、データの扱い、停止条件、連絡先を文書化します。初回は限定したステージング環境や影響を把握できる対象から始める方法があります。AIを使った自動検査を提案された場合でも、テストの最終責任者は人です。エージェントが未知の対象へ範囲を広げないこと、実データの一括取得や破壊操作をしないことを確認します。
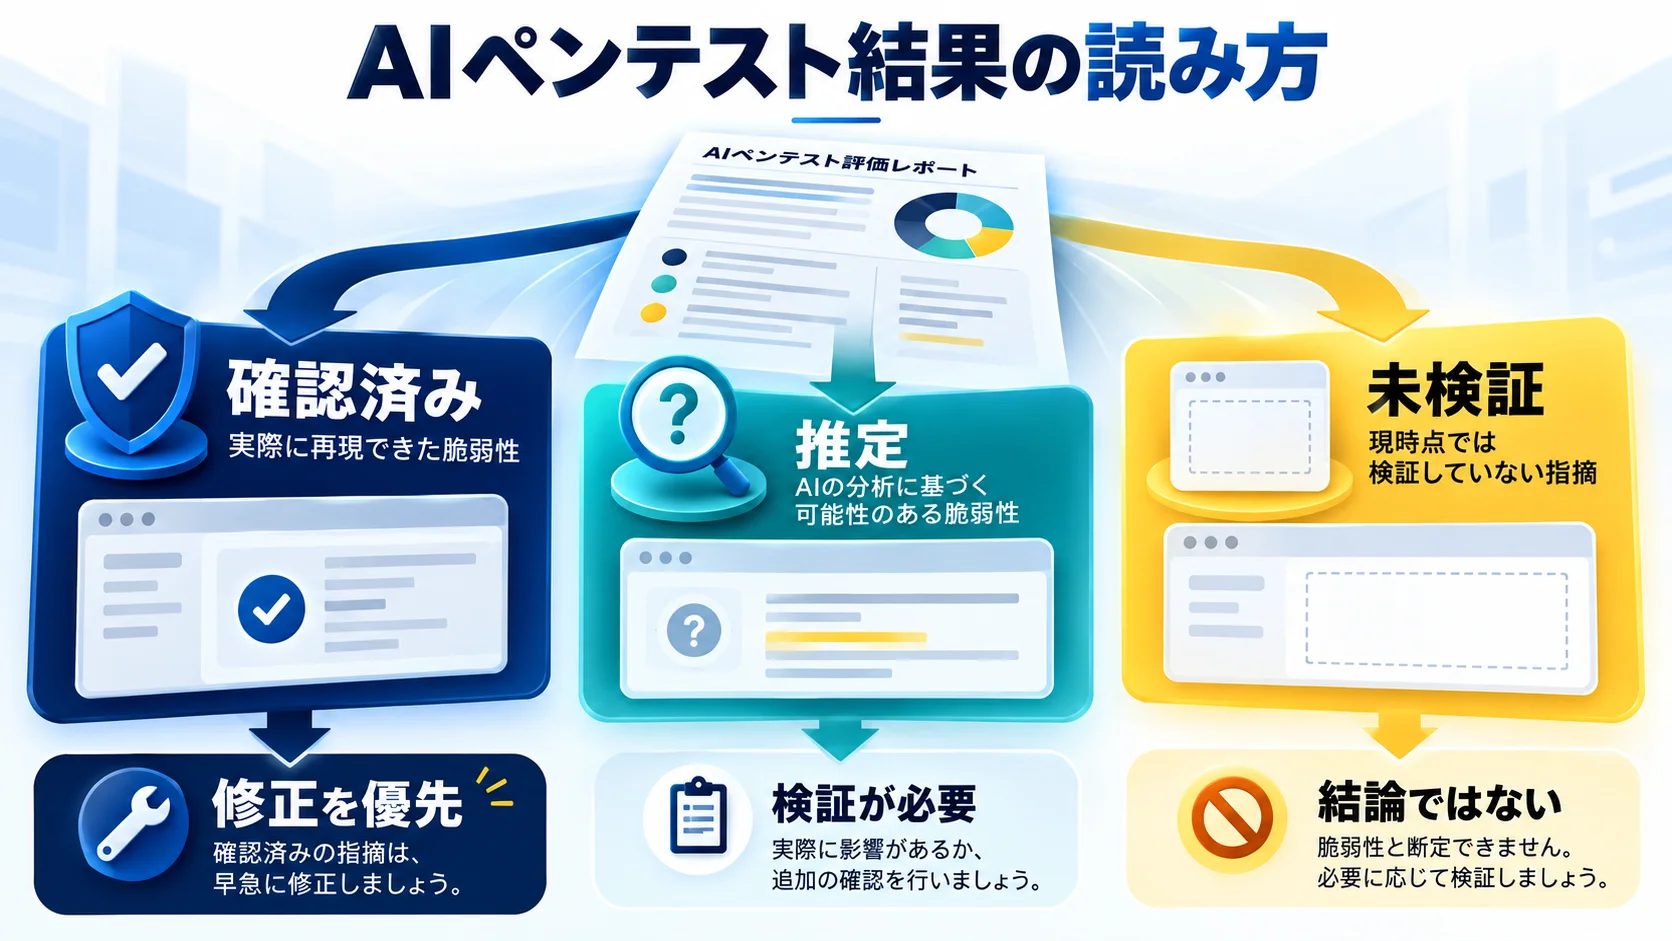
完了条件は「脆弱性が何件出た」ではありません。確認可能な証拠、業務への影響、再現条件の安全な説明、誤検知の扱い、修正の優先度が報告書にあることです。委託先が攻撃成功の動画だけを渡し、どの設定・設計を直すべきか示さない場合、担当者は改善に移れません。
開発責任者が重要度と修正担当を決め、報告された問題をチケット化します。修正後は同じ条件で再確認し、関連する画面や機能に副作用がないかを検査します。事業責任者は未修正のリスクを受け入れるか、機能を一時停止するかを判断します。担当者が変わっても追えるよう、証拠、修正内容、確認日、例外期限を残します。
この30日間の計画は「AIを入れれば30日で安全になる」という約束ではありません。資産台帳がない会社なら第1週にもっと時間を使うべきです。重要なのは週数ではなく、所有者・根拠・完了条件を各工程で定義することです。詳しい委託先の選び方は、同シリーズのAIペンテスト導入記事で扱います。
30日目には、検査の成果を担当者の記憶に残すのではなく、定期的な作業へ移します。新しい公開サイトを立ち上げるときは台帳への登録と管理者の指定を必須にします。従業員が退職したときはアカウント失効を人事の手続きへ組み込みます。更新通知が届いたときは、影響する製品、試験日、本番反映日、実施後の動作確認を一つのチケットにまとめます。こうすればAIの話題が落ち着いても、基本対策が続きます。
経営層へ提出する月次報告は、検出件数の羅列ではなく、重要な未解決リスク、改善した境界、例外を承認した理由、翌月に判断が必要な費用と停止時間を示します。悪い結果を隠させないため、未検査領域も記載します。担当者が別部署へ異動した後も引き継げるよう、資産台帳、権限表、委託先連絡先、緊急停止手順は同じ管理場所から参照できるようにします。ただし認証情報そのものは台帳に直接書かず、専用の保管手段で管理してください。
改善のゴールも固定ではありません。新しい外部サービスを接続した、AIに送信権限を追加した、顧客情報の保存先を変えた、といった変更があれば、資産とデータの流れを更新します。年一回だけの診断で済ませず、変更時に権限と境界を確認する工程を開発プロセスへ置く方が現実的です。外部診断はその工程が働いているかを確かめる独立した視点として活用します。
一度、実際の攻撃を行わない机上訓練を実施すると、計画の穴が見つかります。たとえば「深夜に一般利用者のアカウントから大量の顧客情報が閲覧された疑い」という架空の通知を用意します。第一の分岐は、誰が通知を受けて本物か誤検知かを確認するかです。第二は、アカウントを止める権限が誰にあるか。第三は、証拠保全とサービス継続をどう両立させるか。第四は、顧客や関係先へ何をいつ知らせるかです。
訓練では実際の顧客データを取り出さず、架空のログと連絡先を使います。責任者に電話がつながらなかった場合の代行者、委託会社の営業時間外の連絡方法、ログを保存する担当、復旧を承認する人を確認します。答えが出なかった箇所は、セキュリティ製品を追加する前に手順と権限を直すべき場合があります。訓練の結果は「何分で収束したか」だけでなく、誰がどの情報を見られず止まったかを記録します。
AIを利用している部署も訓練へ参加させます。社内エージェントが外部から受け取った文書を処理している最中に、予定外のデータ照会を始めたという仮定を置きます。ツールの接続を止めても既に作成された外部共有リンクが残るなら、その失効方法まで確認します。AIのモデルを止めるだけで、接続先の権限や発行済みトークンが残る可能性があるためです。訓練後は改善項目に担当と期限を付け、次回の訓練で同じ穴が残っていないか確かめます。
個別の実験だけでは、現実の攻撃件数や成功率の増加を断言できません。調査報告を読む際は、測定した期間、対象、データ収集方法、同じ条件での人手・従来型ツールとの比較があるかを確認します。参考記事は限定条件の検証であり、一般の本番環境における成功率の統計ではありません。経営判断には自社の資産と既知の弱点を組み合わせて使ってください。
不要ではありません。自動化には広く確認できる利点があり、人によるレビューは業務ロジックや権限の背景を判断するのに重要です。AIによる検査もその一部として位置付けます。製品名より、何を検査し、どこは対象外で、検出内容を誰が確認するかを比べてください。OWASPのWeb Security Testing Guideは、Webアプリを検査する論点の整理に役立ちます。
所有・管理しているシステムでも、本番サービスへ影響する可能性があるため、組織内で対象、実施者、時間帯、停止条件を承認してから行うべきです。クラウド、ホスティング、決済、外部のAPIには第三者の規約や管理権限が関わります。取引先や競合のサイト、公開された脆弱なサイトに許可なく試すことはしないでください。この記事はそのための操作手順を提供しません。
規約、契約、保存先、学習利用の有無、アクセス権、削除方法を確認せずに入力しないでください。検査報告書にはシステムの構成、認証情報の断片、顧客情報が含まれることがあります。社外のAIで整理する場合は、情報管理担当者の承認を得て、データを最小化し、必要なら匿名化・マスキングを行います。最も安全なのは、機密を含む実データを使わない試験設計です。
公開中のサービス一覧と、その中で顧客情報や管理者権限に届く入口です。そこから、不要なアカウント、更新できていないソフトウェア、サーバー側の権限判定、ログの有無を見ます。既知の問題が見つかったら担当者と期限を付けて解消します。AI対策だけの特別な会議を別に作るより、既存のセキュリティ運用へ具体的な確認項目を追加する方が継続しやすくなります。
自社でAIを使わなくても、攻撃者側の利用は止められません。また従業員が許可されていない外部ツールを個人的に使えば、情報管理が難しくなることもあります。禁止か全面解禁かの二択ではなく、使ってよいサービス、入力してよい情報、接続してよい業務ツール、承認が必要な操作を定義します。これらを曖昧にしたまま「AIは禁止」と伝えるだけでは、現場が業務上の必要をどう満たすかが残ります。
導入したAI製品の安全性を評価する際は、モデルの名称だけを見ないでください。同じモデルでも、検索結果や添付ファイルを読む機能、社内ツールへの接続権限、出力の自動送信の有無でリスクが変わります。特に機密情報へ届く接続を追加するときは、データ所有者の承認、最小権限、操作ログ、停止手順をセットにします。部署ごとに独立した設定が増える場合は、全社の利用台帳で見えるようにしましょう。
どのような条件で、何を防げると説明しているか確認してください。既知の不正な入力の検知と、権限設計の欠陥の修正は別の仕事です。導入前に対象環境、誤検知時の影響、検知できない範囲、障害時の運用、契約上の補償範囲を聞きます。販売資料の検出率だけを比較しても、測定したデータセットや条件が違えば意味がありません。導入後も実際のアラートをレビューし、業務を妨げずに改善できているかを確認します。
製品の購入より先に、重要なWebサービスとデータの責任者、点検の時間、問題が見つかった場合の改修予算を承認してください。担当者が「危険です」と報告しても、システム停止や外部委託を判断できなければ対策は進みません。まず顧客情報、売上に直結する機能、管理者権限を持つアカウントの範囲を把握します。そのうえで、未解決の問題をいつ再判断するかを経営会議の予定に入れます。
検査を外部へ依頼する場合は、対象と禁止操作の承認者を決めてください。AIによる自律的な検査であっても、結果を利用する企業が責任を委ねきることはできません。事実と推定を分けた報告を求め、確認された問題を修正する担当と期限を付ける。これが、ニュースを見て不安になるだけで終わらせない最初の一歩です。
本記事で参考にした実験記事とOWASPの2026年版リスク整理は2026年10月23日に確認しました。研究や製品仕様は更新されるため、対策を決める際は一次情報の最新版と自社の実装を照合してください。
関連する実務解説:AIを悪用したWebアプリ攻撃に備える|認証・認可・更新の優先順位、AI攻撃を疑ったら?ログの見方とWebサイトの初動対応も確認してください。
セキュリティ判断をAIへ丸投げせず、根拠を確認して使う力を身につけましょう。WithAIは脆弱性対応を請け負う窓口ではありません。仕事での安全なAI活用を基礎から学びたい方は、WithAIの無料学習案内を確認してください。
公式サイト より
今すぐ
無料カウンセリング
を予約!