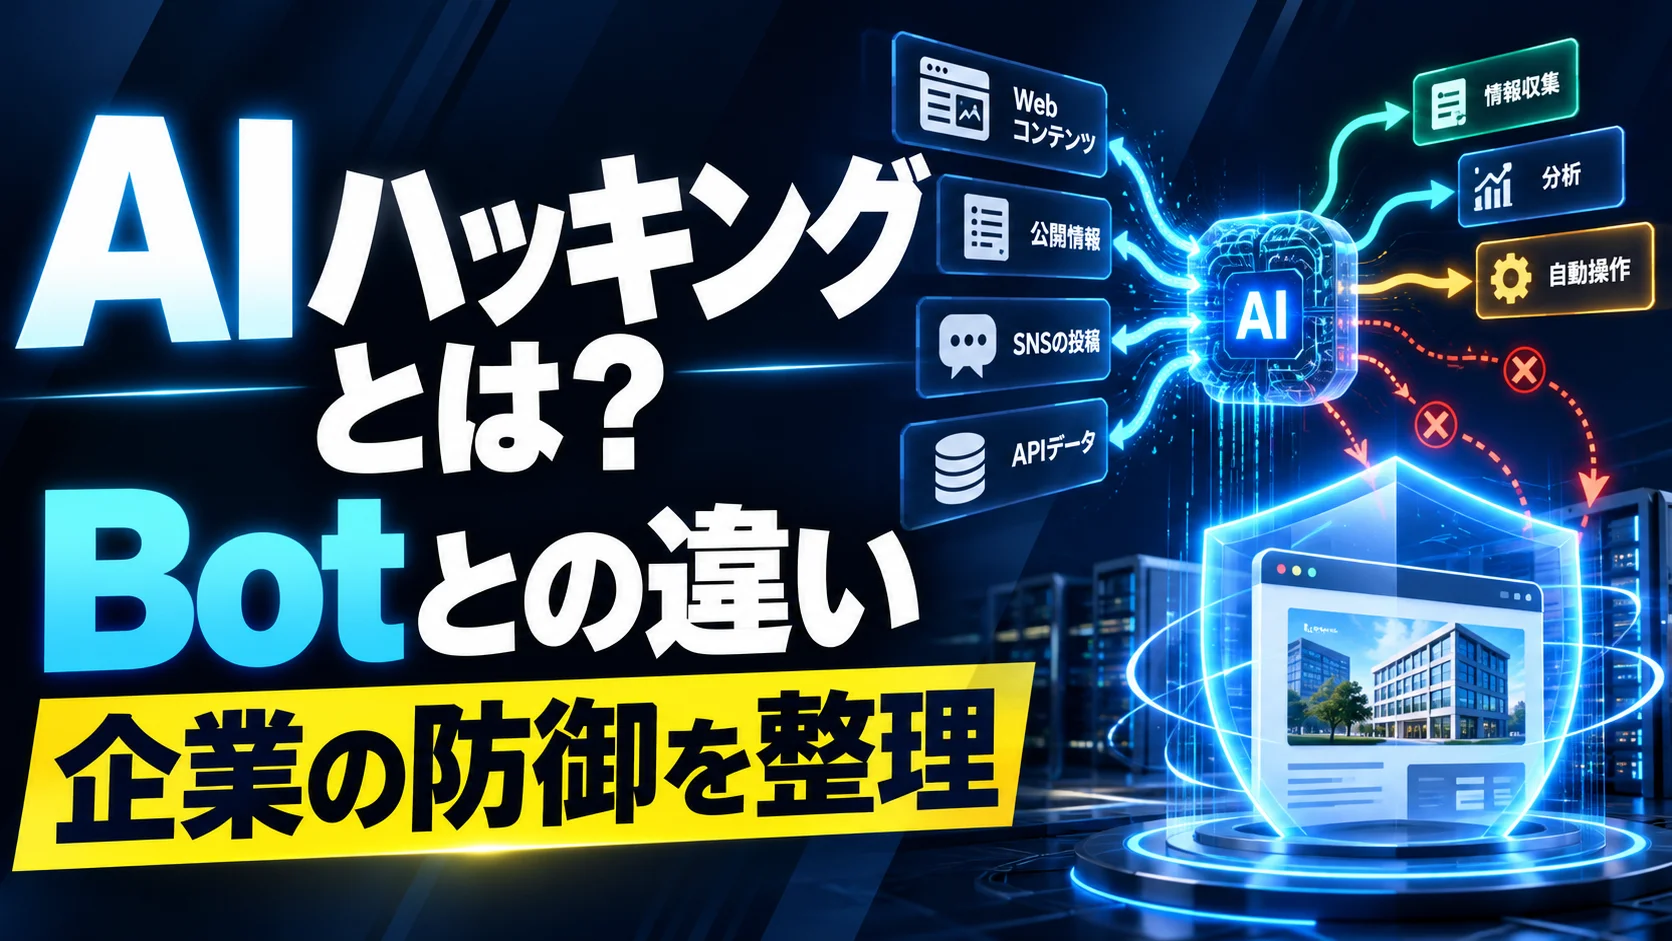


AIを使ったハッキングが話題になると、「AIに狙われたら防ぎようがない」と感じるかもしれません。しかし、Webサイトの管理者が最初に直すべきものは、特別な「AI対策」だけではありません。管理画面の認証、利用者ごとの閲覧権限、入力の扱い、ソフトウェアの更新、記録と通知といった基本が、機械的な試行にも人の操作にも共通する防御線です。AIを使う攻撃者は、調査と試行の一部を速く回せる可能性があります。そのため、同じ欠陥を長く放置しない運用が、以前にも増して大切になります。
本記事は、自社サイトや顧客向けWebアプリを管理する担当者に向けて、攻撃の再現手順を示さずに「何から直すか」を具体化します。WordPressやPHPで構築したサイト、独自開発の会員ページ、APIを持つ業務システムのどれにも使えるよう、点検対象、担当者、完了条件を分けました。特定製品の導入だけで安全になるという話ではありません。
参考にしたヒューマンハッカー株式会社の検証記事は、意図的な欠陥を含む2つの試験用アプリを対象とした同社の報告です。報告では短時間で情報へ到達したとされていますが、それは一般のWebサイトに同じ成功率や所要時間が当てはまる証拠ではありません。ここでは、その実験結果を誇張せず、「守る側はどの欠陥を先に潰すべきか」という問いに置き換えます。確認日:2026年10月23日。
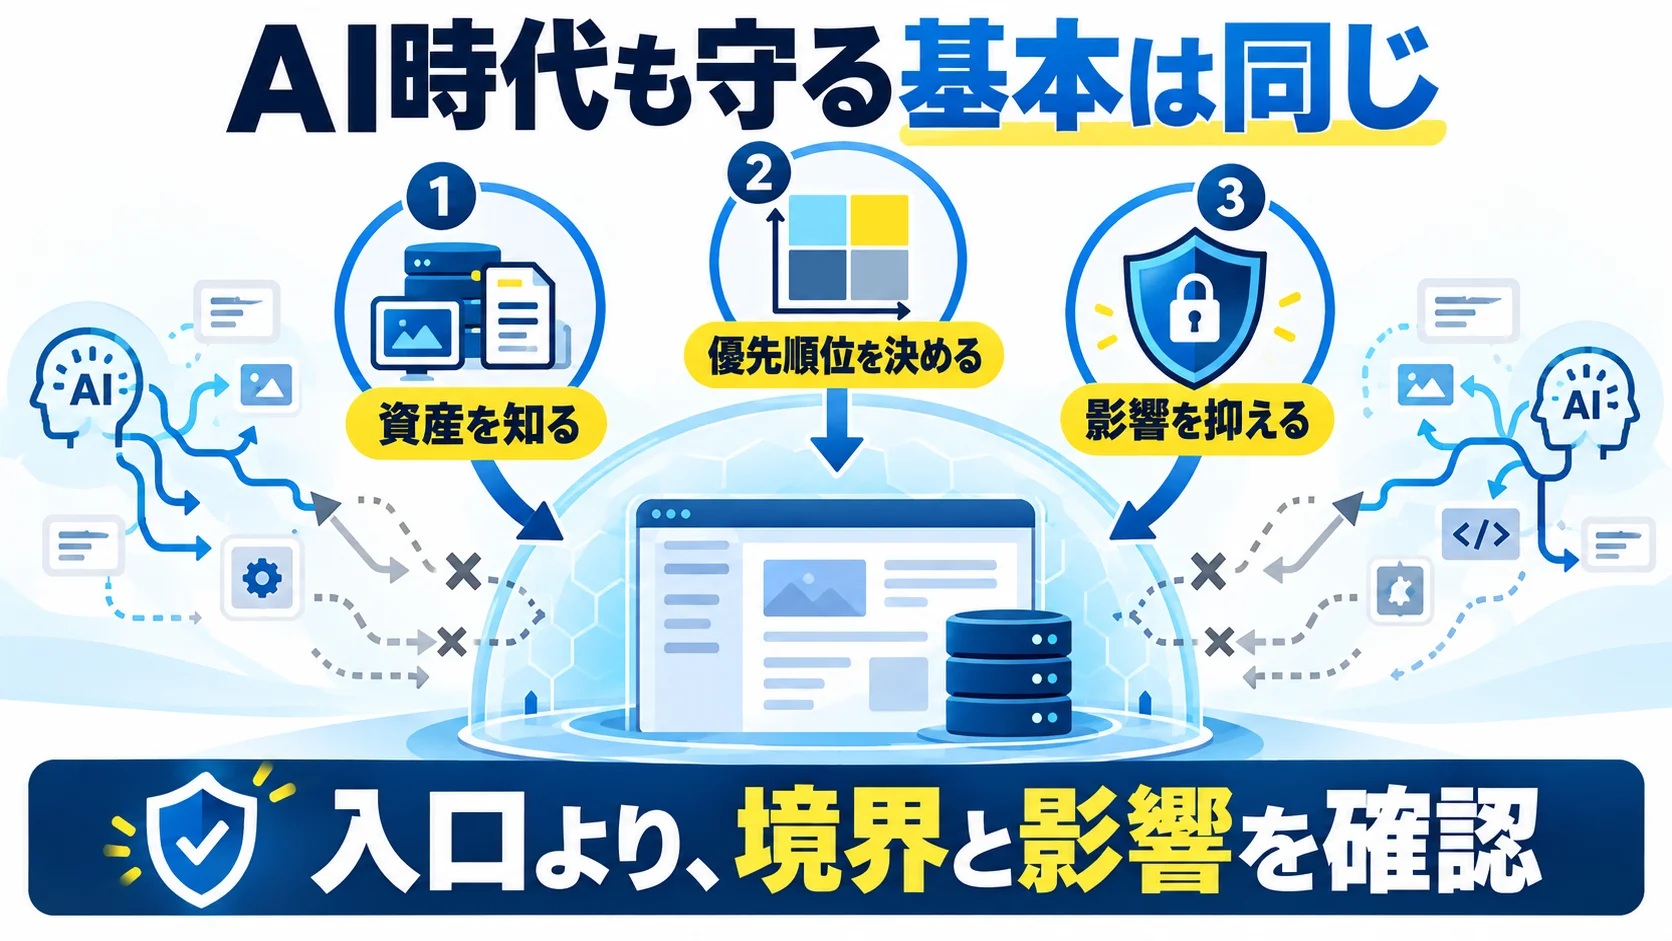
生成AIや自動化ツールを組み合わせると、公開情報の整理、画面とAPIの列挙、エラー応答の読み取り、次の確認項目の提案を連続して行えます。従来も人やスクリプトがしていた仕事です。変化は、説明文や応答の意味を扱う作業まで自動化しやすくなり、少人数でも多くの候補を調べられる点にあります。一方、対象に存在しない欠陥を必ず作り出せるわけではありません。安全な認可、適切な入力処理、更新済みの部品と十分な記録があれば、攻撃者の手間は上がります。
議論を「AI対人間」の二択にすると対策を誤ります。Webサーバーには、ボット、ブラウザ操作、正規利用者、外部サービス、監視機器などから似た形式のリクエストが届きます。HTTPログだけで送信者の意思決定にAIが使われたかを確定することは通常できません。守る側は相手の名称よりも、不正なアクセスが成功する条件と、その兆候が見える状態に着目してください。
前述の参考記事では、学習用の脆弱アプリと自作の検証用顧客ポータルが使われました。検証対象、権限、時間、欠陥の種類を決めた上での結果です。自社サイトに置き換える際には、まず「同じ種類の欠陥が存在するか」を点検します。「AIなら56秒で侵入する」「必ず個人情報が盗まれる」という数字や断定を、そのまま社内報告や顧客説明に転用しないでください。検証が示すのは、欠陥があれば短い時間で連鎖して利用され得るという注意点です。
点検対象を三つに分けると現実的です。第一に公開面です。問い合わせ、ログイン、検索、アップロード、APIなど、インターネットから利用できる機能を洗い出します。第二に高価値データです。個人情報、注文、請求、管理者操作など、侵害時の影響が大きいものを特定します。第三に変更権限です。管理画面、サーバー、外部サービス、CI/CDの認証情報がどこで管理されているかを確認します。この棚卸しがないまま「AI攻撃対策ツール」を選んでも、守る場所が定まりません。
限られた予算で全部を同時に直せない場合は、「外部から到達できるか」「認証なしで使えるか」「個人情報や決済に届くか」「既知の脆弱性が公表されているか」「監視できているか」を軸にします。公開された管理機能や顧客データの取得APIは優先度が高くなります。見栄えに関わる軽微な問題と、他人のデータが取得できる認可不備を同列に並べないことが大切です。
| 優先度 | 典型例 | 最初の担当と行動 | 完了条件 |
|---|---|---|---|
| 最優先 | 他人の情報が見える可能性、公開された管理機能、既知の重大脆弱性 | 開発責任者がアクセス制限や機能停止を判断し、修正担当を決める | 不正な到達を止め、修正・再確認・ログ確認を終える |
| 高 | 管理者の単一要素認証、更新されないプラグイン、監視されないログイン | 運用担当が多要素認証、更新計画、アラートを設定する | 設定が全対象へ反映され、試験で通知が届く |
| 計画対応 | 利用されない機能、権限の過大付与、古い開発工程 | プロダクト責任者が廃止・縮小・改修を計画する | 期限、所有者、検証方法が記録される |
この表は例であり、実際の優先順位はサイトのデータと契約上の義務で変わります。重大性の判定に迷ったら、脆弱性の有無だけでなく、顧客への影響、停止できる機能、復旧に要する時間まで含めて判断してください。
架空の例Aは、問い合わせフォームだけを持つ小規模な企業サイトです。最初に確認するのは、管理者アカウント、フォームの送信先、メールや顧客管理ツールへ流れる個人情報、公開ディレクトリに残ったバックアップです。会員向けAPIがないのに、API認可試験から始める必要はありません。運用担当が収集・保存先を図にし、開発担当が入力処理と権限を確認します。完了条件は、フォームが正常に届き、管理者以外が個人情報へアクセスできず、不要なファイルが公開されていないことです。
架空の例Bは、顧客ごとの請求書をダウンロードできる会員サイトです。見た目が整っていても、利用者Aのセッションで利用者Bの請求書に届くなら最優先で止めるべき問題です。担当者は請求書一覧だけでなく、個別ファイルのURL、検索、再送メールに含まれるリンクを確認します。合成データを持つ検証環境で、許可されない組合せがすべて拒否されることを確かめます。ログが過去のダウンロード対象を記録していなければ、影響調査の限界も事業責任者へ報告します。
架空の例Cは、WordPressの情報サイトに複数の外部制作者が入る構成です。管理者権限の共有、退職済みアカウント、更新されないテーマ・プラグインが優先対象になります。記事の編集権限とプラグイン設定権限を分け、契約終了時の削除手順を作ります。PHPがホスティング側で管理されるなら、修正済み版が提供されているか事業者へ確認します。いずれの例も、使っているAIツールの名前ではなく、守るデータと運用の弱点から順番を決めています。
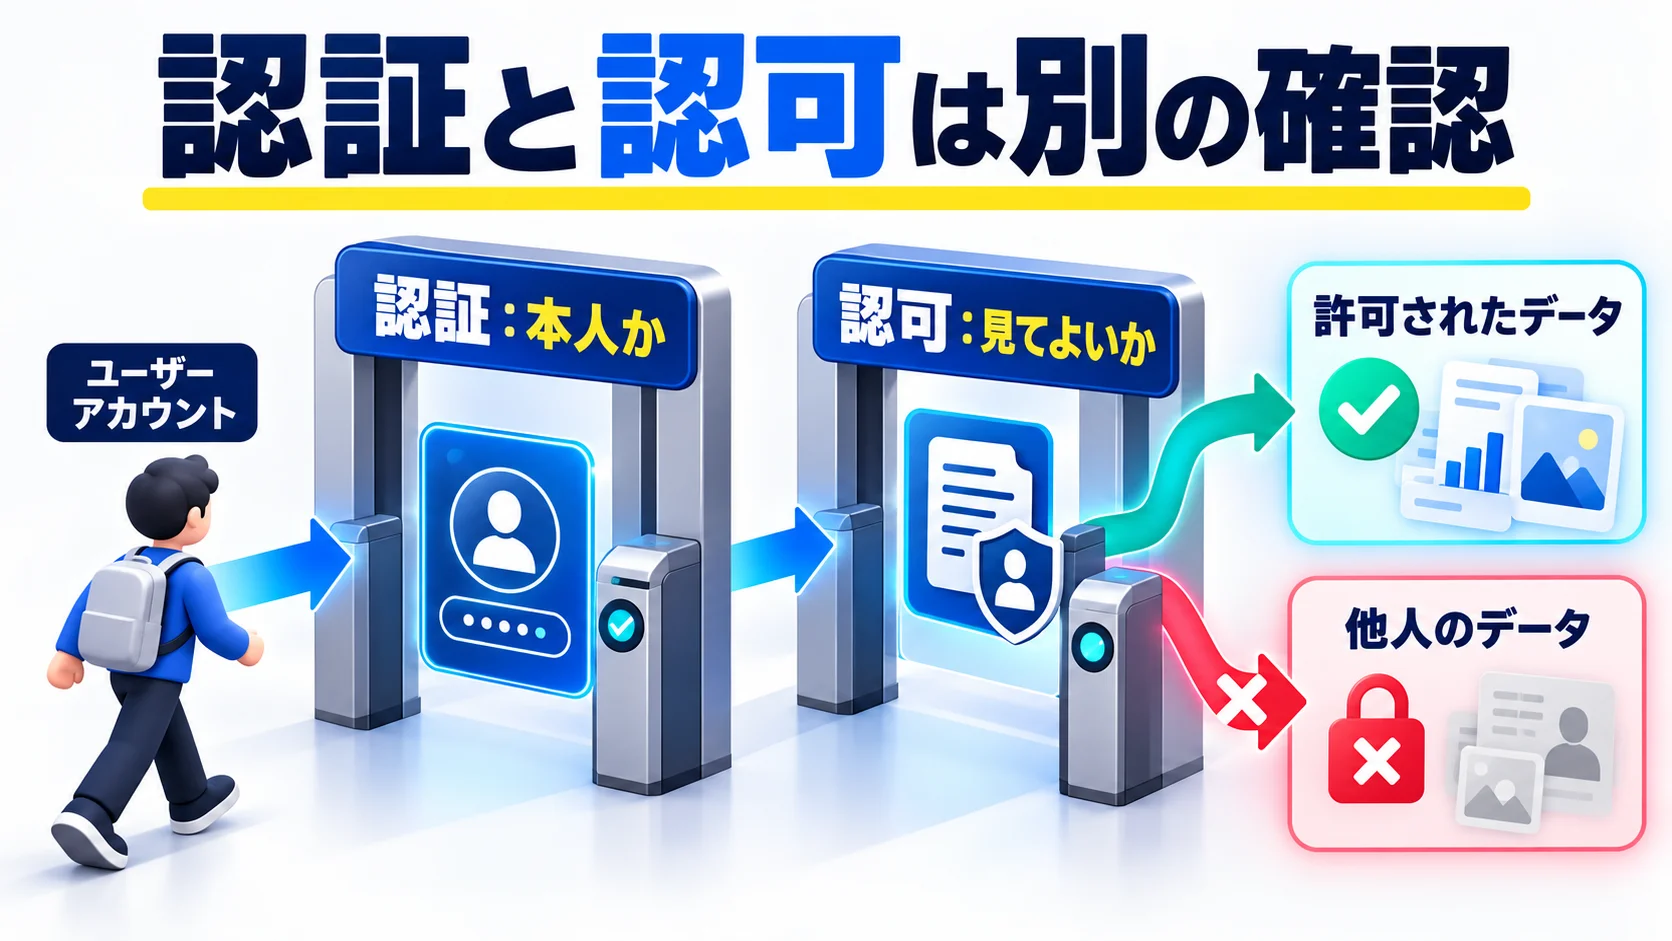
認証は利用者が誰かを確かめる仕組み、認可はその利用者に特定のデータや操作を許すかの判断です。ログインが強固でも、ログイン後に別の利用者の請求書へアクセスできるなら情報は守れません。OWASP Top 10:2025のアクセス制御の不備は、信頼できるサーバー側で権限を確認することを強調しています。画面上でボタンを隠す、URLを推測されにくくする、といった対策は認可の代わりになりません。
会員ページでは、本人だけが見られる注文、家族で共有できる情報、担当者だけが編集できる案件など、データ単位で規則が異なります。開発者は「一覧」「詳細」「ダウンロード」「更新」「削除」「検索結果」「エクスポート」を別々の操作として点検します。APIが返す情報も同じです。フロントエンドの表示を制限していても、API側の確認が欠けると不正な取得が可能になります。
最初に役割と操作の対応表を作ります。たとえば顧客、担当者、管理者について、どの顧客のデータを閲覧・編集・出力できるかを行と列で整理します。次に、権限のない利用者、ログアウト状態、退職・退会済みアカウント、期限切れの共有リンクを試験します。テストで「成功してはいけない操作」が拒否されたかを確認し、拒否結果を記録します。別利用者の実データを使った無断の試験は避け、許可された検証環境と合成データで行います。
完了条件は「正常な利用者が操作できた」だけではありません。許可されない組合せが拒否されること、拒否時に余計な個人情報を返さないこと、権限変更が既存セッションへ適切に反映されることまで含みます。管理者の画面からCSV出力ができる場合は、出力する列と件数、監査ログに残る操作者を合わせて確認してください。
OWASPの認証の不備は、自動化された試行への対策、多要素認証、デフォルトの認証情報の排除、セッション管理を挙げています。Webサイト管理者は、まず管理者アカウントを列挙し、使っていないアカウントと共有アカウントをなくします。各人に必要最小限の権限を割り当て、多要素認証の適用範囲を確認してください。顧客向けログインでは、利用者への負担と障害時の復旧方法も設計します。
ログイン回数制限は、設定を厳しくすればよいわけではありません。一律に厳しすぎるロックをかけると、正規利用者を締め出す妨害にも使われます。失敗回数、期間、アカウント・IP・端末の関係を観測し、段階的な遅延や追加確認、通知を組み合わせます。パスワード再設定画面も、メールアドレスが登録済みかどうかを外部へ明確に示しすぎない設計が必要です。
WordPressでは、執筆者にまで管理者権限を配らないことが基本です。サイト管理、記事作成、外部委託を別の役割として扱い、契約終了時には権限を解除します。WordPress公式のセキュリティ強化ガイドは、強い認証と二段階認証、信頼できるプラグイン、バックアップを示しています。プラグインを追加して終わりにせず、対象の管理者に有効になっているか、回復手段が安全に保管されているかを検証してください。
独自プラグインや会員向け拡張では、WordPressの権限関数を画面表示時だけに使っていないか確認します。更新処理、REST API、ダウンロード処理にも権限確認が必要です。WordPress本体を最新版にすることと、独自コードの認可を正しくすることは別作業です。どちらか一方では足りません。
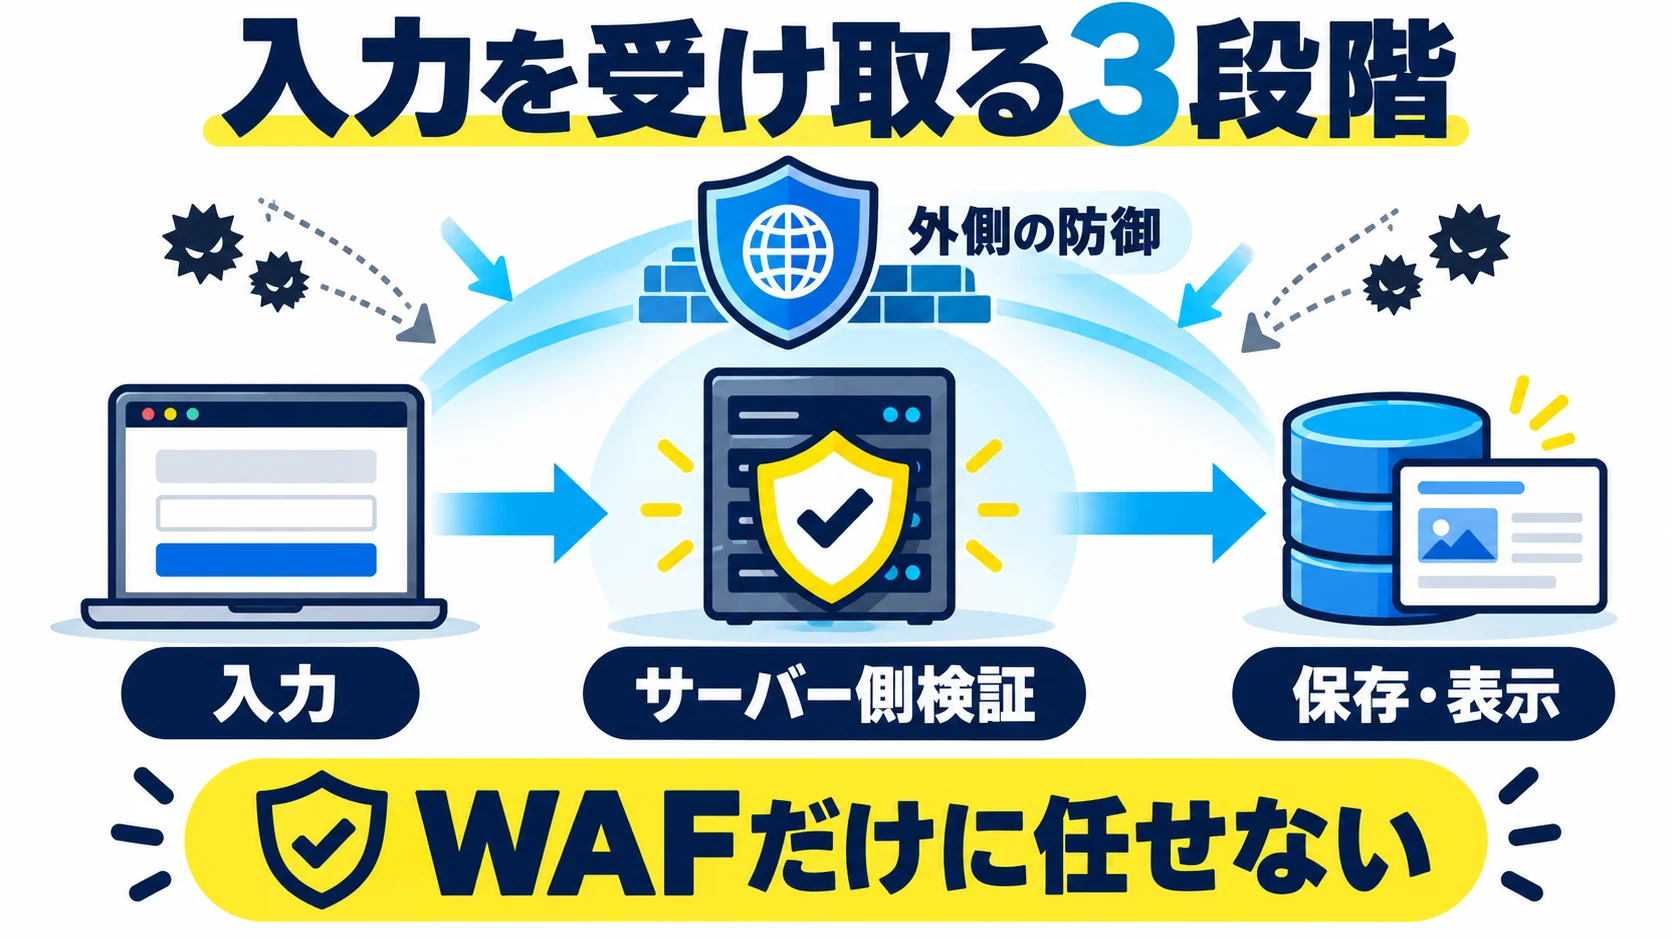
問い合わせフォーム、検索欄、ログイン画面、アップロード、APIの本文など、外部入力を受け取る場所を一覧にします。入力の「長さ」「型」「許される値」「保存先」「表示先」が決まっていないと、思いがけない場所へデータが流れます。OWASP Top 10:2025のインジェクションは、命令と入力データの分離、適切なAPIの利用などを対策として挙げています。入力を特定文字列だけで弾く対策では、変形された入力をすべて網羅できません。
実装担当者には、「検索条件をデータベースの命令へ文字列連結しない」「画面へ出すときは出力先に応じてエスケープする」「アップロードは拡張子だけで判断せず保存先と実行可否を制御する」といった成果物単位で依頼します。入力検証、保存、表示、権限確認を一つの関数へ詰め込まず、それぞれ試験できる形にするとレビューしやすくなります。この記事では悪用に使える入力例や再現コードは載せません。
管理者用の一括出力や顧客一覧APIは、誤った認可があると影響範囲が大きくなります。開発中は便利でも、本番で本当に必要かを判断します。残すなら、権限、目的、上限件数、対象組織、承認、監査ログを設計してください。「管理者かどうか」をブラウザから送られる値だけで判断せず、サーバーが検証済みの認証状態と権限データに基づいて決めます。
APIの変更時には、通常の成功ケースのテストに加え、「別組織のデータ」「対象外のID」「権限が取り消された後」「期限切れのトークン」「大量のページ送り」も確認します。件数制限は情報漏えいの防止策そのものではありませんが、取得量や処理負荷を制御する補助になります。データの出力列が追加されたときは、以前の権限テストも再実行します。
アプリのアクセス制御が強くても、バックアップや設定ファイルがWebから直接閲覧できれば別の入口になります。公開ディレクトリに不要なバックアップ、開発用のログ、認証情報を含むファイルを置かないことを原則にします。ファイル名を変更して隠すのではなく、保存場所とWebサーバーの配信規則で制御します。管理画面やステージング環境の公開範囲も棚卸しし、利用終了時に閉じてください。
公開済みの疑いがある場合は、先にアクセスを制限し、何が露出していたかを調べます。その後、該当する認証情報の失効や再発行、影響範囲の確認を進めます。単にファイルを削除するだけでは、既に閲覧された可能性や、漏れた資格情報が使われ続ける危険は消えません。ログやバックアップが足りない場合は断定を避け、確認できた事実と不明点を分けて記録します。
Web Application Firewall(WAF)は不審な通信を止める助けになりますが、業務上の権限ルールまでは理解できません。許可されたログインで他人のデータが返るような不備は、アプリ側で直す必要があります。レート制限も試行回数を抑える補助であり、認可の代替ではありません。導入するなら、検知した通信、誤検知、例外設定、障害時の切り戻しを運用手順に含めます。
WAFを有効にして「攻撃ゼロ」と報告しないでください。ブロック数は通信量やルール変更によって増減します。見るべきなのは、重要な操作に不正な成功がないか、正規の利用が妨げられていないか、欠陥の修正までの間にどれだけ露出を下げられたかです。ログの保存期間と検索権限も確かめ、事後調査で使える状態を保ちます。
自社のサイトに生成AIのチャットや自動処理を組み込んでいる場合は、通常のWebアプリ防御に加え、AIが参照できるデータと実行できる操作の境界を決めます。利用者が送った文章や外部ページは信頼できない入力です。そこに「管理者として振る舞え」などの命令が書かれていても、AIの応答だけで権限を広げないようにします。外部への送信、顧客データの検索、ファイル操作などは、サーバー側の権限確認と承認を通す設計が必要です。
AIの入力・出力をすべて保存すれば安全になるわけでもありません。会話に機密情報や個人情報が含まれる場合、記録が新たな漏えい源になります。機能の目的に必要な情報だけを渡し、権限外の文書を検索対象に含めず、調査に必要なイベントを機密を除いて記録します。AI利用者を認証し、アクセス権をデータ源にまで適用し、想定外の出力を人が止められる設計を優先してください。これは外部からAIを使って攻められる問題と、自社AI機能が悪用される問題を混同しないための追加点検です。
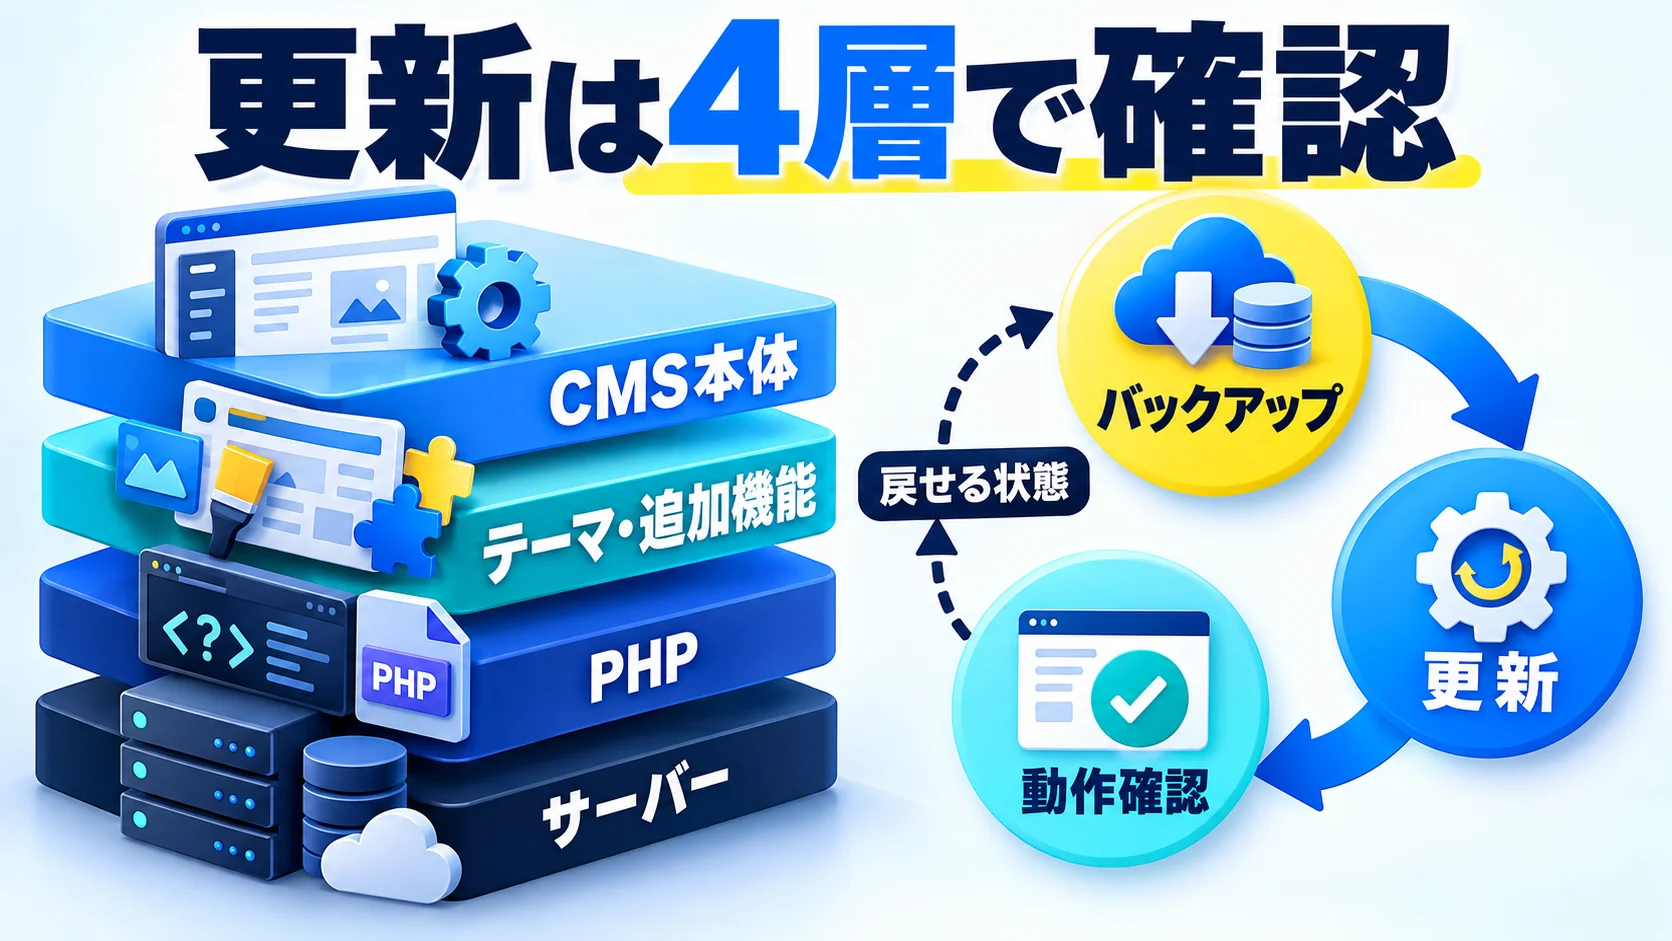
WordPressサイトの構成要素は、WordPress本体、テーマ、プラグイン、PHP、Webサーバー、データベース、レンタルサーバーの管理機能に分かれます。どれか一つが最新版でも、別の部品が古いままなら残余リスクがあります。PHPの脆弱性が話題のときも、WordPress本体を更新しただけではPHPの修正が済んだことになりません。反対に、PHPの版名だけを見て影響を断定せず、提供元の修正・バックポート情報と実際の稼働環境を照合してください。
管理者は、各サイトのURL、サーバー契約、PHPの実行版、WordPress本体、テーマ、主要プラグイン、更新担当、バックアップ先、最終点検日を一つの台帳にまとめます。更新通知を受け取る宛先が退職者のままになっていないかも確認します。大規模な台帳を最初から作る必要はありません。公開中のサイトを漏れなく把握でき、修正の対象と担当がすぐ分かることを目標にします。
WordPress公式のバックアップ案内は、データベースとファイルの両方を対象にしています。更新前にはバックアップの取得時刻、保存先、復旧担当、復旧方法を記録し、可能なら検証環境で復元できるか試します。バックアップが「取得成功」と表示されても、実際に戻せなければ役に立ちません。秘密情報を含むバックアップを公開ディレクトリに置かないことも重要です。
互換性試験は、表示だけでは足りません。会員ログイン、問い合わせ送信、購入、予約、決済連携、管理画面の編集、定期処理、外部APIとの連携を、サイトの主要導線に合わせて点検します。特にPHPの更新では、独自プラグインや古いテーマが影響を受ける可能性があります。更新作業と復旧作業を同じ担当者の記憶だけに依存させず、実行手順、合格条件、戻す条件を事前に決めます。
古いテーマや業務システムの制約で、すぐに更新できないことがあります。その場合は「更新不能」の一言で止めず、理由と期限を明示します。例として、影響する機能だけの一時停止、管理面への到達制限、不要な外部公開の縮小、アクセス監視の強化を検討します。ただし、これらは修正の代わりではありません。ソフトウェア提供元やホスティング事業者に修正版と保守期限を確認し、移行日を決めます。
更新できない理由が「動くか分からない」だけなら、検証環境で試す日付を設定します。「契約プランで新しいPHPを選べない」なら、事業者から提供可否と代替プランを文書で回答してもらいます。「プラグインの開発元が不明」なら、機能を廃止・置換できるかを業務側と話し合います。理由ごとに打ち手が違うため、対策表へまとめてください。
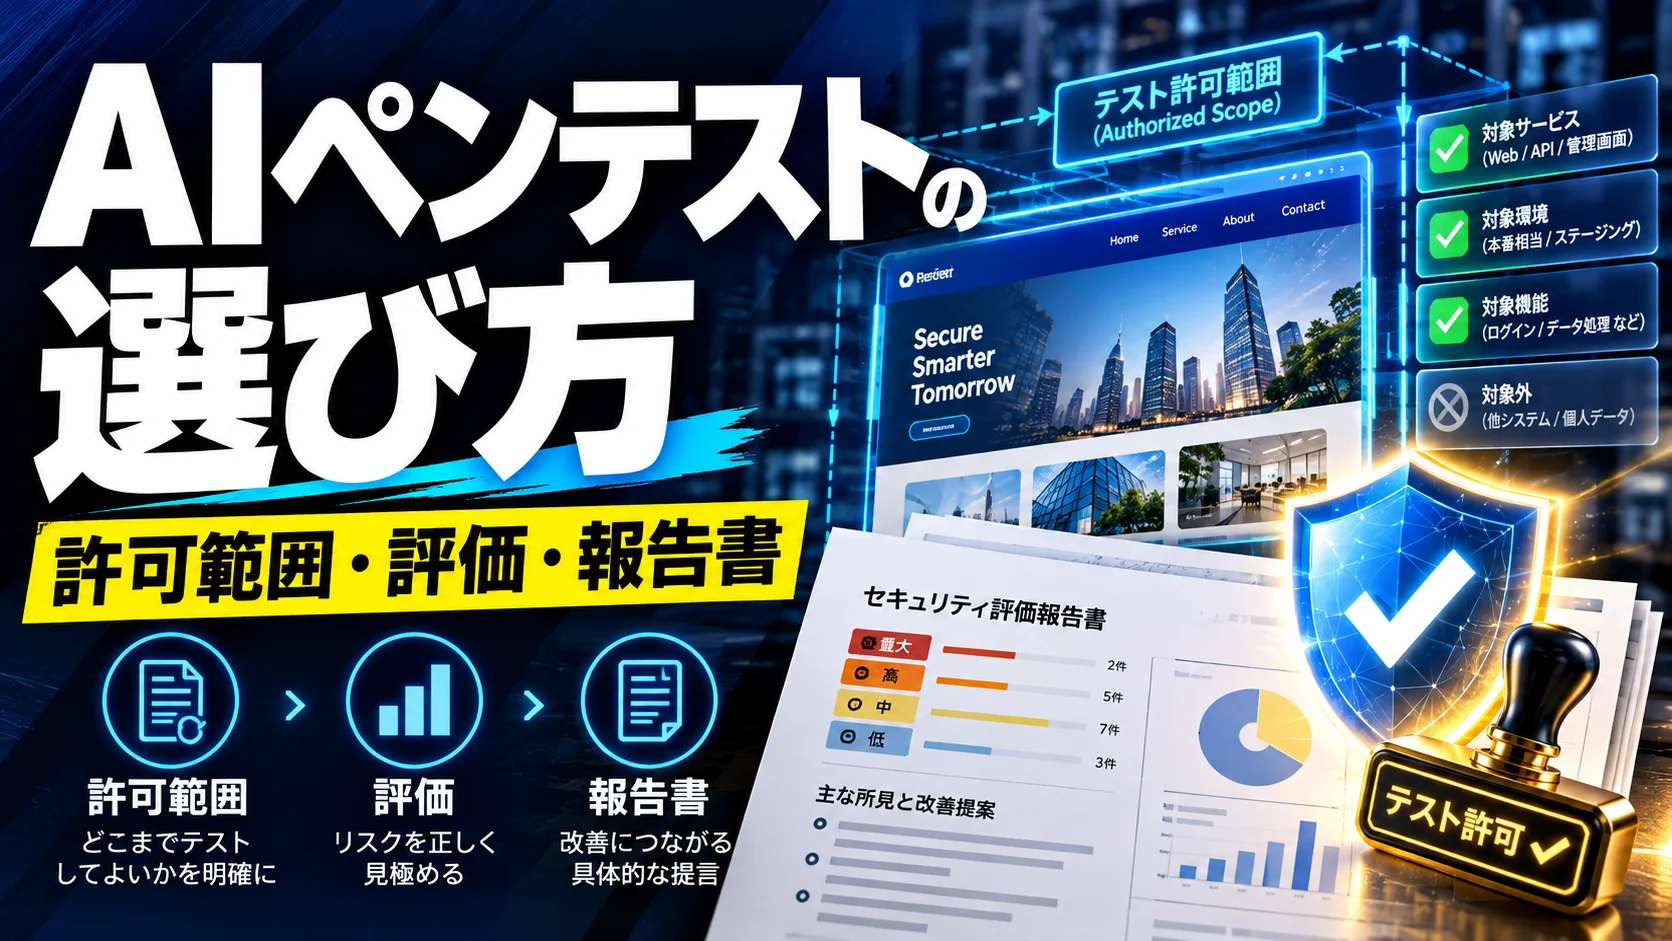
脆弱性診断を依頼するときは、許可した範囲、日時、対象環境、許容できない操作、緊急連絡先を合意します。AIを使う診断ツールを選んだとしても、報告書の項目数だけを成果にしないでください。各指摘について、実際に届く機能か、影響するデータは何か、優先度の根拠は何か、修正担当は誰か、再確認の方法は何かを決めます。自動検出には誤検知も見落としもあり、業務固有の認可は人による設計確認が必要です。
「診断済み」と「安全」は同義ではありません。診断時点の対象と範囲だけが確認されます。公開後のプラグイン追加、権限変更、外部連携の追加で新しい問題が生じ得ます。新機能の公開前、重要な更新後、インシデント後など、再点検のタイミングを決めておくと、診断が一度きりのイベントになりません。
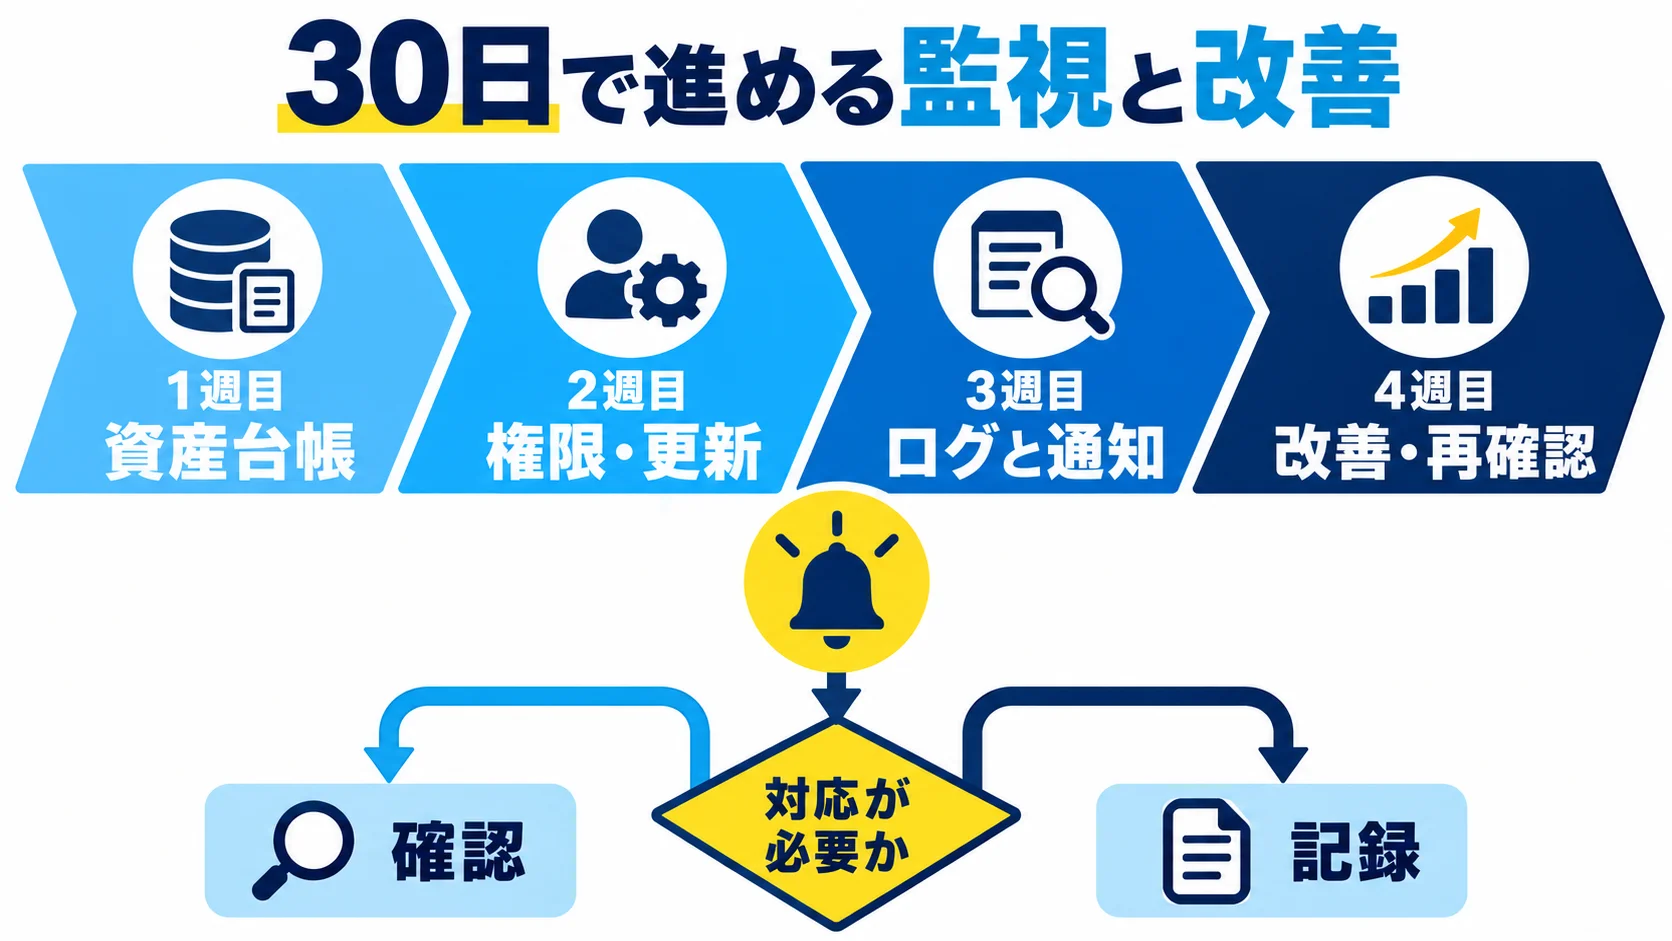
何を記録するかは、ログの量ではなく、後から答えるべき問いで決めます。「誰が管理画面へ入ったか」「いつ権限が変わったか」「どの顧客データが出力されたか」「認証の失敗が増えているか」「更新や設定変更がいつ行われたか」を確認できるようにします。OWASP Top 10:2025のセキュリティログとアラートの不備は、ログイン、アクセス制御、入力検証の失敗を十分な文脈とともに記録し、改ざんや削除から守る必要を示しています。
ログには個人情報や認証情報を無制限に入れないでください。調査に必要な識別子と時刻、結果、対象機能を決め、保存期間と閲覧権限を分けます。Webサーバー、アプリ、WAF、ホスティング、認証基盤の時刻がずれていると追跡が難しくなります。誰がどのログへアクセスできるかも台帳に残します。
失敗ログインの急増、通常と異なる管理者ログイン、大量のデータ出力、設定変更、停止した監視など、重要な条件を少数から始めます。通知先を個人のメールだけにせず、休暇中や夜間に誰が確認するかを決めます。テストイベントで通知が届き、担当者がログを開き、一次判断を記録できるところまで試してください。アラートが多すぎるなら条件を調整し、重大な事象が埋もれないようにします。
「不審なアクセスがあった」ときの一次判断は、成功した操作の有無、アクセスされたデータ、関連するアカウント、他のログで確認できる範囲をまとめます。IPやUser-Agentだけで「AIによる攻撃」と断定しないことも大切です。確度が低い場合は、調査中であることと次回報告時刻を明示し、誤った断言を避けます。
| 時期 | 担当 | やること | 残す成果物 |
|---|---|---|---|
| 1〜3日 | 責任者・運用担当 | 公開サイト、管理者、重大な既知脆弱性、バックアップ有無を棚卸し | 対象台帳、緊急連絡先、最優先項目 |
| 4〜10日 | 開発担当 | 高価値APIの認可試験、管理者認証、不要な公開ファイルの点検 | 試験結果、修正チケット、暫定措置 |
| 11〜20日 | 運用・開発担当 | 本体・テーマ・プラグイン・PHPの更新計画、主要導線の互換性試験 | バックアップと復旧試験、更新記録 |
| 21〜30日 | 責任者・運用担当 | ログと通知の試験、未解消項目の期限設定、経営判断 | アラート試験、残余リスク表、次回点検日 |
30日で全てを直せるとは限りません。大切なのは、深刻な欠陥を放置しないことと、残る問題に責任者と期限が付いていることです。特に個人情報が閲覧可能な疑いがある場合は、通常の30日計画へ入れず、直ちにアクセス制限と影響調査を始めます。
開発者には認可試験の合否や修正対象を示し、経営者には影響する顧客数の推定範囲、停止を要する機能、復旧予定、未解消リスクを伝えます。確定していない値は「未確認」と書き、推定と事実を分けます。セキュリティの議論を「AIが怖い」という抽象的な言葉で終わらせず、何を守り、何をいつまでに変えるかへ落とし込みます。
業務担当者には、変化後の運用も説明します。多要素認証を導入するならログイン方法と回復手段、エクスポート権限を変えるなら承認フロー、WAFで制限するなら問い合わせ窓口を知らせます。守りのための変更が業務を止めないよう、利用者の動線を試験してから本番へ反映してください。
「WAFのブロック件数が多い」「診断の指摘が減った」といった数字だけでは、守りが強くなったか判断できません。作業の進捗には、対象サイトの台帳完成率、高リスク指摘の期限内修正率、管理者の多要素認証適用率、復元試験の実施率などを使います。結果の確認には、不正な権限外アクセスが拒否された試験、ログで操作を追える割合、重大な通知を受け取って一次判断するまでの時間を使います。計測できない指標は、最初に記録の仕組みを整える課題になります。
一例として、会員データを扱う10本のAPIのうち4本しか権限外試験がないなら、次の公開までに残る6本の試験を作る目標が立てられます。ただし「10本」という数は例で、APIを数えるだけでは不十分です。データ出力、検索、ファイル取得など、影響の大きい操作を先に対象にします。診断から修正までの経過日数も、重大性を分けて見ます。軽微な表示問題の早期解決で、個人情報に関わる未修正を隠してはいけません。
自社でコードを管理していないなら、制作会社や開発会社へ「セキュリティを強化して」とだけ頼むより、成果物を指定した方が進みます。対象サイト・プラグイン・APIの一覧、管理者権限表、更新計画、バックアップの復元結果、認可のテスト結果、ログと通知の保存先、重大指摘の修正証跡を依頼します。実施できない項目は理由と代替策、次の判断日を示してもらいます。
発注時には、検証用アカウントとデータの用意、試験できる時間帯、停止してはいけない機能、個人情報の取り扱い、報告書の共有範囲を決めます。納品後は、報告書の「安全」という言葉だけで受け入れず、自社の主要導線と権限外の拒否を一緒に確認します。次回更新の担当が誰になるかまで契約・運用へ反映すれば、単発の改修で終わりません。
新しい会員機能やAPIを公開するたびに、セキュリティを別イベントとして扱うと、締め切り直前に未確認のまま公開されがちです。要件定義ではデータの所有者と閲覧できる役割を決め、設計レビューではサーバー側の認可と入力の流れを確認し、実装時には許可・拒否の両方を自動試験に含めます。公開判定では、重大な未修正事項、バックアップ、ログ、切り戻し手順を確認します。公開後も、権限やデータ項目を変えたときに関連テストが走るようにします。
品質ゲートの所有者を曖昧にしないことも重要です。プロダクト責任者は公開の可否と業務上の残余リスクを判断し、開発者は修正とテストを担当し、運用担当は監視と復旧を確認します。外部ベンダーが開発していても、顧客データの管理責任が自動的に外へ移るわけではありません。役割ごとの承認を小さなチェック表にし、実施日と証拠を残してください。
公開後に新しいデータ項目や外部連携を加える際も同じゲートを使います。新しい機能だけでなく、既存のエクスポート、検索、通知に情報が混ざらないかを確認します。仕様変更のたびに確認する仕組みの方が、年に一度の大きな点検だけに頼るより、日々の変更を追いやすくなります。
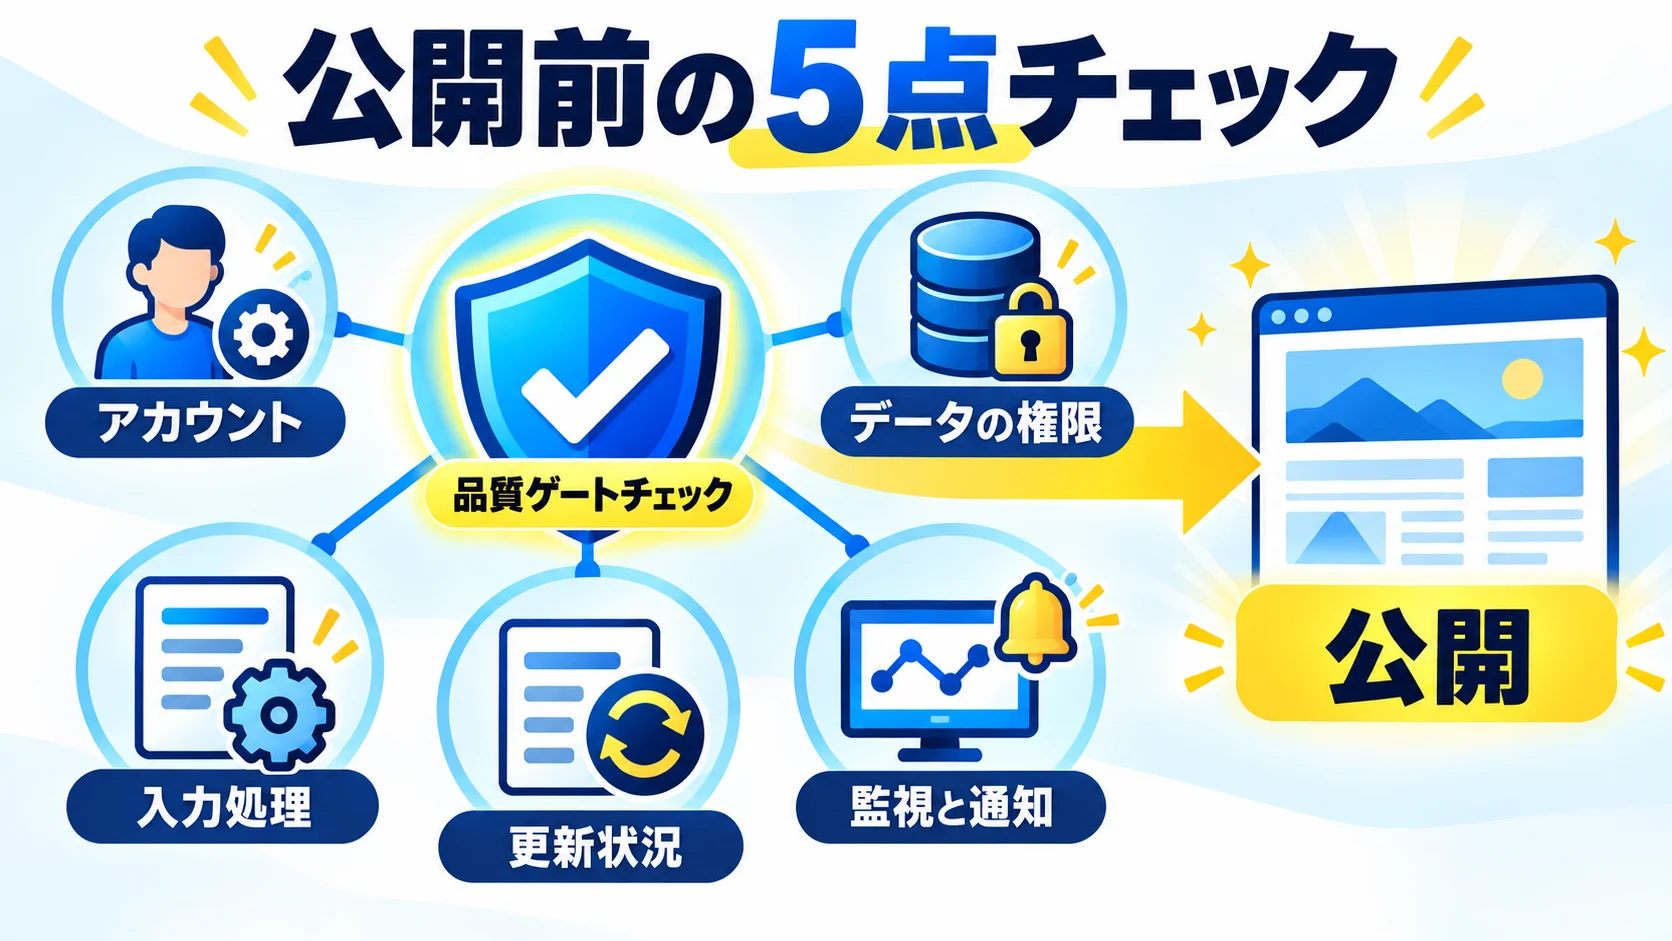
製品を導入する前に、重大な既知脆弱性、認可、管理者認証、ログ、バックアップを確認してください。製品によっては通信の検知や調査を助けますが、アプリ独自の「この顧客はこの書類だけを見る」という規則を自動的に正しく実装するわけではありません。製品選定では、何を検知できるかだけでなく、誤検知、運用負荷、データの保存先、既存システムとの連携、止められない通信への対処を比較します。
いいえ。WAFは一部の通信を減らす補助であり、修正プログラムや設計修正の代わりにはなりません。更新できない場合は、その理由、事業者の回答、暫定的な制限、監視、更新期限を記録してください。具体的なPHPの緊急更新やサーバー移行が必要な場合は、実際に提供されている修正版を公式情報で確認します。
対象URLと環境、許可する機能、試験アカウント、扱ってよいデータ、実施時間、停止してはいけない処理、緊急連絡先を渡します。実顧客データの取得やサービス停止が許可されていないなら、その制限を文書で明確にします。診断結果には再現のための詳細が含まれることもあるため、共有先と保存場所を限定してください。許可のない第三者サイトへの試行はしないでください。
修正担当だけで完了にしないことを勧めます。開発担当が修正し、別の担当者が不正な操作の拒否を再確認し、運用担当がログと監視を確かめ、責任者が残るリスクを受け入れるか判断します。外部診断を使う場合も、診断会社の報告書を受け取って終わりではありません。公開後のシステムで修正が有効かを確認します。
| 公開前に確認すること | 確認方法 | 未達ならどうするか |
|---|---|---|
| 管理者の一覧と多要素認証 | 全管理者の設定と不要アカウントを確認 | 不要な権限を停止し、回復手順を整える |
| 顧客データの認可 | 権限外の閲覧・変更・出力が拒否されるか試験 | 公開範囲を一時的に絞り、修正を優先 |
| 入力処理と公開ファイル | 入力項目の用途と公開ディレクトリを確認 | 不要な公開を止め、実装を直す |
| 更新・復旧 | 稼働版、修正状況、復元試験を確認 | 期限付き暫定措置と更新日を設定 |
| ログと通知 | テスト事象で記録と担当者への通知を確認 | ログ保存と通知先を再設計 |
まとめると、AIを使った攻撃へ備える近道は、「AIらしい通信」を探すことだけではありません。外から届く機能と高価値データを特定し、認証・認可・入力処理・更新を直し、異常を記録できる状態にすることです。記事の例は一般的な点検順序です。自社の契約、データ、脆弱性の状況に合わせて優先順位を調整し、必要なら専門家へ相談してください。
関連する実務解説:AIハッキングとは?従来Botとの違いと企業が取るべき防御策、AI攻撃を疑ったら?ログの見方とWebサイトの初動対応も確認してください。
AIを安全に業務へ取り入れるには、便利な使い方だけでなく、出力を確認し、重要な判断を人が引き受ける力も必要です。AIの基礎から学び直したい方は、WithAIの無料学習案内を確認してください。Webサイトの脆弱性診断や緊急対応を提供するという意味ではありません。
出典・確認日(2026年10月23日):ヒューマンハッカー株式会社の試験報告、OWASP Top 10:2025、WordPress公式セキュリティ強化ガイド。参考記事の試験結果は同社の条件に限定して扱いました。
公式サイト より
今すぐ
無料カウンセリング
を予約!