

WordPressプラグインの脆弱性が発表されても、すべてのサイトで直ちに同じ操作をするわけではありません。まず製品名、影響する版、悪用に必要な条件、修正版の有無を公式情報で確認します。次に自分のサイトの導入状況と版を照合し、修正版があればバックアップと動作確認を伴って更新します。修正版がなければ、機能停止やアクセス制限などの暫定策を選び、提供元の発表を追います。
この記事は自己ホスト型WordPressサイトの運用担当者向けです。特定の脆弱性を「現在悪用中」と断定する速報ではありません。脆弱性の発表を受けた時に、誤った一括更新や放置を避けるための手順です。画面名、製品仕様、ホストの機能は環境によって異なります。変更前に担当者、バックアップ、切り戻し方法を確認してください。公式資料の確認日は2026年10月26日です。
最初の答え:通知を見たら、プラグインの名前だけで判断せず「提供元・製品・版・必要な設定・修正版」を照合します。管理画面に更新通知がないことは安全の証明ではありません。更新後も悪用の痕跡と重要機能を確認します。すでに侵害の疑いがある場合は、更新だけで対応完了にせず、証拠保全と影響調査へ進みます。
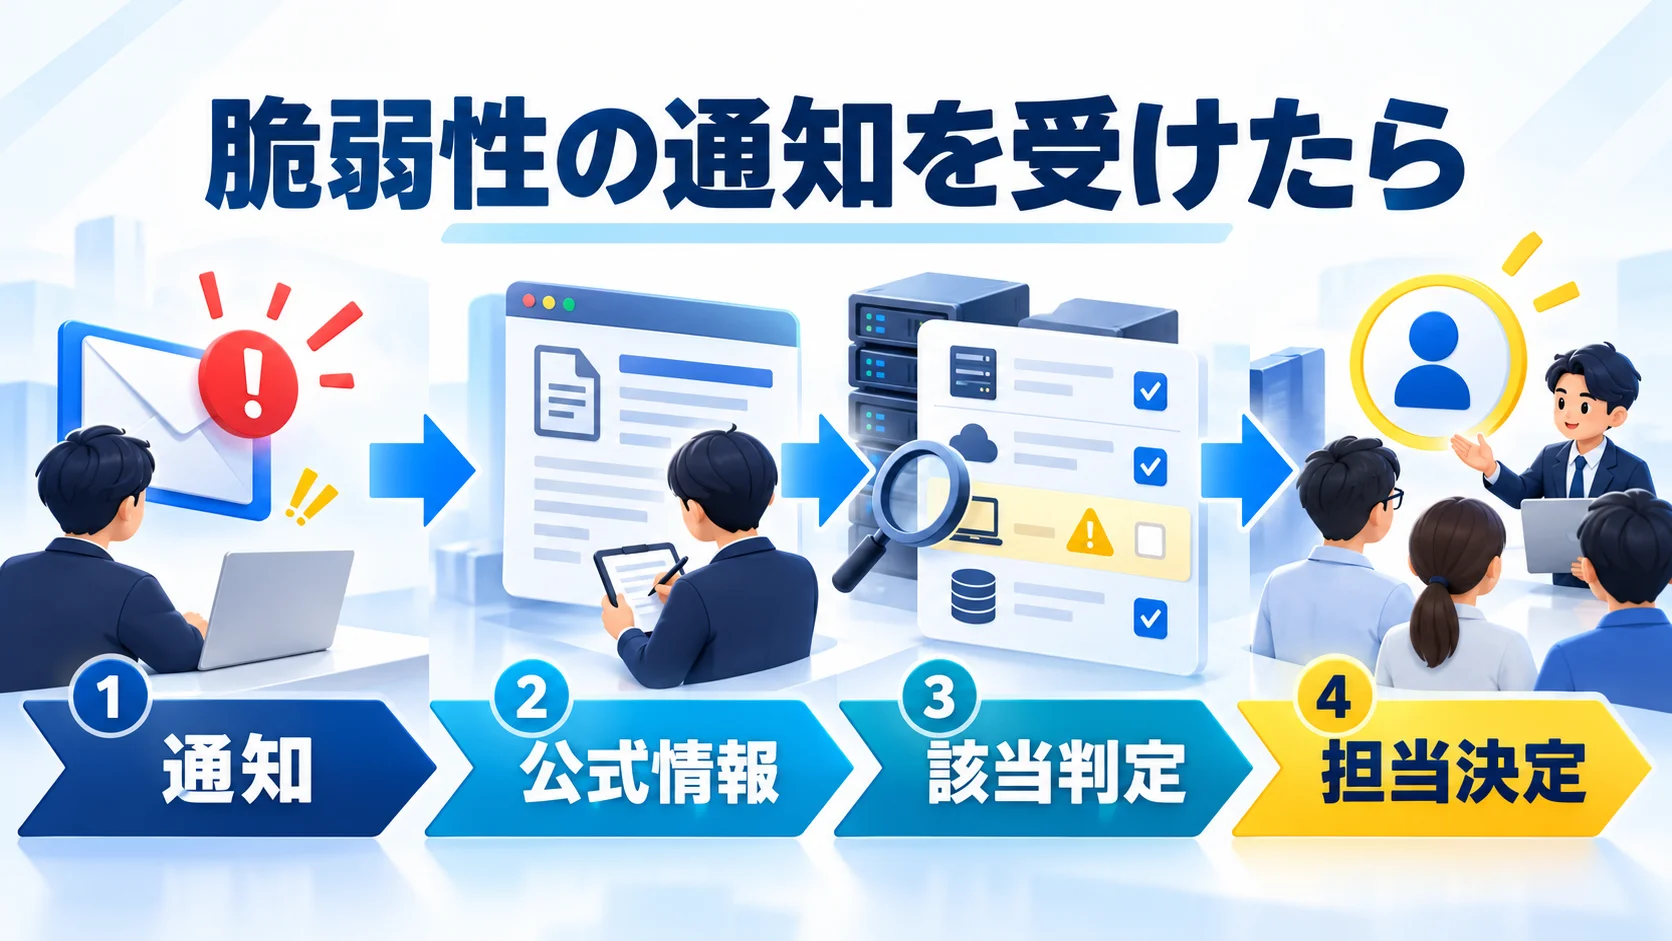
最初に、通知の原文と発表元を確認します。SNS投稿やまとめ記事だけで作業を決めず、プラグイン提供元、WordPress.orgの公式プラグインページ、ホスト事業者、CVEの一次記録などへ進みます。製品名が似ていても別プラグインの場合があります。同じプラグインでも無料版・有料版・拡張アドオンで影響が違うことがあります。
WordPress公式は、コア、プラグイン、テーマを更新し、継続して更新されている製品を選ぶことを基本対策としています。WordPress公式のセキュリティガイドを確認してください。ただし、更新ボタンを押す前に対象製品と影響版を確定しないと、修正に無関係な変更を大量に入れ、原因を追いにくくします。
| 受け取った情報 | 確認する場所 | 記録するもの |
|---|---|---|
| 製品名 | 提供元の案内、WordPress.org掲載ページ、購入元 | 正式名称と配布元 |
| 影響する版 | 提供元のセキュリティ告知、変更履歴 | 下限・上限と修正済み版 |
| 悪用条件 | 公式アドバイザリ本文 | 認証要否、対象機能、設定条件 |
| 悪用状況 | 公式の追記、既知悪用情報、ホスト通知 | 確認できた事実と確認日時 |
| 自社の担当 | 運用台帳、保守契約 | 承認者、実施者、連絡先 |
例えば、通知に「製品Aの3.1系」とだけ書かれている場合、正確な影響範囲が分からなければ「3.1のすべてが危険」「3.2なら必ず安全」と推測しません。提供元の修正履歴と現在の告知を探し、確認できなければ事業者へ問い合わせます。公表直後は内容が更新されるため、最初に読んだ情報と作業直前の情報を分けて記録してください。
通知がメールで届いた場合、本文中の更新ボタンへすぐ進まず、普段使っている管理画面や提供元の公式サイトを自分で開いて確かめます。脆弱性の話題に便乗した偽の更新案内も考えられるからです。メールの差出人表示だけで正規通知と判断しません。更新ファイルを外部サイトから取得する場合は、保守契約で定めた配布元と一致するか、提供元がその版を案内しているかを確認します。
作業責任者が不明なら、サイト所有者が承認者を決めるところから始めます。担当者が複数いる場合、公式情報を読む人、管理画面の版を確認する人、バックアップを取る人、重要機能を試す人を分けても構いません。ただし、各人の結果を一つのチケットや台帳へ集めます。断片的なチャットだけで「対応済み」と結論づけると、本番サイトへの適用漏れを見逃します。
重大な通知ほど、急いで何かを押したくなります。しかし、未確認の修正版や非公式のZIPをインストールすると別のリスクを作ります。まず公式の入手先を確認し、配布ファイルの出所がいつもと同じかを確かめます。WordPress.orgで配布されるプラグインと、ベンダーサイトから入れる有料版を混同しないでください。記事・SNS・第三者データベースは発見の入口として使い、具体的な版と対応策は提供元の告知で照合します。
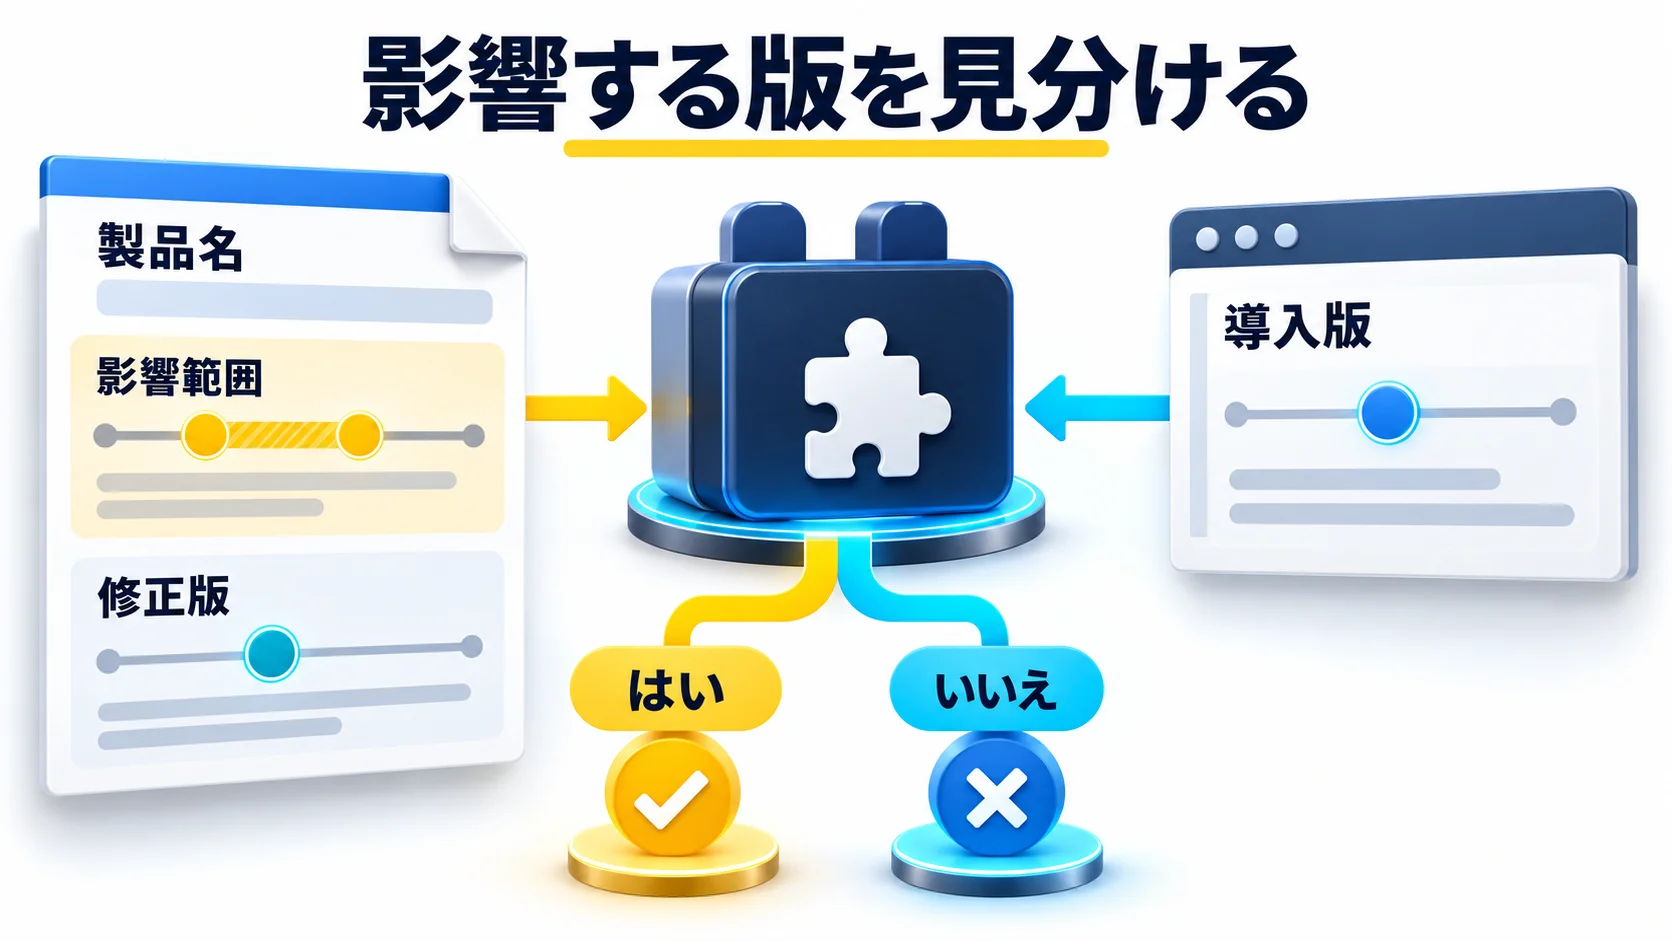
脆弱性の通知は、単純に「古い版なら危険」とだけ書かれているとは限りません。「特定の版より前」「ある系列だけ」「特定の設定を有効にした場合」「権限を持つ利用者が操作した場合」など、条件が付くことがあります。CVE番号があっても、それだけで自サイトの該当性は分かりません。製品名と版、必要な条件、修正版、確認日を一つの行へまとめます。
| 照合項目 | 質問 | 不明な場合 |
|---|---|---|
| 製品 | 無料版、有料版、アドオンのどれか | パッケージ名・購入履歴を見る |
| 版 | インストール版が影響範囲に入るか | 管理画面・配布元・ファイルを照合 |
| 条件 | 対象機能や設定が有効か | 「非該当」とせず要確認に置く |
| 修正 | 修正版が実際に提供されているか | 公式更新履歴や問い合わせで確認 |
| 悪用 | 実際の悪用が報告されているか | 公表日と追記日を再確認 |
優先度はスコアや見出しの強さだけで決めません。公開されている管理画面やフォームから悪用できるか、攻撃前にアカウントが必要か、サイトでその機能を使っているか、修正版があるか、既知の悪用があるかを合わせます。CISAのKnown Exploited Vulnerabilities(KEV)に掲載された脆弱性は、実際に悪用が確認されたものとして優先判断の材料になります。ただし、掲載がないことは悪用されていない証拠ではありません。
「影響する可能性あり」と「悪用を受けた」は別の状態です。前者は設定・版の照合で判断します。後者はログ、ファイル変更、ユーザー追加、投稿改変などの調査が必要です。通知を読んだだけで「侵害済み」あるいは「安全」と断定せず、根拠を残します。外部向けの説明では「現在確認中」「対象版を使用中」「修正済み」「侵害痕跡を調査中」と段階を分けてください。
ここでの「フォーム拡張A」は説明用の架空の製品です。公式発表が「2.4.0から2.4.8までの公開フォーム機能が対象、2.4.9で修正」としていると仮定します。自サイトが2.4.7を使い、公開フォームも有効なら、修正版への更新を優先します。同じ版でも該当機能を使っていない場合、影響条件の読み方を提供元へ確認し、勝手に安全と断定しません。2.4.9を導入済みであればその脆弱性については修正済みと記録できますが、更新前の期間に悪用の兆候がないかは別に確認します。
数字の比較には注意が必要です。「2.4.10」は小数ではなく製品の版番号です。表示順や系列の扱いは提供元の仕様に従います。また、脆弱性の告知に「認証済みの編集者のみ」「特定設定でのみ」と書かれていても、自サイトの権限設定が標準と違う可能性があります。該当する条件をテスト環境と運用記録で確認します。
公表直後に影響範囲や修正版が明示されていない場合、数字を想像して記事や社内通知へ書かないでください。まず製品を使用しているか、公開面から機能に到達できるかを調べ、提供元・ホスト事業者への問い合わせを記録します。回答待ちの間も、監視強化や機能の一時停止など安全側の暫定策を検討できます。ただし、止めると業務が止まる機能は、業務責任者と影響を確認してから判断します。
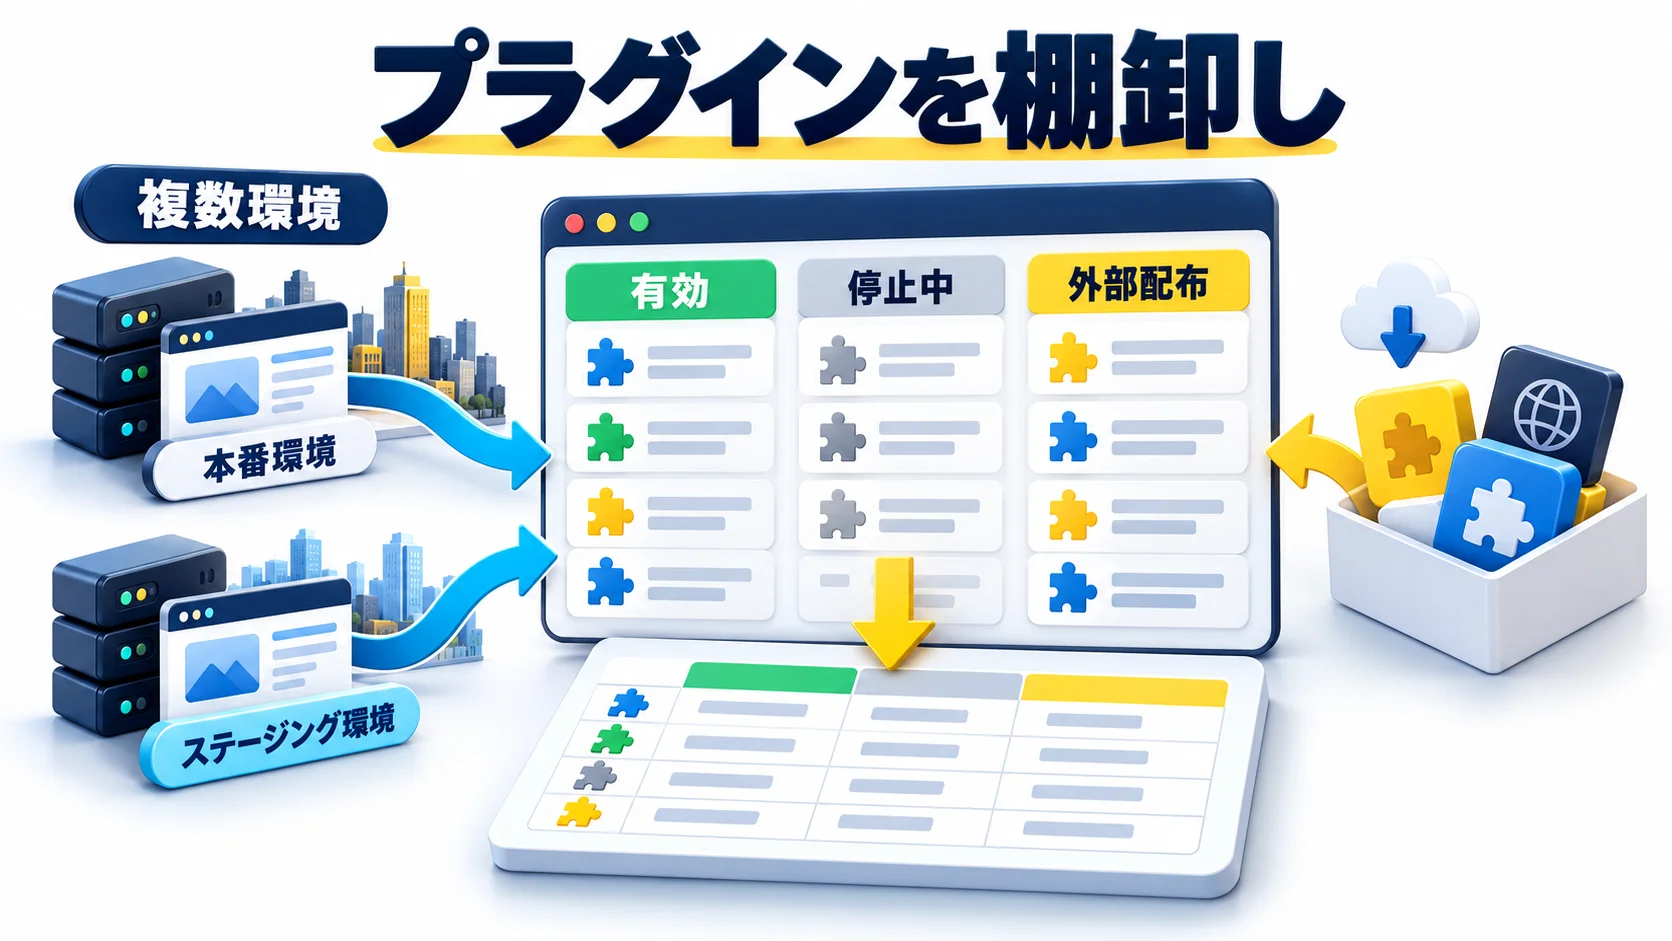
自サイトに対象のプラグインがあるかを調べます。管理画面の「プラグイン → インストール済みプラグイン」には、有効・停止中のプラグインが表示されます。しかし、それだけで全てを確認したと考えないでください。有料版や外部ZIPで導入した製品、マストユース(MU)プラグイン、複数環境、別サイトの同名製品も点検対象になります。WordPress公式のプラグイン管理手順を参照します。
有効なプラグインは、実際の設定と機能を確認します。停止中のプラグインも、ファイルが残っているか、通知が対象に含めるか、不要なら削除できるかを確認します。「停止中だから絶対に安全」とは決めません。特に直接アクセスされるファイルの有無やプラグインの実装によって影響が違うため、提供元の案内を優先します。削除する場合も、設定データや他の機能への依存を確認してください。
WordPress公式のプラグイン画面説明は、WordPress.org以外から入れたZIPや外部配布製品では、提供元が更新通知の仕組みを用意していなければ管理画面へ新しい版の通知が出ないことを示しています。したがって「更新通知がゼロ=全プラグインが最新版」とは言えません。購入元のポータル、ライセンス状態、ベンダーのメール、契約中の制作会社の管理表を見ます。
| 台帳に残す列 | 具体例として書く内容 |
|---|---|
| サイト・環境 | 本番、検証、サブサイトなど |
| 正式名称・配布元 | 公式URL、購入元、保守担当 |
| 導入版・状態 | 版、有効・停止中・MU、確認日時 |
| 用途・責任者 | フォーム、決済、編集、計測など |
| 脆弱性対応 | 影響有無、修正版、暫定策、次回確認日 |
本番と検証で版が異なることもあります。検証環境だけ更新して「対応完了」と報告しないよう、環境ごとの状態を残します。複数の会社が管理する場合は、誰が更新を実施し、誰が動作を確認し、誰が対外説明を承認するかも決めます。一般的なプラグイン選定とは違い、ここでは対象脆弱性への該当性に集中します。
同じ会社のコーポレートサイト、採用サイト、キャンペーンサイトが別々のWordPressで動いていることがあります。制作時期や保守先も異なり、片方だけ更新されている場合があります。対象製品を導入した全サイトを探すには、サイト一覧、請求・ライセンス一覧、保守契約、バックアップ設定を突き合わせます。WordPressマルチサイトを利用しているなら、ネットワーク全体で有効なプラグインと個別サイトだけの設定を分けて確認します。
管理画面に入れないサイトについては、ホスティング契約者や保守会社の協力を得て確認します。緊急だからといって、権限のない人がサーバーへ入る手段を探すのは適切ではありません。確認できなかったサイトは「対象外」ではなく「未確認」と書き、期限と責任者を明記します。複数環境の一括管理ツールを使っていても、ツールの集計が最新かを個別に検証してください。
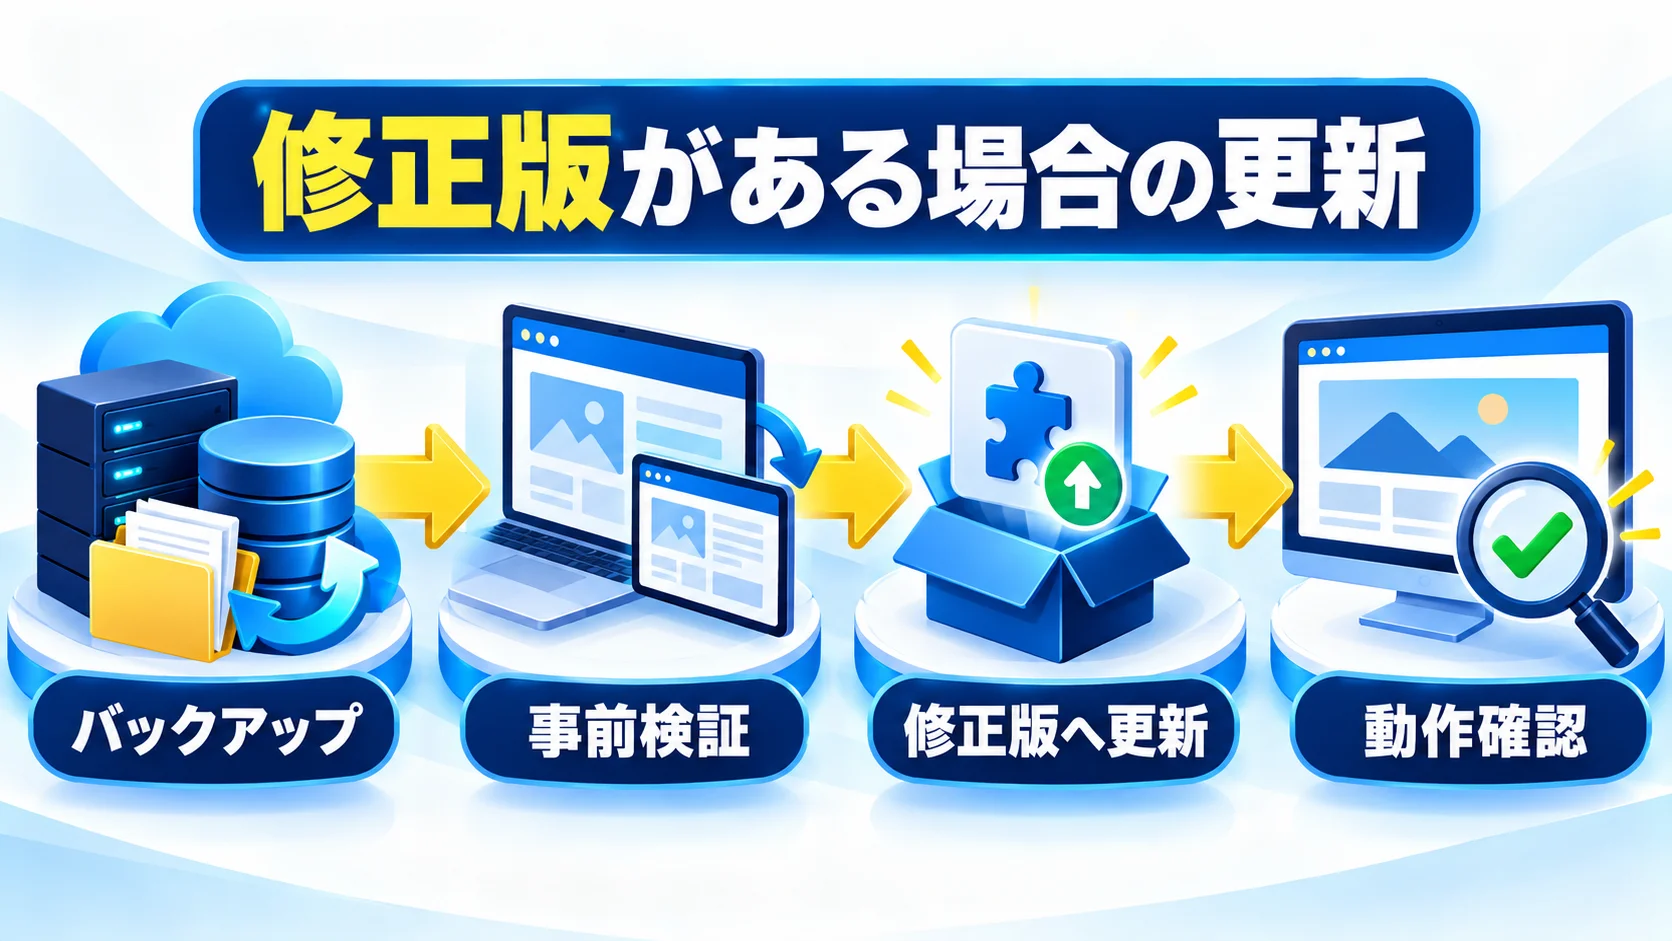
提供元が修正版を公開しているなら、公式の配布元から入手し、影響する版から更新します。ただし、稼働中のフォームや決済、会員認証に関わるプラグインを無準備で更新すると、互換性問題により事業上の障害を生む可能性があります。だからといって危険な版を放置するのでもありません。バックアップ、影響の大きい機能の検証、更新、直後の確認を短い工程として決めます。
バックアップが「取得成功」と表示されても、実際に復元できるとは限りません。重要なサイトでは検証環境で復元試験を行い、ファイルだけでなくデータベースも戻せることを確認します。切り戻しは古い脆弱な版へ無期限に戻すことではありません。障害対応として一時的に戻す場合も、公開機能の停止・アクセス制限・再更新期限などを合わせて決めます。
WordPress公式の自動更新説明によると、プラグインごとに自動更新を有効化でき、更新の実行はWordPressのCronの動作にも依存します。設定がONでも、すでに修正版が入ったことを実際の導入版で確認してください。通知メールだけを完了証拠にしません。影響の大きいサイトでは、更新後の監視と復旧手順をセットで運用します。すべてのプラグインを無条件に自動更新することが唯一の正解ではありません。
PHPの版を変更する際の互換性は別の論点です。プラグインの修正版自体が新しいPHPやWordPressの版を要求する場合には、PHP更新とプラグイン互換性の確認手順も参照してください。作業対象を広げる時は、変更ごとに試験と切り戻しの責任者を置きます。
問い合わせフォームのプラグインなら、入力から送信完了だけでなく、受信先へ届くかを確かめます。予約機能なら、空き枠表示、予約確定、確認メール、管理者側の一覧まで確認します。EC機能なら、テスト取引や決済事業者の検証手段を使い、注文・決済・通知・在庫反映を確認します。公開環境で実取引を発生させる場合は、返金や取消しの手順を先に決めます。単にトップページが開くことを「動作確認済み」と呼ばないでください。
検収では変更前と後の画面・ログを比べます。サイトにキャッシュやCDNがある場合、古い表示が残り、更新後のページを見ていないことがあります。確認に使ったURLとブラウザ、試験したアカウントの権限、実施日時を記録します。プラグイン更新と同時に複数の設定変更を行うと、異常の原因を絞れません。可能な範囲で作業を分け、各変更の後に検証します。
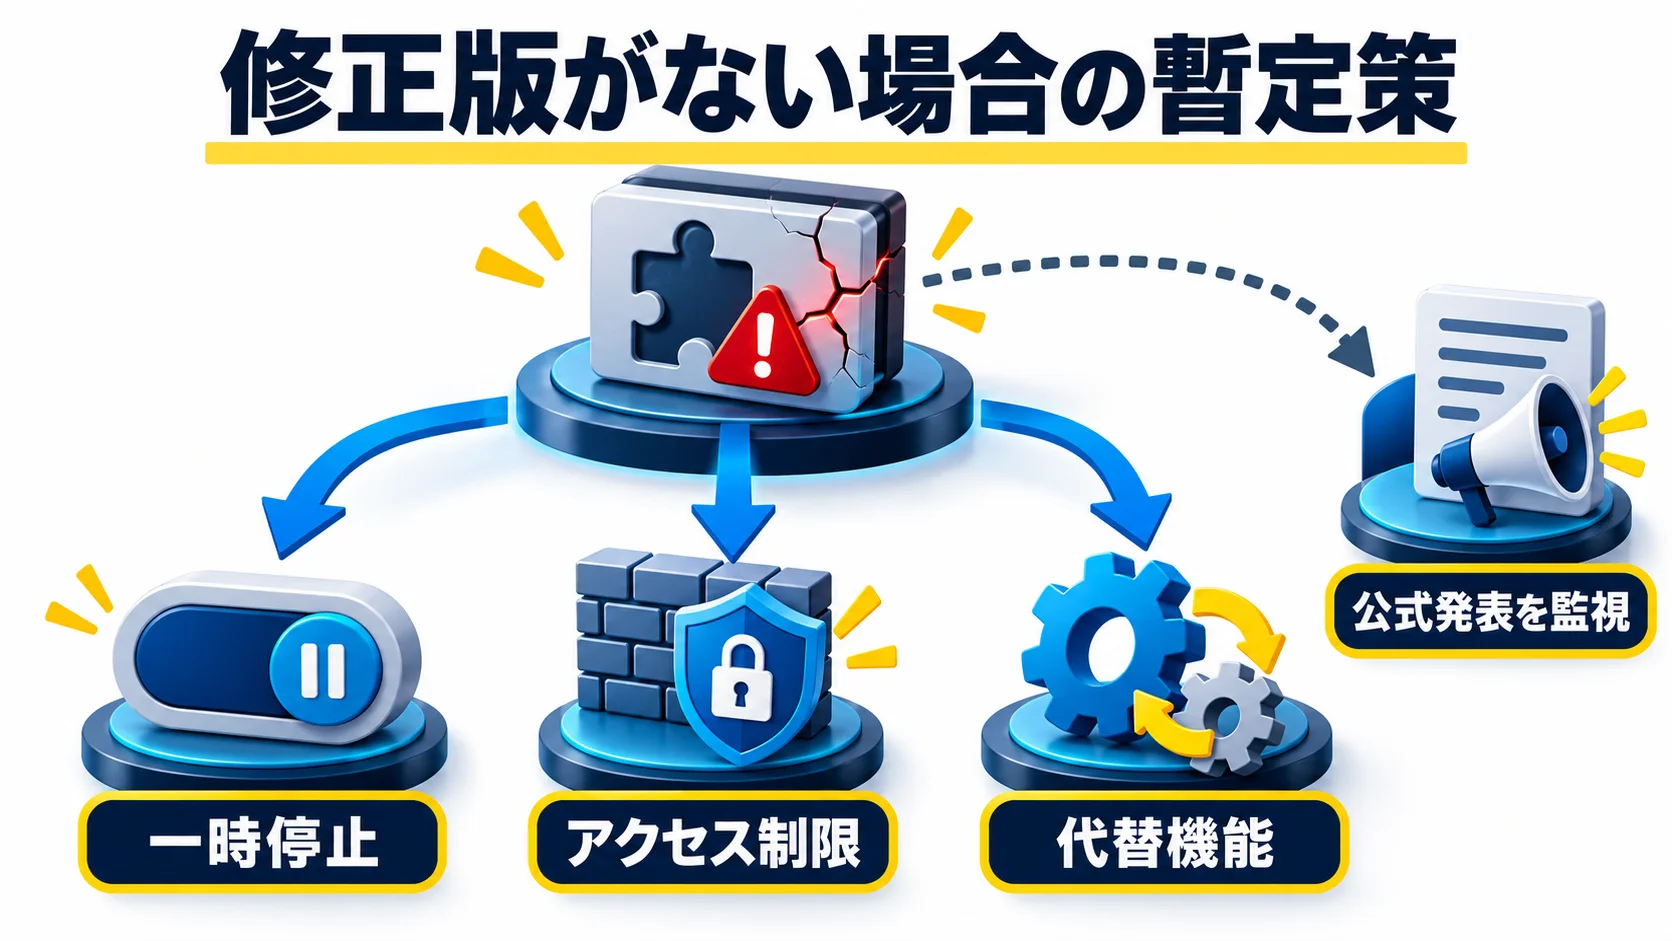
修正版がまだないときは、対象機能を一時停止できるかを先に検討します。停止によって問い合わせ、決済、予約、会員ログインが止まるなら、業務への影響を見積もり、担当者と代替手段を決めます。無効化してもファイルが残ることがあり、必ず安全になるとは限りません。削除・交換が必要かは、提供元の脆弱性条件と公式案内を確認します。
| 選択肢 | 使う前の確認 | 限界 |
|---|---|---|
| 機能・プラグインの一時停止 | 依存する画面、フォーム、取引の代替 | 停止中のファイルに直接届く問題は残る場合がある |
| アクセス制限 | 対象URL、正規の管理者・連携の通信 | ルールが狭すぎれば抜け、広すぎれば業務停止 |
| WAF・ホストの暫定策 | 事業者の対象条件と適用範囲 | あらゆる悪用方法を防ぐ保証ではない |
| 代替製品へ移行 | 必要な機能・データの移行と検証 | 移行中の障害や設定漏れが起こり得る |
| 監視強化 | 見られるログ、通知先、対応できる時間 | 監視だけでは脆弱性は消えない |
緊急度が高い場合、提供元の告知とホスト事業者へ連絡し、実施可能な暫定策を確認します。WAFを入れたことをもって「修正済み」と表現しないでください。暫定策は期限付きのリスク低減です。作業記録には「どの攻撃面を抑えたか」「正規機能への影響」「残るリスク」「次に公式情報を確認する日時」を残します。
対応できない有料・独自プラグインでは、契約や開発元への問い合わせが必要です。WordPress.orgの公式ディレクトリにないから直ちに危険とは言えませんが、更新履歴やセキュリティ窓口が確認できない状態は判断材料が不足しています。保守契約、ソースコードの所有者、サポート期限、データ移行手段を整理し、継続・停止・置換の決定を責任者へ上げます。
一時停止やWAFのルールは、設定した後に放置されがちです。実施時に、提供元が修正版を出したら誰が再評価するか、どの機能試験に合格したら停止を解除するか、アクセス制限をいつ外すかを決めてください。制限を外した後も、対象プラグインが実際に修正版へ更新されたことを確認します。代替製品へ移行するなら、データの引き継ぎ、リンクや埋め込みの置き換え、旧製品の削除までを一つの工程にします。
対外的な告知が必要なサービスでは、「機能を停止している理由」「利用者への影響」「代替手段」「次回更新時刻」を分かる範囲で示します。ただし、攻撃に使える未公表の詳細や、調査途中の個人情報を不用意に公開しません。広報・法務・技術担当がいる組織では、それぞれの確認を経て説明します。社内向けには不確実な点を明示し、原因が分かった後で記録を更新します。
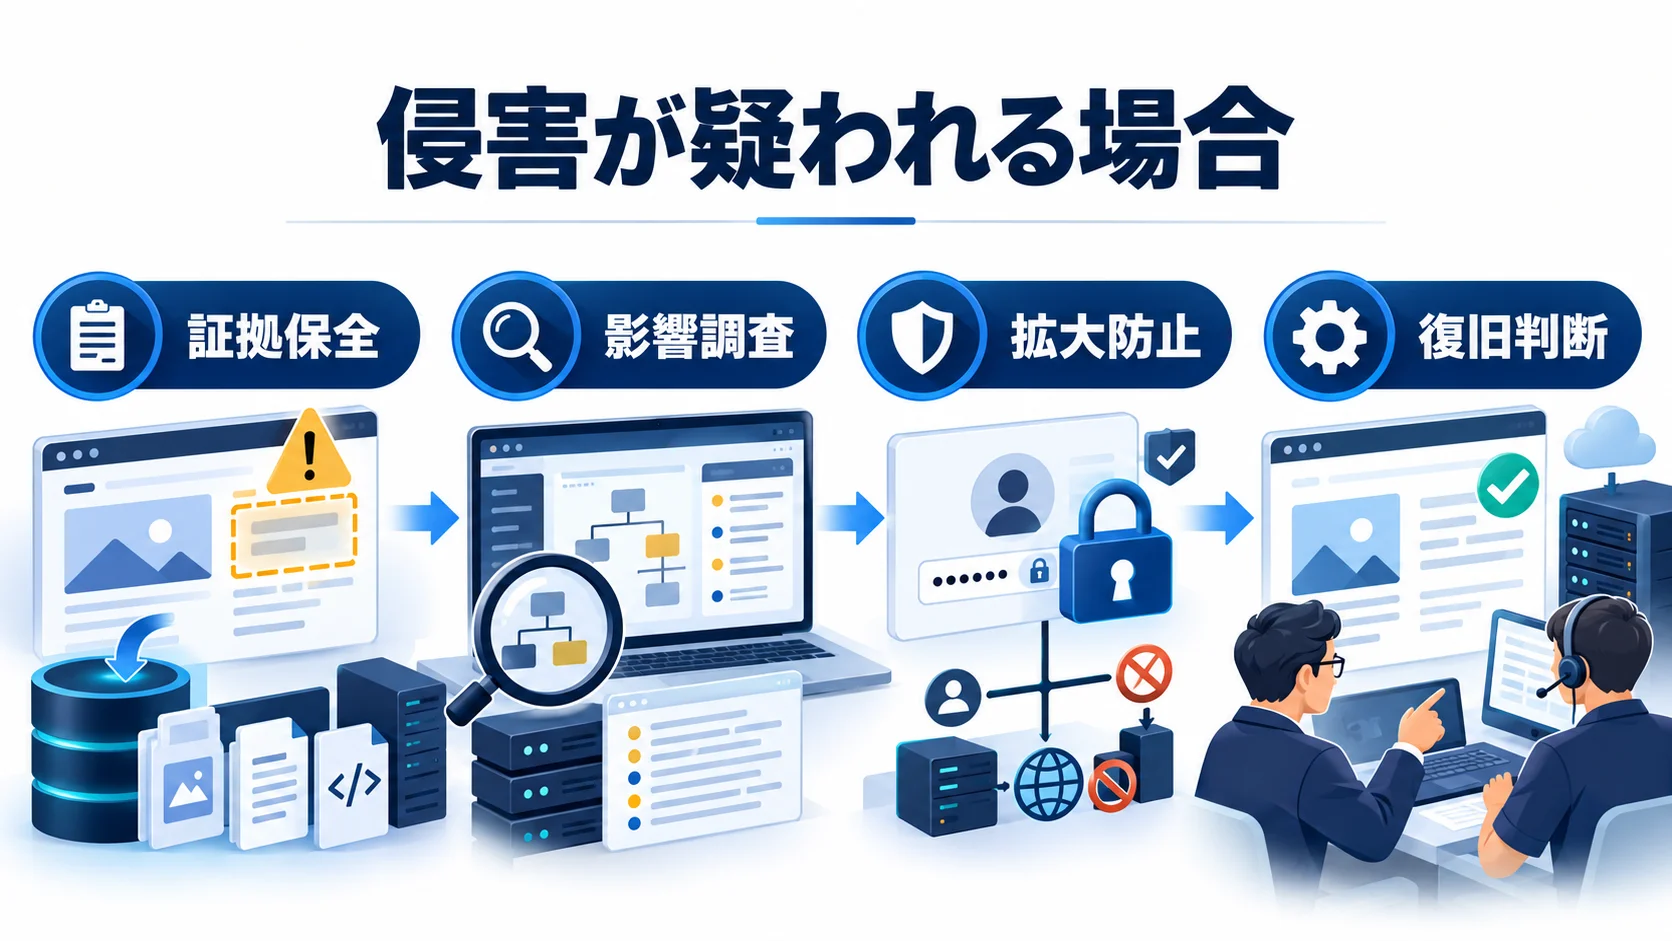
脆弱なプラグインが入っていたことと、実際に悪用されたことは別です。ただし、不審な管理者の追加、身に覚えのない投稿・リダイレクト、改変されたファイル、突然の外部通信などがあれば、通常の更新作業だけで終わらせません。ログ、ファイルの状態、通知、変更履歴を保全し、影響範囲と時間帯を調べます。証拠を消す操作や場当たり的な再インストールは、調査を難しくする場合があります。
WordPress公式の侵害時ガイドは、状況の把握と必要な専門家への相談を案内しています。サイトが送信するメールや決済に影響する可能性がある場合は、業務責任者、ホスト、決済事業者など適切な相手へ連絡します。被害範囲が確定していない段階では「問題なし」と断定しません。
詳細はWordPress侵害を疑うときの初動対応を参照してください。プラグインの脆弱性以外にも、使い回したパスワードや過大な管理者権限が入口になることがあります。復旧後には管理画面の二段階認証と権限の棚卸しも合わせて実施します。
ログが残っていない期間や、取得していない操作について「不正利用はなかった」と証明することはできません。報告には、確認したログの種類・保存期間・調査したユーザーやファイルの範囲を記載します。たとえば「過去7日分のWebアクセスログと管理者一覧では異常を確認できなかった」と「侵害はなかった」は違う表現です。前者は調査の範囲が分かりますが、後者は確認できていない期間まで含めた断定になり得ます。
復旧に使うバックアップも、取得時点ですでに改変されていた可能性があります。安全な時点の判断、再発を防ぐ修正、復元後の監視を合わせて計画します。資格情報が漏れた疑いがある場合は、WordPressのユーザーだけでなく、ホスティング、データベース、外部サービス、API連携など関係する秘密情報の失効と再発行を対象ごとに検討します。漏えいした値を調査報告書やチケットへ平文で貼り付けないでください。
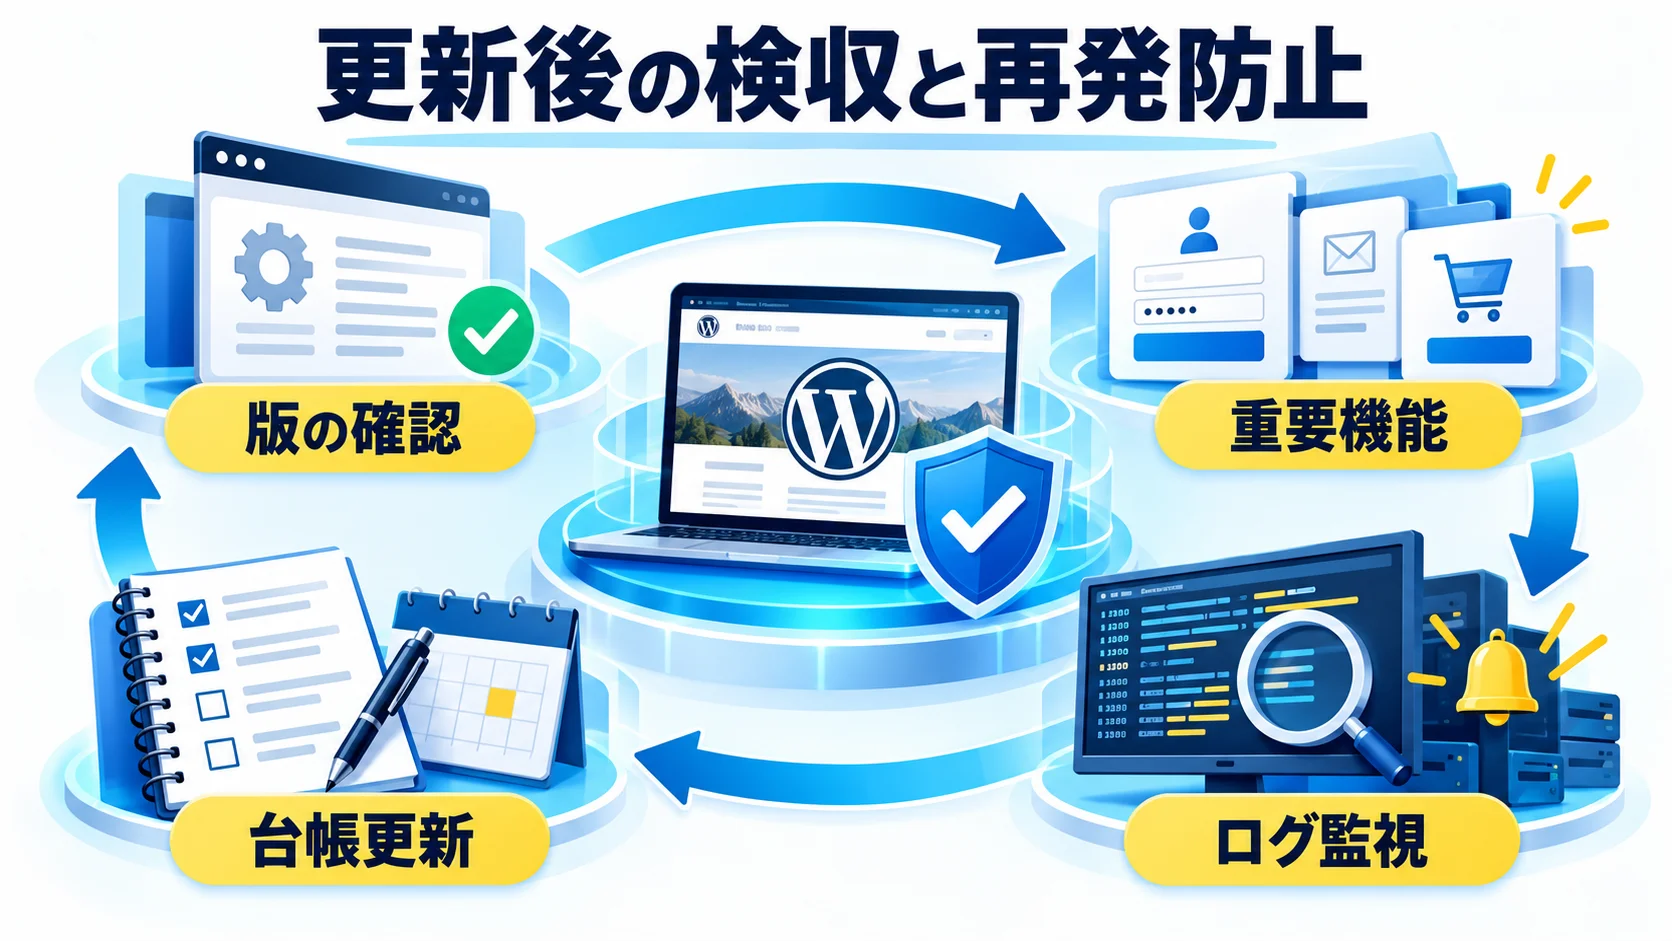
プラグインを更新した後は、管理画面の「更新完了」という表示だけで終わらせません。実際の導入版が修正版に到達しているか、必要な機能が正常か、ログに不審な操作がないかを確認します。問題が見つからなくても、更新前に悪用されていなかったことを自動的に証明したことにはなりません。調査範囲と見られたログの期間を明記して報告します。
| 検収項目 | 担当 | 完了条件 |
|---|---|---|
| 版の確認 | 技術担当 | 本番・検証の導入版が記録と一致 |
| 重要機能 | 業務担当 | ログイン、フォーム、予約、決済等の試験が成功 |
| 外部連携 | 連携担当 | メール・API・自動処理が継続 |
| ログ・監視 | 運用担当 | 異常の有無と確認できた期間を記録 |
| 台帳 | サイト責任者 | 対象サイト、版、日時、残る課題を承認 |
複数のサイトを管理しているなら、サイトごとに「未確認/対象外/対応中/修正済み/暫定策中/侵害調査中」を分けます。同じ製品を使う別サイトが残っているか確認してください。期限付きの暫定策は、修正版が出たときや提供元の情報が変わったときに再評価します。放置される暫定策を減らすため、次回確認日と担当者を台帳へ入れます。
毎月、プラグイン一覧、配布元、導入版、有効状態、更新可否、ライセンス状態、利用目的を点検します。使っていない製品は、他機能との依存と保存データを確認して削除します。自動更新を使う場合も、通知メールの受信先、失敗時の連絡、バックアップ、更新後の機能監視を揃えます。機能が重要な製品ほど、検証環境と復旧手順を整えたうえで更新方針を決めます。
WordPressの公式ページに掲載されない有料・独自製品は、更新の入手先と担当者を別に持ちます。制作会社だけがライセンスを保有している場合は、保守契約が切れた後もセキュリティ更新を受け取れるかを確認します。無期限に更新できない製品は、代替サービスへの移行計画を作ります。脆弱性のニュースが出てから慌てるより、日頃の製品台帳が対応を早くします。
一件の対応ごとに、通知を受けた日時、公式発表のURLと確認日、対象サイト、導入版、対象条件、実施した変更、バックアップの場所、機能試験の結果、ログの確認範囲、残る課題、次回の再確認日を記録します。担当者名だけでなく承認者も記載します。後日別の担当者が読んでも、なぜ更新・停止・対象外という判断をしたか再現できることが重要です。
検索経由でこの記事に来た読者は、具体的な製品名で調べているかもしれません。この記事は特定プラグインの影響版を断定するページではないため、実際の修正済み版は必ず当該製品の公式情報を確認してください。影響範囲や対応策が変わったときは、古いスクリーンショットより新しい提供元の告知を優先します。公式情報にたどり着けなければ、保守会社やホストへ製品名・版・サイトの状態を添えて問い合わせます。
対象外とは言えません。外部ZIPや有料製品では提供元の更新通知機能がない場合があります。まず正式な製品名と導入版を確認し、提供元の告知と照合してください。
保証はできません。実装や脆弱性の条件により、停止後もファイルが残ることがあります。提供元の対策案内を確認し、必要なら削除やアクセス制限、代替機能への移行を検討します。
更新前に悪用された可能性があるなら不要とは言えません。ログや不審なユーザー・投稿・ファイル変更を確認し、兆候があれば証拠保全と影響調査へ進みます。
いいえ。実際に更新が成功した版、重要機能への影響、通知メール、バックアップを確認します。提供元がまだ修正版を出していない場合、自動更新だけでは解決しません。
次の行動:対象プラグインの正式名称と現在版を確認し、公式発表の影響範囲・修正版・条件を一行の台帳へ記録します。修正版があるならバックアップと動作確認を伴って更新し、ないなら機能とリスクに応じた暫定策を責任者と決めます。サイトの状態を「未確認」のまま終わらせないことが第一歩です。
WordPressの安全な運用には、ニュースを読むだけでなく、対象判定、更新、検収、記録を担当者が続ける力が必要です。WebとAIを学び直したい方はWithAIの無料学習案内も確認してください。セキュリティ対応の代行や安全性の保証を意味するものではありません。
参考資料(2026年10月26日確認):WordPress公式:Manage Plugins、WordPress公式:Plugins Screen、WordPress公式:Auto Updates、WordPress公式:Backup、WordPress公式:侵害時の案内。
公式サイト より
今すぐ
無料カウンセリング
を予約!