

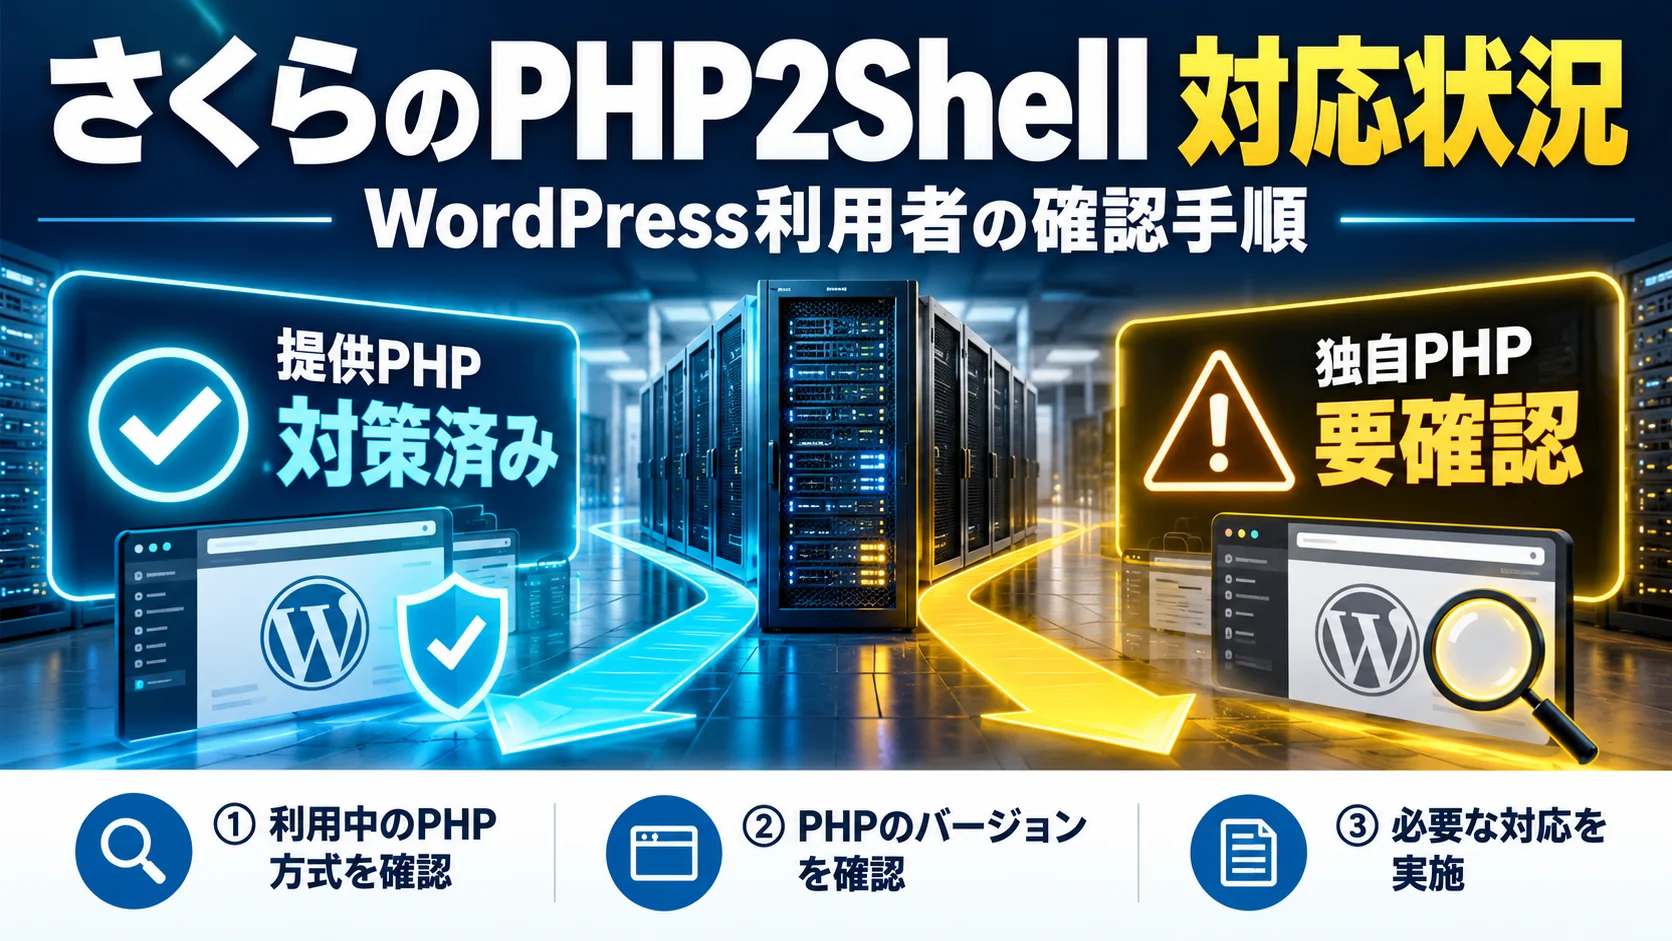
さくらのレンタルサーバでWordPressを運営し、「PHP2Shellの脆弱性で自分のサイトも緊急更新が必要なのか」と迷っていませんか。結論から言うと、さくらインターネットはサーバーコントロールパネルから選べる全PHPバージョンに今回の二つの脆弱性への対応を完了し、利用者が実施する緊急対応はないと案内しています。ただし、利用者自身がPHPを独自にインストールした環境は同社の対策対象外です。また、今回の対策済みと古いPHPを将来も使い続けてよいことは別です。
この記事は2026年10月26日に更新されたさくらインターネット公式の対応状況と、PHPバージョン変更手順を基に、自サイトで何を確認するかを整理します。対象はさくらのレンタルサーバ、同社が告知で明示するマネージドサーバ等の該当サービスです。VPSやクラウド上の自前PHPを使う方は、この記事の「事業者提供版は対策済み」を当てはめないでください。脆弱性の全体像はWordPress向けPHP2Shell総合解説、ほかの事業者との差はレンタルサーバー別の確認方法で解説しています。
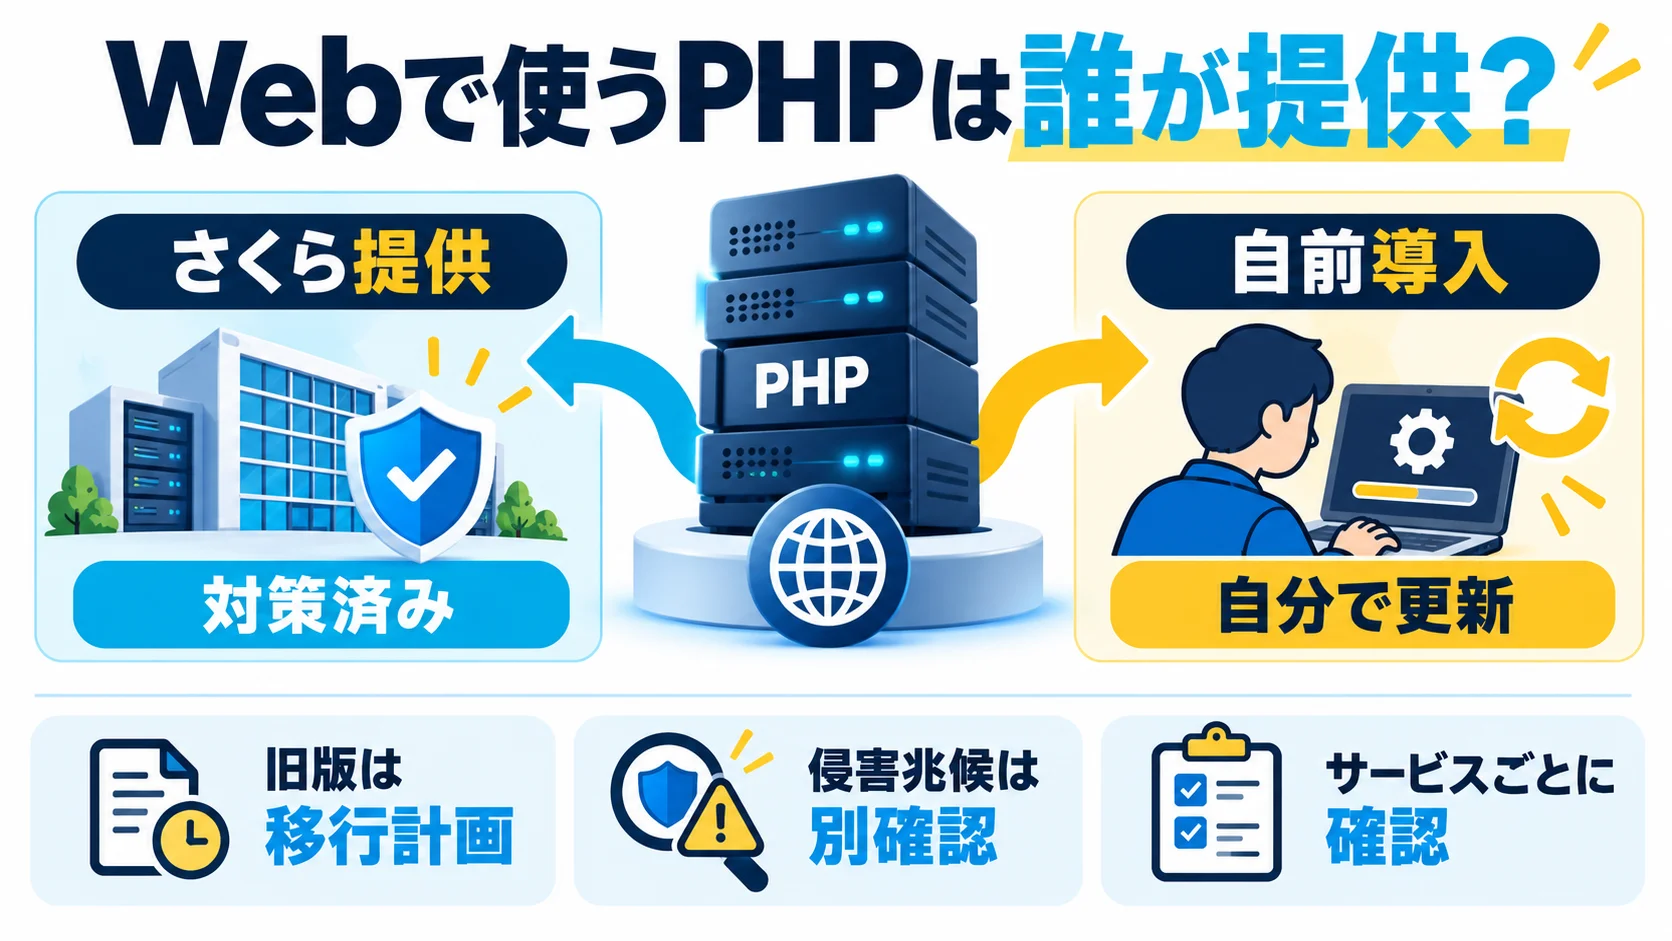
対象は2026年10月21日にPHP開発元が公表したCVE-2026-109618とCVE-2026-109619です。公式修正版はPHP 8.2.35、8.3.36、8.4.27、8.5.12です。一方、レンタルサーバーは開発元の修正を古い版へ戻して適用することがあります。さくらインターネットは、コントロールパネルで選択できるPHP 8.3、8.2、8.1、8.0、7.4、5.6、5.4、5.3、5.2について今回の脆弱性への対応を完了したと明記しています。画面に「PHP 7.4」と出るだけで今回の修正がないと判断しないでください。
同社は「お客様に実施いただく緊急の対応はございません」と述べています。したがって、さくら提供PHPを選択しているWordPressでは、二つのCVEに対応するためだけに今すぐ本番PHP系列を変える必要はありません。ただし障害がないかの確認と、サポート中のPHPへの計画的な移行は必要です。古いPHPへの今回の修正を、将来の全脆弱性へ対応する保証と受け取らないでください。
| 自分の環境 | 今回のCVE対応 | 優先する行動 |
|---|---|---|
| さくらのコントロールパネルで選んだPHP | 同社が全選択可能版の対応完了を公表 | サイト動作を検品。旧版は移行計画を作成 |
| 自分でPHPをインストールした環境 | 同社の提供PHPへの修正は適用対象外 | 自分の管理するPHPの版・パッチを確認し、更新 |
| さくらのVPS・クラウド等 | レンタルサーバーの告知をそのまま適用できない | 各サービスの公式告知とOS・PHPパッケージを確認 |
| 提供形態が分からない | 未判定 | コントロールパネルの設定と構築担当へ照会 |
さくらインターネットは2026年10月26日の追記で、同社提供PHPではなく利用者が独自にインストールしたPHPは、利用者自身が脆弱性へ対応する必要があると明示しました。同社は独自インストール版をサポート対象外とし、同社提供のPHPへの移行検討を勧めています。レンタルサーバーでWordPressを使っていても、開発会社が独自のPHP実行ファイルを設置していたら一般告知だけでは終えられません。構築時の設計書、起動設定、実際のWeb側実行版を確認します。
自前版の更新先を判断する際は、PHP公式の緊急勧告を確認します。Linuxディストリビューションや長期サポート事業者が独自にバックポートした場合、表示されるPHP版番号だけでは対策状況を断定できません。提供元のパッケージ告知、変更履歴、今回の二つのCVEに対する適用状況を記録します。自分でコンパイルした場合は、そのビルドが適切な修正を含むか責任者が確認します。
さくらインターネットの会社全体の告知では、2026年10月23日17時現在の同社調査において、今回の脆弱性を悪用した不正アクセスや情報漏えい等の被害は報告されていないとしています。これは個々のWordPressサイトで別の侵入経路がないことの証明ではありません。管理者アカウントの不審な追加、未知のファイル、意図しないリダイレクト、サイト更新履歴などを自分の権限範囲で確認します。異常があればログを保全し、侵害時の初動手順を参照してください。
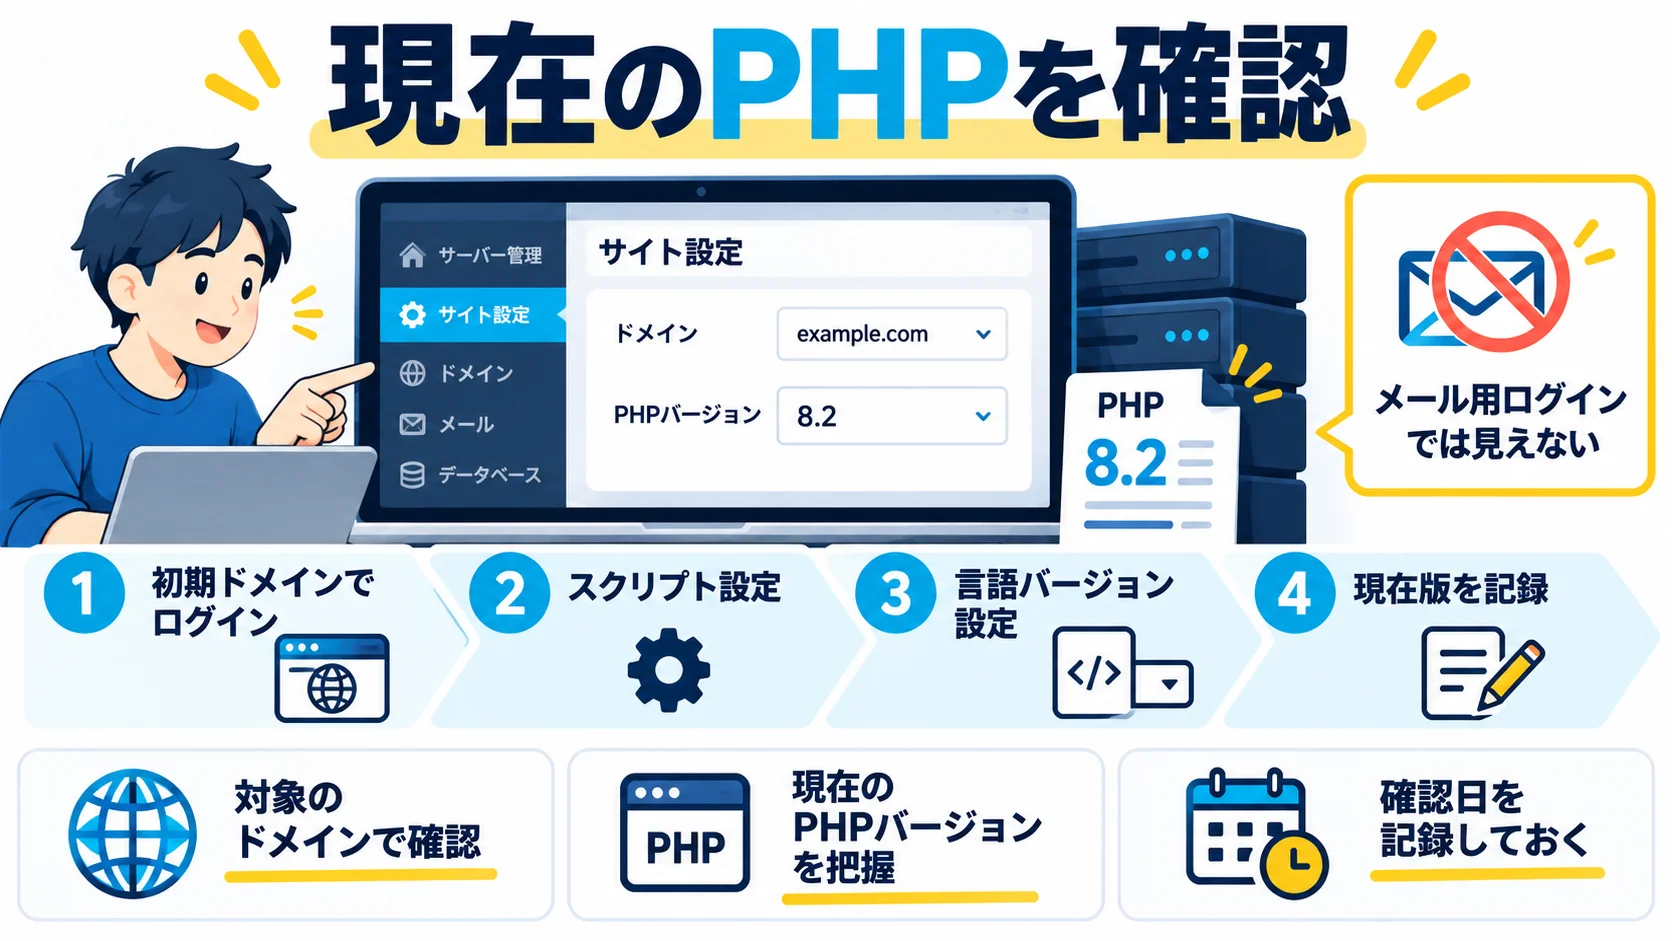
確認場所はWordPressの「更新」画面ではありません。PHPはWordPressの外側で動くサーバーの実行環境です。さくらの公式手順では、「サーバーコントロールパネル」へ初期ドメインまたは追加されたドメインとパスワードでログインします。メールアドレスとパスワードで入るとメール設定しか表示されないため、PHP設定が見つからない場合はログイン方法を確認してください。次に「スクリプト設定」→「言語バージョン設定」を開きます。現在選択中のPHP版と、変更可能な版、CGIかモジュールかを記録します。
php -vはCLI版であり、Webで実際に使われるPHPとは異なる場合があります。旧版を選んでいる場合、急な変更ではなく「対象、予定版、検証結果、変更日、復元手順」を記した移行計画を作ります。公式のPHP提供ポリシーは、契約時期によって初期設定版が異なること、旧版の提供を続けても将来の修正が保証されるわけではないことを案内しています。WordPressの推奨実行環境とテーマ・プラグインの対応範囲を両方確認してください。
さくらのPHP変更手順は、ライト、スタンダード、プレミアム、ビジネス、ビジネスプロ、マネージドを対象としています。ただし機能は同一ではありません。公式のプラン別表ではライトはCGIモード、スタンダード以上の該当プランでは条件付きでモジュールモードも選べます。過去に「モジュールにしたほうが速い」と聞いたからといって、脆弱性対策と無関係な実行モードの変更を同時に行うと、障害時の原因特定が難しくなります。今回は現状の記録を取り、PHP系列変更とモード変更を別の作業として検証してください。
WordPress本体の更新ボタン、プラグインの更新ボタン、サーバーのPHP選択は別の操作です。WordPressを最新版にしただけでは、自前PHPの脆弱性は直りません。一方、さくら提供PHPは今回の二つのCVEへ対応済みです。「WordPressがPHPを更新してください」と表示する一般的な警告も、今回の対策未適用の証明とは限りません。長期的な保守期限に関する警告として読むことが重要です。
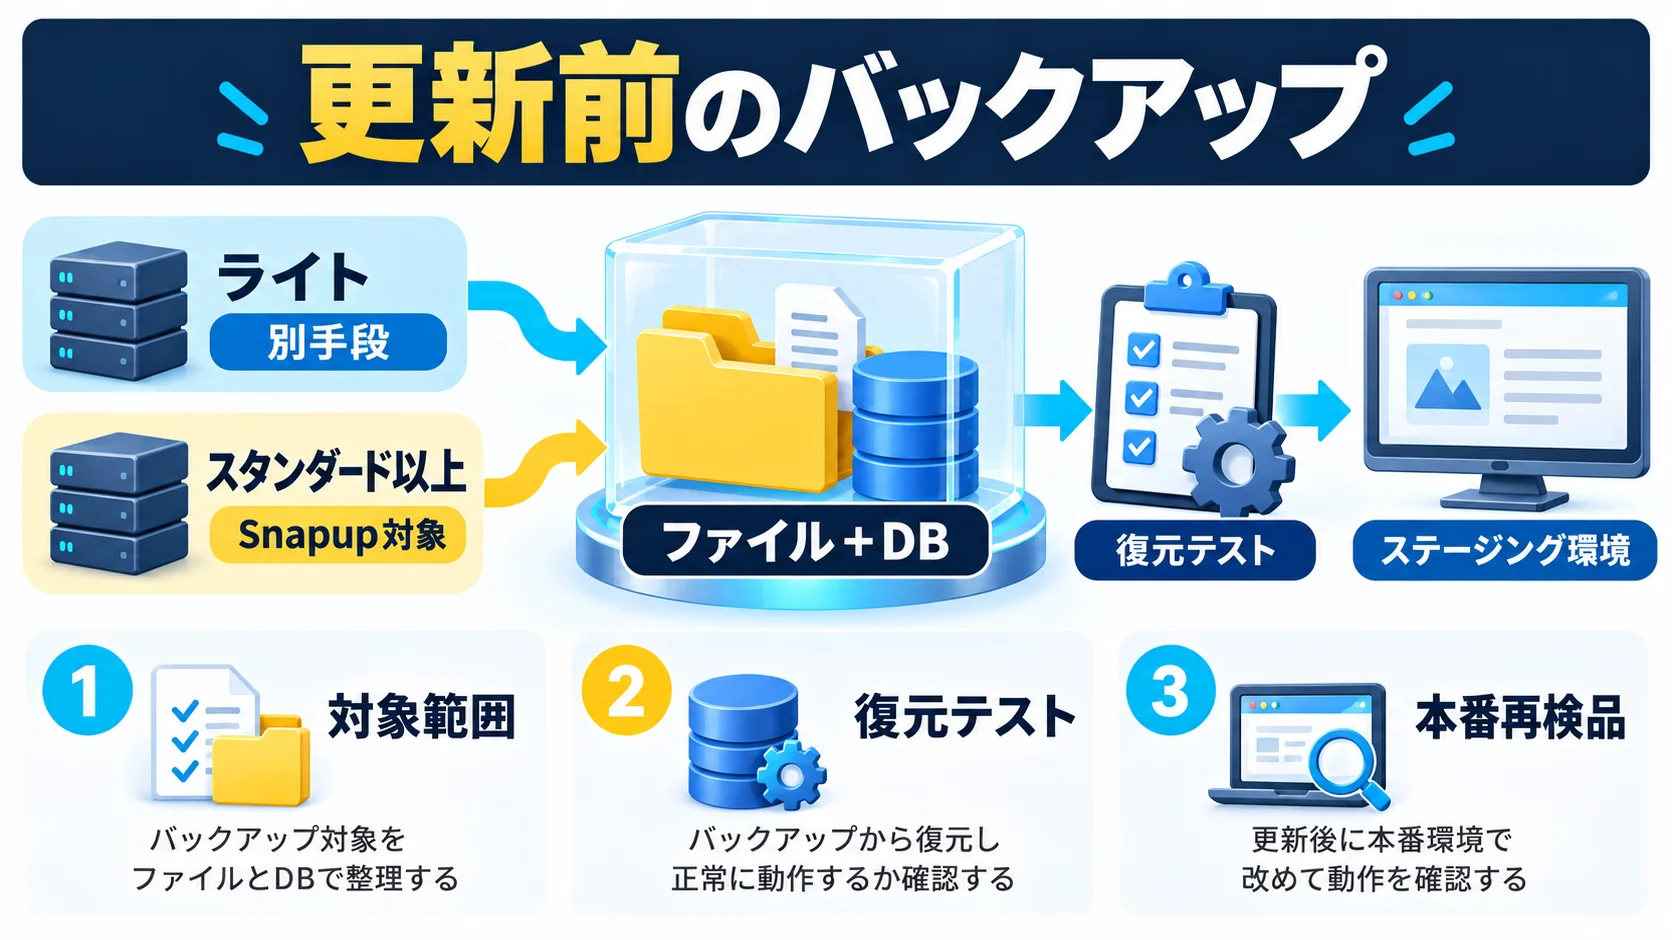
さくらの提供PHPは今回の脆弱性対策を終えています。それでも旧版を使い続けるべきではありません。さくらの案内は、サポート中のPHP 8.3への移行を勧めています。ただし新しいPHPでは古いアプリ、テーマ、プラグイン、独自コードが動かない場合があります。予定版を選ぶ前に、対応バージョン、バックアップ、テスト機能を整理します。
さくらの公式ページで「バックアップ&ステージング」の対象とされているのは、レンタルサーバーのスタンダード、プレミアム、ビジネス、ビジネスプロと、案内上のマネージド対象プランです。ライトには同機能が対象プランとして記載されていません。ライト利用者へ「管理画面のSnapupで必ずバックアップできる」と案内するのは不正確です。ライトなら契約プランで利用できる手段を確認し、WordPressのファイルとDBを別途バックアップする方針を立てます。
対象プランでもスナップショットには容量・ファイル数の制限があり、すべてのデータが含まれるとは限りません。公式案内ではWordPressのバックアップにDBも含むとされていますが、実際に完了したか、対象サイトと復元できるデータ範囲を検証します。バックアップ&ステージングの保存は契約に依存し、契約終了等で削除され得るため、長期保管は別に用意します。ステージング環境は本番と異なる点があり、PHP動作が完全一致するとは限らないことも公式案内にあります。
| 作業 | 担当者 | 確認する成果物 | 失敗時の戻し方 |
|---|---|---|---|
| 対象プランと利用可能機能の確認 | 契約管理者 | プラン名、Snapup可否 | 別のバックアップ手段を選定 |
| ファイルとDBのバックアップ | 保守担当 | 同じ時点の復元可能な控え | 別環境で復元テスト |
| テーマ・プラグインの互換確認 | 開発担当 | 対象版、提供元、更新日 | 更新・代替・改修を決定 |
| ステージングで重要導線を検品 | 運用担当 | 公開・管理・フォーム・決済の結果 | 原因を切り分け再試験 |
| 本番変更と監視 | 責任者 | 変更時刻、Web側PHP版、検品票 | 事前に定めた復旧計画を実行 |
WordPressのスナップショット作成には公式の専用手順があります。一般的なWebコンテンツ用とは扱いが異なるため、WordPressを使っているなら専用ページから始めます。DBの容量、保存先、ステージングのアクセス制御、メール送信、テスト決済の設定を確認します。本番データを複製する場合は顧客の個人情報を扱うため、検証担当のアクセス権を限定し、不要なコピーを残さないでください。
WordPress本体が動いても、古いテーマ、放置されたプラグイン、独自の問い合わせフォーム、予約・決済のコードに不具合が出ることがあります。拡張ごとに提供元のPHP対応範囲と更新履歴を確認します。投稿編集、画像アップロード、会員ログイン、メール通知、検索、予約・決済など、利用者に影響する導線を実際に操作します。テスト結果は「表示」「処理」「保存データ」「通知」の四つに分けると、画面だけ正常な障害を見つけやすくなります。
ステージングの検品が済んでも、本番で同じ結果になるとは限りません。サーバー構成、ドメイン、キャッシュ、外部サービスの接続先が異なるためです。本番変更後に短時間の検品を必ず行い、失敗時の戻し方を責任者と共有します。戻した後も、サポート中のPHPへ移る課題が残るため、期限を決めて再計画します。
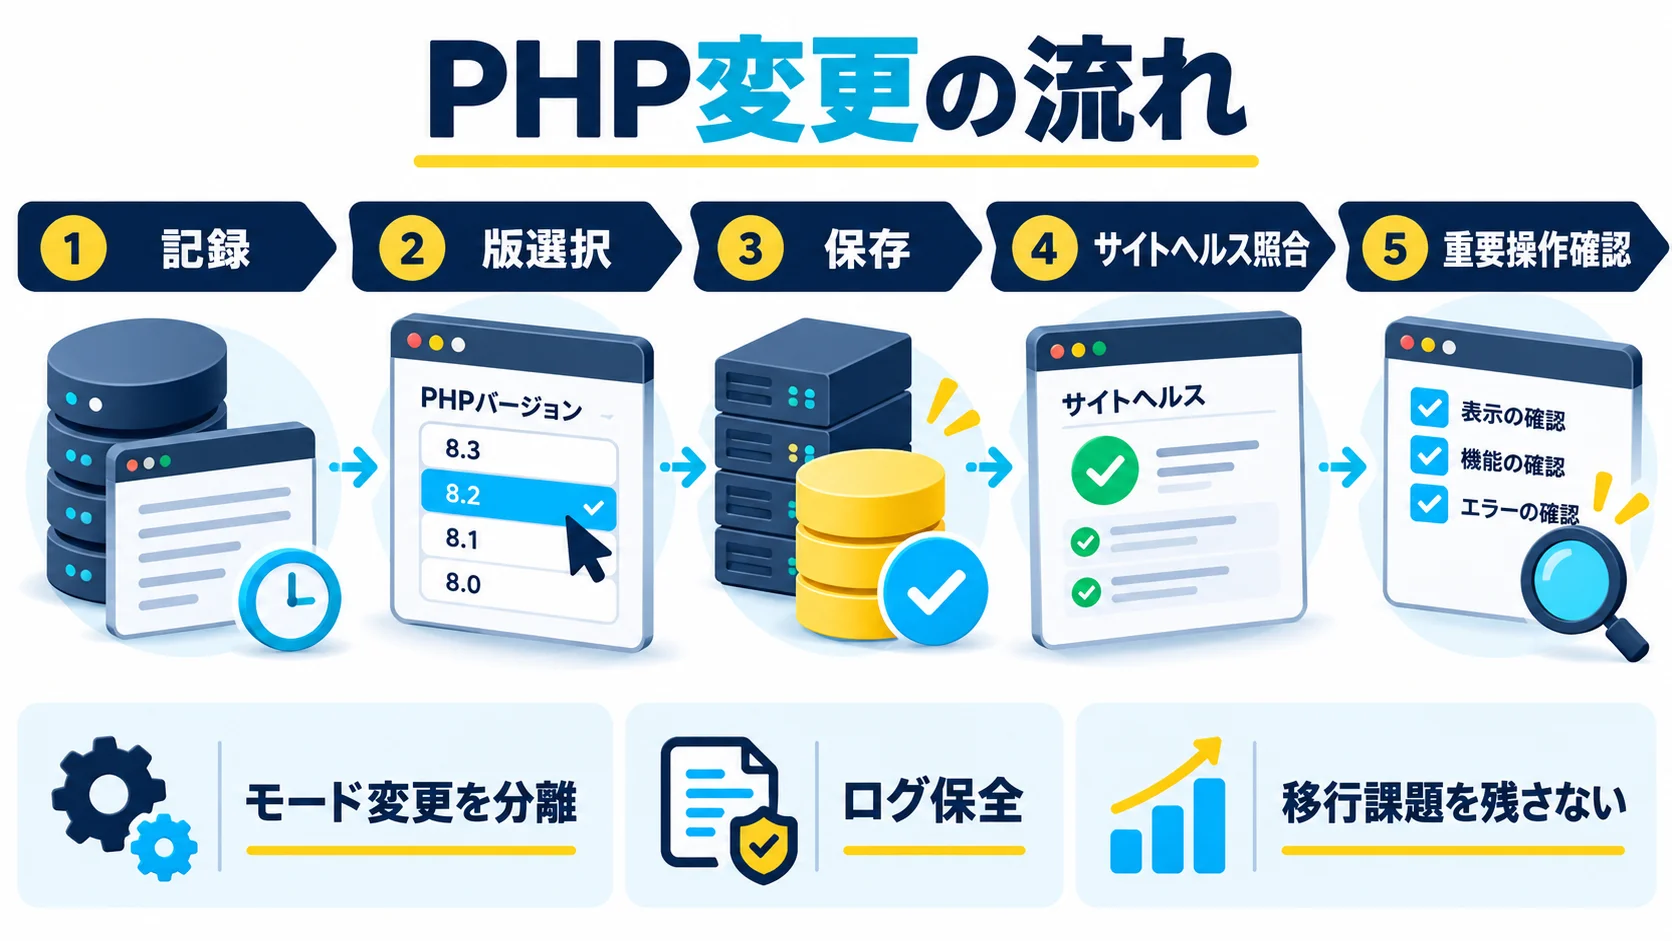
今回のCVE対策のためだけに急いで版を変える必要はありません。長期的な旧PHP脱却として変更する際は、さくら公式の現行のPHP変更手順に従います。初期ドメインまたは追加ドメインでサーバーコントロールパネルにログインし、「スクリプト設定」→「言語バージョン設定」を開き、希望する版を選んで「保存する」を押します。変更画面には実行モードの選択肢が出る場合があります。PHP系列と実行モードを同時に変更するかどうかは検証計画で決めてください。
さくらの公式手順には、PHP変更後に不具合が出た場合は古い版へ選び直して戻せるとの記載があります。ただし、旧版での長期運用が安全という意味ではありません。また、バックアップからDBを戻すと変更後に入った問い合わせや注文が消えるおそれがあります。PHP版だけを戻すのか、アプリの変更を戻すのか、DBまで復元するのかを分けて判断します。原因がプラグイン互換なら、PHP更新後の互換性確認も参考になります。
さくらのサーバー側メンテナンス、キャッシュ、PHPの互換エラー、WordPressのプラグイン競合などを分けます。最新の障害・メンテナンス情報を見て、発生時刻と自分の操作時刻を照合します。サーバーのエラーログを利用できる場合は、対象URLと時刻に対応する部分を確認します。ログのパスや入力値に個人情報があれば、共有前に伏せます。「500だからPHP2Shellを攻撃された」と断定しないでください。
サーバーコントロールパネル自体に設定項目が見えない場合、PHP故障の前にログイン方式を確認します。さくらのマニュアルは、メールアドレスでログインするとメール設定のみ表示されると明記しています。正しい認証方式でも見えない、選択可能な版が期待と違う、独自PHPか判断できない場合は、構築担当または公式サポートに問い合わせます。
サポートへは「CVE-2026-109618/109619について、対象サービスの提供PHPを使っている」「契約プランと現在選択中の版」「発生している具体的な不具合」「発生日時・URL」「直前に変更した設定」「匿名化したログ」を伝えます。自前PHPなら、実行ファイルと構築担当を明らかにします。パスワード、アクセストークン、DB接続情報を問い合わせ文へ貼り付けません。サーバー事業者が対応する範囲と、プラグイン・テーマの開発元が対応する範囲を分けると、回答が使いやすくなります。
今回の対策済み発表を確認した後も、自サイトの稼働確認は行います。公開ページのHTTP応答、管理画面ログイン、投稿保存、問い合わせフォームの受付と通知、ファイルアップロード、予約・決済のテスト結果を記録します。変更がないサイトでも、10月21〜23日の停止・復旧時刻付近に未達の通知や注文がないか、事業上重要なログを確認してください。ホストのサービス停止による一時的な不達と、WordPressの永続的な不具合を混同しないためです。
監視は一回では足りません。再開直後、翌日、定期保守時に5xx、フォームの送信成功、ログイン失敗、注文の保存状態を見ます。異常を見つけたら不具合の発生時刻、対象操作、影響範囲を記録し、修正後に同じ操作で再試験します。管理者を追加された、未知のPHPファイルが置かれたなど侵害の兆候がある場合は、ログとファイルの保全を先にして事故対応へ切り替えます。
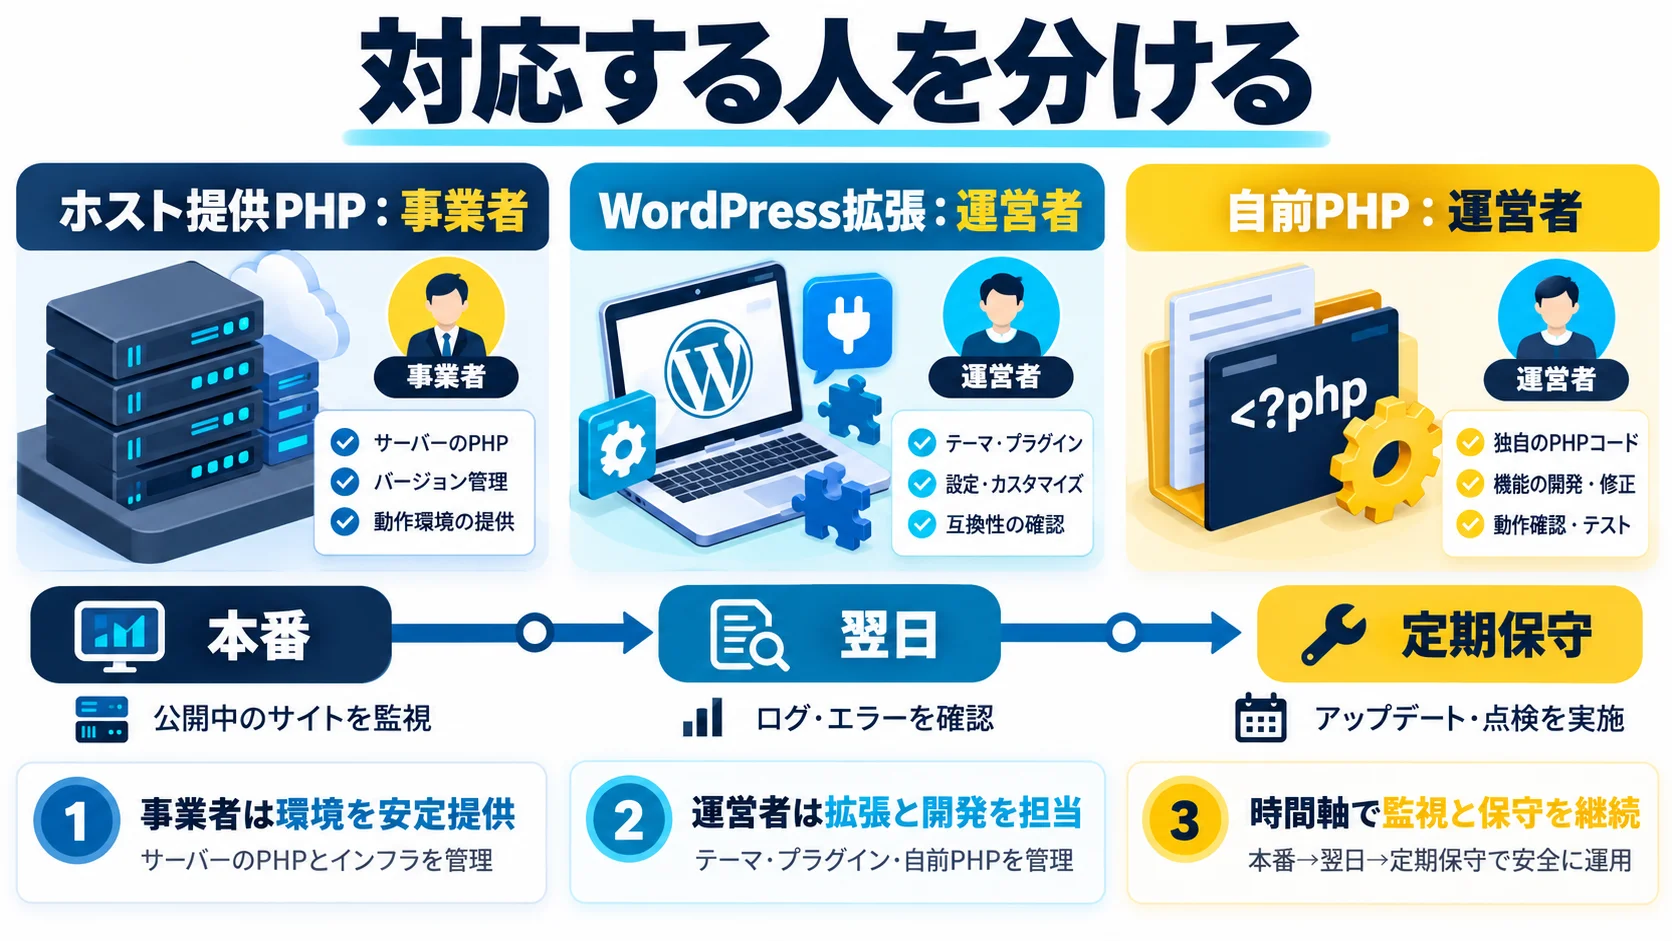
第一はさくらが提供するPHP実行環境です。今回のCVEへの修正適用は公式告知で確認できます。第二はWordPress本体、テーマ、プラグイン、独自コードです。更新、互換性、脆弱性への対応はサイト運用者の責任で進めます。第三は独自インストールしたPHPやVPSなどの自前サーバーです。この範囲はホストのレンタルサーバー向け告知で「自動的に対策済み」とできません。構築会社やシステム担当が、パッケージ提供元と適用済みの修正を確認します。
この三つを一つの「PHPは対応済み」にまとめると、未修正の自前環境を見逃したり、逆に修正済みの共有サーバーを無意味に緊急変更したりします。サイトごとに、Webリクエストを処理するPHPの提供者、更新担当、確認資料、確認日を一行で記録してください。同じ会社が運用する二つのサイトでも、一方はさくらレンタルサーバーのPHP、他方はVPS上の自前PHPということがあります。
さくらのバックアップ&ステージングを使う場合、スナップショットからテスト環境を作り、PHP版変更に伴う不具合を先に見ます。ただし公式はステージングが本番と異なる環境で、PHPプログラムの動きも変わる可能性があると注意しています。ステージングの合格は本番での検品省略を意味しません。テストした日時、PHP版、テーマ・プラグイン版、URL、操作、期待結果、実結果を一枚の検品票に残し、本番で同じ順番に再実行します。
公開領域へステージングをリリースする操作は、事前の想定範囲を超えるファイルやデータベースの上書きを伴う可能性があります。記事更新や注文が頻繁なサイトでは、ステージング作成後に本番へ入ったデータをどう扱うか決めずに丸ごと反映しないでください。スナップショットの取得時刻から本番反映までに変化した投稿、注文、問い合わせを確認します。単にPHP版を切り替えたいだけなら、ステージングの内容を丸ごと上書きする必要がない場合もあります。
さくらのサポートへは、選択可能なPHP版、サーバーの障害状況、提供PHPへの今回の修正適用、管理画面での設定方法を聞きます。WordPressのテーマやプラグインの動作は、その開発元へ版と再現条件を添えて問い合わせます。自前PHPなら構築担当またはOS・パッケージ提供者へ、二つのCVEのパッチ適用とWeb側の再起動状況を確認します。宛先を分けることで「PHPが壊れた」という曖昧な問い合わせが減り、必要な担当が早く動けます。
共有する報告書に顧客の個人情報、管理者パスワード、APIトークン、DB接続情報を含めないでください。ログにはそれらが混入することがあります。エラーの時刻、URL、匿名化した該当行、変更履歴だけをまず渡し、追加情報は相手の指定した安全な経路で共有します。何を誰に送ったかの履歴も残すと、事故時の説明責任を果たしやすくなります。
さくらのサーバーコントロールパネルで選択できるPHPなら、今回の二つのCVEに関して同社は対策済み、緊急の利用者操作は不要と案内しています。ただし古いPHPは将来の修正が継続される保証がありません。WordPressや拡張の互換性を確認し、サポート中のPHPへ移る予定を立ててください。今後の保守期限と今回の対策完了を別の判断とすることが大切です。
構築・移管時の設計書、Webサーバー設定、コントロールパネルの選択値を確認し、開発会社や保守担当へ「Webリクエストを処理するPHPはさくら提供か、独自インストールか」を質問します。SSHのCLI版だけで判断しないでください。独自版だった場合は、提供元のパッチ情報を調べ、更新・再起動・動作検証を自分の責任範囲で実施します。さくらは独自インストール版を同社サポート対象外としています。
公式の対象プラン一覧にはライトが含まれていません。ライトで同機能が使える前提で作業計画を立てないでください。契約の管理画面と現在の公式対象プランを確認し、利用できなければ別手段でファイルとDBのバックアップ・復元テストを用意します。スタンダード以上でも容量制限や対象範囲を確認します。
不要ではありません。会社全体の発表と個別サイトの調査は違います。WordPress自身の更新、プラグインやテーマの脆弱性、管理者アカウントの乗っ取り、マルウェアなどは別の経路です。まず公開と重要操作の正常性を確認し、不審な変更があれば証拠保全のうえ専門担当へ相談します。
情報は2026年10月26日時点です。契約プラン、選択可能な版、障害情報は変わり得ます。作業当日の公式案内を確認し、画面の実際の値と検品結果を記録してください。
緊急のセキュリティ情報ほど、公式告知と自サイトの構成を分け、作業手順を短いチェックリストに落とすことが重要です。WithAIでは、AIを業務で安全に活用するための学習コンテンツを提供しています。情報整理や検品票づくりを学びたい方はWithAIの無料案内をご覧ください。WithAIはさくらインターネットの公式サポートや緊急の侵害対応窓口ではありません。サイトの障害や侵害の疑いは、契約先と保守担当へ相談してください。
公式サイト より
今すぐ
無料カウンセリング
を予約!